
洞见RSAC|威胁情报赋能实战化安全运营
提升组织自身IT风险管理能力和安全保障水平

洞见RSA 2021|备受热捧的“供应链攻击”如何防御?
一、什么是供应链攻击 供应链攻击是一种面向软件开发人员和供应商的新兴威胁。目标是通过感染合法应用分发恶意软件来... » 阅读全文
洞见RSA 2021|网络威胁狩猎——回归“乐趣”
带你了解全新的威胁狩猎工具

洞见RSA 2021|大数据场景下的安全数据分析及威胁模型构建
安全“老司机们”的经验,值得一看

洞见RSA 2021|如何设计安全的控制系统远程访问
从RSA 2021看控制系统远程访问
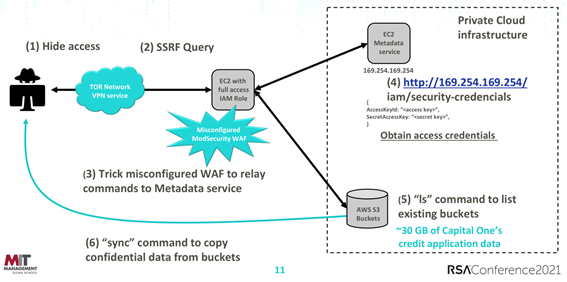
从Capital One数据泄露事件看安全合规的有效性
一、背景介绍 美国的Capital One银行由于“服务器配置错误”,被黑客窃取了上亿张信用卡数据以及十多万社... » 阅读全文
ISE Skating: 绕过网络准入控制(NAC)
作为一项早期安全技术,网络准入控制NAC在数十年内接受了一次又一次考验,屡次被安全最佳做法强调。在无线网络时代... » 阅读全文


自动化的攻击溯源之痛 :数据获取与关联的困惑
自动化,快速准确地实现攻击溯源是网络空间防御体系向着智能化方向发展的重要基础。尽管学术界和工业界已经有了很多针对网络攻击溯源技术的研究,但是自动化攻击溯源本身却并没有取得实质性的突破。本文以真实的攻击溯源案例为基础,从数据获取和数据关联两个方面分析了自动化攻击溯源所面临的困难。
攻击推理专题-属性图异常检测及在网络安全领域的应用
安全运营人员每天面对海量的告警信息,这需要根据个人经验及专业知识对告警进行分析、关联、然后再溯源到攻击者。针对当前安全运营存在的问题,迫切需要一种方法从多个维度对攻击者进行画像,并评估攻击者的威胁评估推荐给安全运营人员高危攻击者进行人工研判。
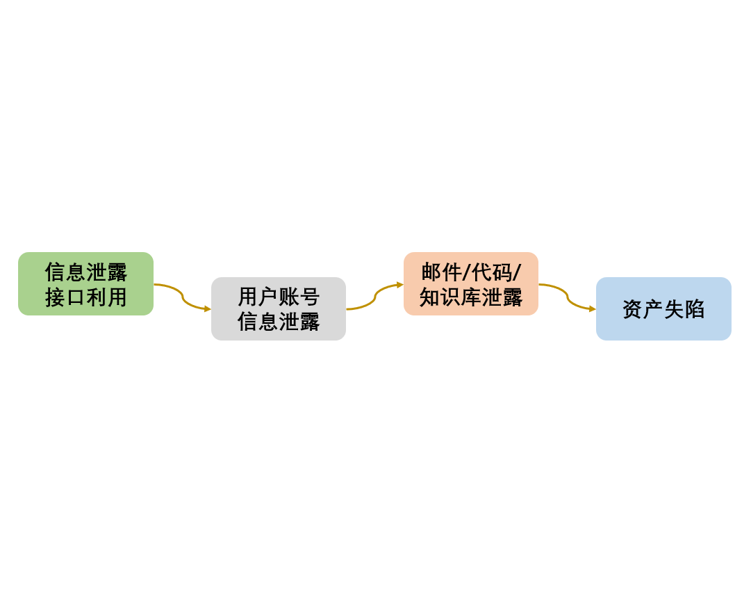
信息泄露引发的资产失陷与检测分析
采用用户实体行为分析(UEBA)功能综合网络流量日志、终端日志安全分析,识别异常行为,并关联告警攻击行为,实现威胁事件分析“看得懂”,为帮助用户发现隐匿威胁提供了新的思路。