【事件分析】No.9 潘多拉魔盒般的Webshell上传
Webshell经常被视为需要检测和删除的恶意"软件",而不是需要分析和详细了解的恶意代码,久而久之给企业等网站带来巨大的危害。Webshell就是以asp、php、jsp或者cgi等网页文件形式存在的一种命令执行环境,也可以将其称做为一种网页后门。
Webshell经常被视为需要检测和删除的恶意"软件",而不是需要分析和详细了解的恶意代码,久而久之给企业等网站带来巨大的危害。Webshell就是以asp、php、jsp或者cgi等网页文件形式存在的一种命令执行环境,也可以将其称做为一种网页后门。
目前SQL注入攻击依旧是一个可以被攻击者所利用的漏洞,而且由于数据库的应用之广造成了这种攻击,这就降低了攻击者的攻击行为的门槛。而为了防止SQL注入攻击的漏洞利用成功, NSFOCUS ESP、TSA以及TAM(全流量)中已经添加了该事件的发现规则。
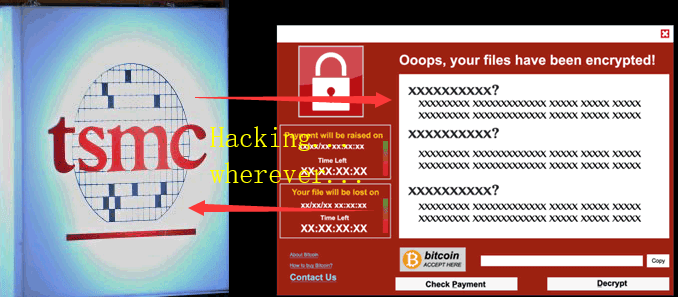
台湾半导体制造公司(台积电) - 全球最大的半导体和处理器制造商,为许多业界最大的科技公司生产处理器和其他芯片,包括Apple、AMD、NVDIA、Qualcomm等。 根据台积电的消息,已经确定所感染的病毒为WannaCryptor(又名WannaCry)的变种类型。
北京时间7月18日,Jenkins官方发布安全通告,修复了7个漏洞,其中包括一个严重漏洞(CVE-2018-1... » 阅读全文
SYN flood是一种常见的DOS(denial of service拒绝服务)和DDos (distributed denial of serivce 分布式拒绝服务)攻击方式。这是一种使用TCP协议缺陷,发送大量的伪造的TCP连接请求,使得被攻击方cpu或内存资源耗尽,最终导致被攻击方无法提供正常的服务。
互联网安全协议OpenSSL被曝存在一个十分严重的安全漏洞。在黑客社区,它被命名为“心脏出血”,表明网络上出现了“致命内伤”。利用该漏洞,黑客可以获取约30%的https开头网址的用户登录账号密码,其中包括购物、网银、社交、门户等类型的知名网站。
随着物联网设备的普及,物联网设备的安全问题也逐渐被“有心人”挖掘出来,那有没有一些方式可以防止“有心人”获取固件?本文将围绕固件的存储方式、获取方法和防护方法来呈现物联网设备固件的安全性。

近期,绿盟安全专家受邀参与了看雪2018安全开发者峰会。大会现场,绿盟首发Uboot提取固件漏洞的利用方法,经过充分实践,提出了Uboot提取固件的攻击模型,同时还讲解了十种智能设备的固件提取方法,真是干货满满!
etCore漏洞的存在,使得攻击者可以通过此漏洞获取路由器Root权限,利用硬编码的后门口令访问该后门服务,并可执行任意命令以及上传、下载文件,获取WEB登录口令等操作,可完全控制受影响的产品。

近日,`MODx`官方发布通告称其`MODx Revolution 2.6.4`及之前的版本存在2个高危漏洞,攻击者可以通过该漏洞远程执行任意代码,从而获取网站的控制权或者删除任意文件。 本文分析其中的**CVE-2018-1000207**漏洞,并分别分析MODx 2.5.1和2.6.4版本漏洞形成原因和PoC构造。
近日,Gitea 1.4.0版本的`LFS`模块出现了一个绕过登录验证未授权创建LFS对象的漏洞,由此漏洞引申出了一条非常漂亮的攻击链,值得好好学习。
6月25日,Wi-Fi联盟正式推出Wi-Fi连接用户身份验证技术的最新版本,即WPA3加密方式。与当今普遍使用的WPA2相比,WPA3在安全性能方面有明显的提升。根据Wi-Fi联盟的工作计划,将在2019年底开始推动加密方式的升级工作。