「漏洞通告」Git公布凭证泄露漏洞(CVE-2020-5260)
当使用受影响版本 Git对恶意 URL 执行 git clone 命令时会触发该漏洞。
当使用受影响版本 Git对恶意 URL 执行 git clone 命令时会触发该漏洞。
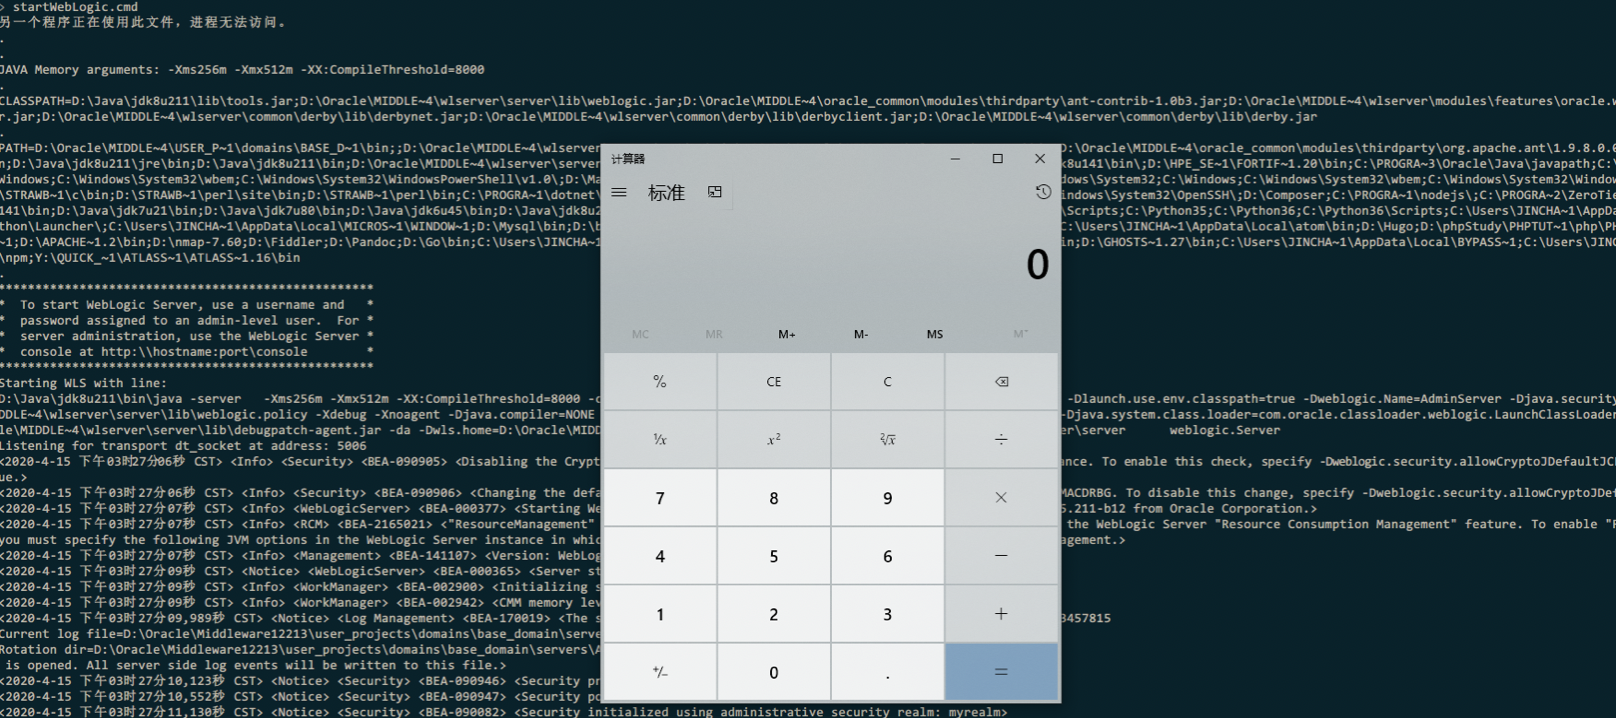
用户可通过控制T3协议的访问来临时阻断针对利用T3协议漏洞的攻击。

此次披露的信息包含了该恶意软件的部分攻击链,包括释放该恶意软件的JS脚本以及钓鱼使用的PDF文件。
漏洞允许未经身份验证的攻击者通过T3协议网络访问并破坏易受攻击的Oracle Coherence,成功的漏洞利用可导致Oracle Coherence被攻击者接管,从而造成远程代码执行。
阅读: 884 微软于周二发布了4月安全更新补丁,修复了113个从简单的欺骗攻击到远程执行代码的安全问题。产品... » 阅读全文
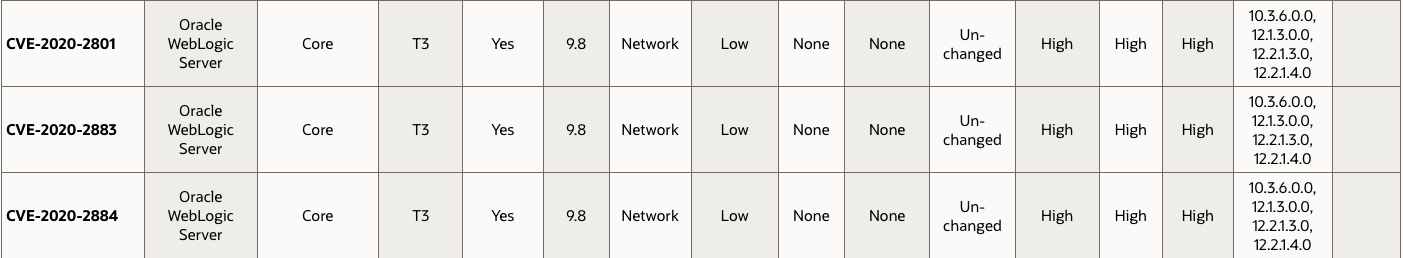
阅读: 1,668 北京时间2020年4月15日,Oracle发布2020年4月关键补丁更新。此次更新共修复了... » 阅读全文
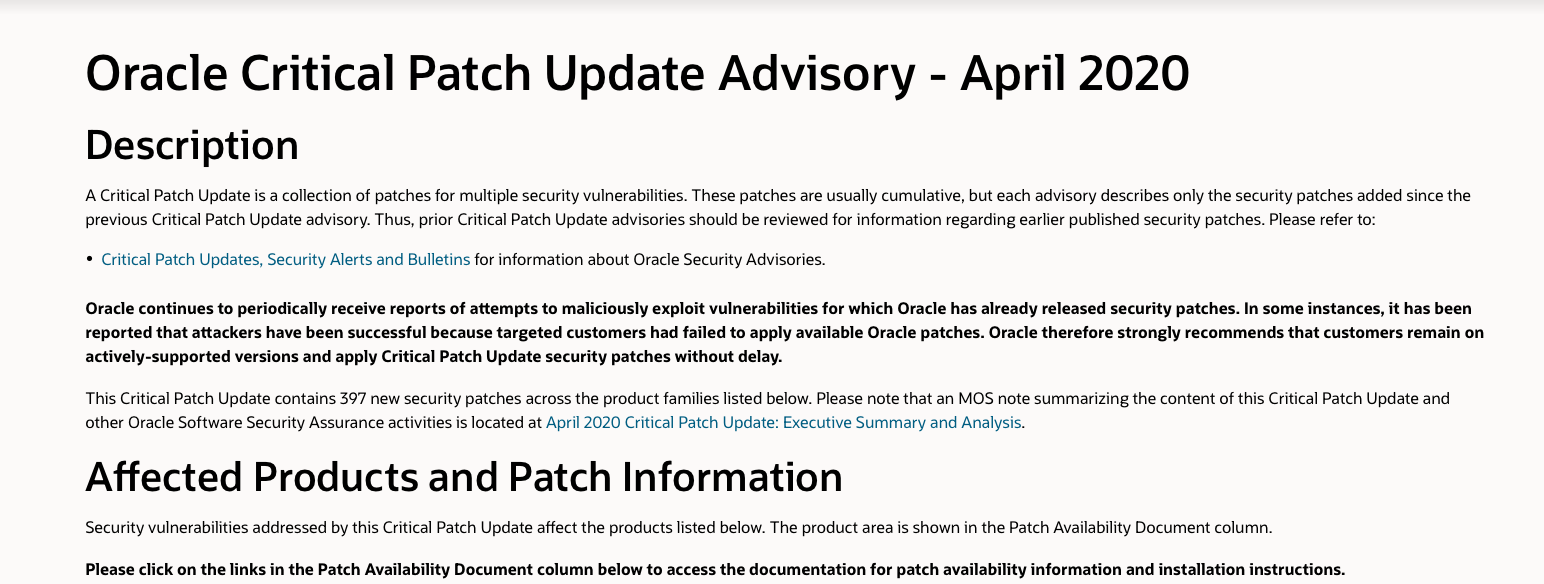
阅读: 1,438 当地时间2020年4月14日,Oracle官方发布了2020年4月关键补丁更新公告CPU(... » 阅读全文
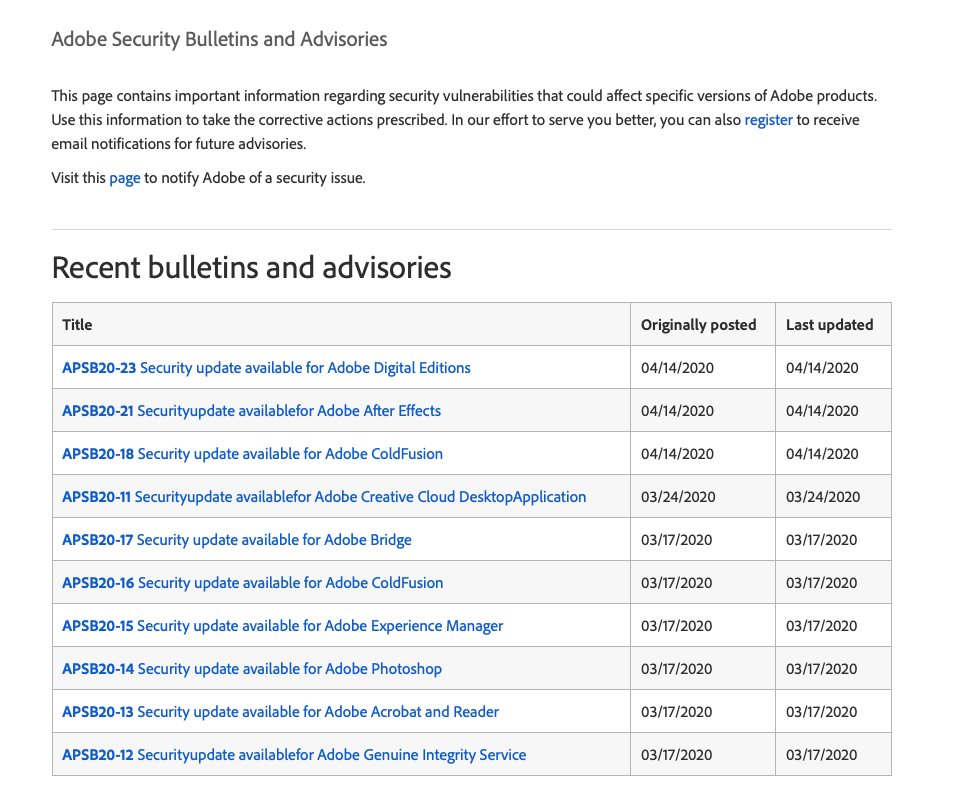
阅读: 811 当地时间4月14日,Adobe官方发布了4月安全更新,修复了Adobe 多款产品的多个漏洞,包... » 阅读全文
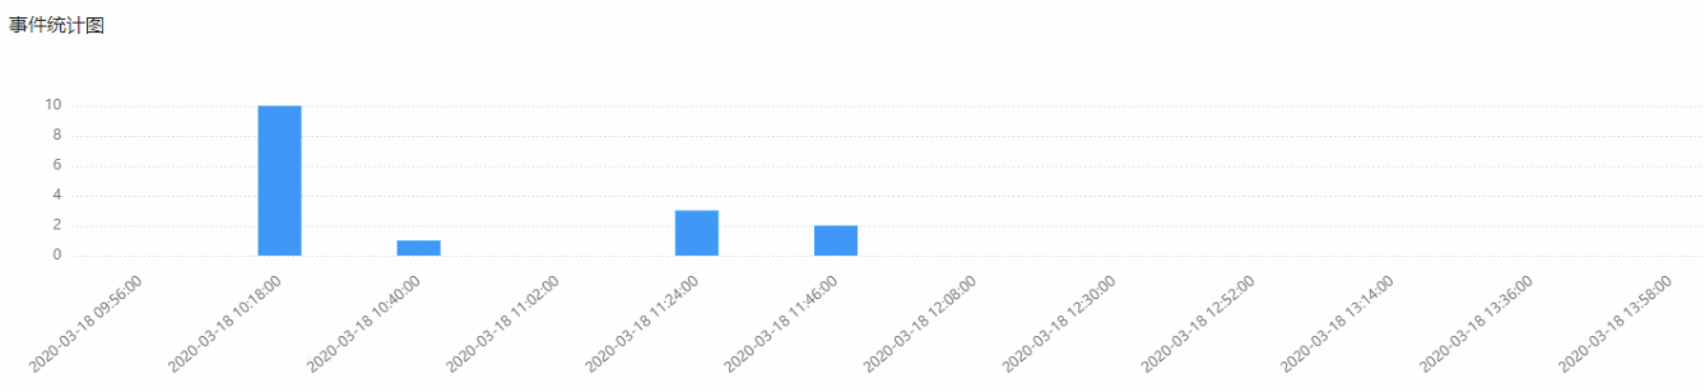
阅读: 2,155 在网络对抗中,通过密码窃取,获取主机高权限,进而攻陷资产是一种典型的攻击方式。本文记录一次... » 阅读全文

阅读: 907
当WebSphere在管理请求中通过SOAP connector使用基于令牌的身份验证时,攻击者通过向WebSphere SOAP Connector发送恶意构造的请求,可能在受影响服务器上进行权限提升。

阅读: 838