如何做好漏洞管理的漏洞修复工作
漏洞管理工作是企业安全建设必不可少的一环,在风险管理工作中,漏洞管理能够防患于未然,企业对漏洞管理有着广泛的基础建设和实践经验。但随着攻防技术的发展,传统漏洞管理的安全技术和管理过程,开始面对越来越多的挑战。怎样提高企业的漏洞管理水平成了安全管理人员需要去思考的问题,而漏洞管理中漏洞修复工作是尤其重要的。
漏洞管理工作是企业安全建设必不可少的一环,在风险管理工作中,漏洞管理能够防患于未然,企业对漏洞管理有着广泛的基础建设和实践经验。但随着攻防技术的发展,传统漏洞管理的安全技术和管理过程,开始面对越来越多的挑战。怎样提高企业的漏洞管理水平成了安全管理人员需要去思考的问题,而漏洞管理中漏洞修复工作是尤其重要的。
物理安全指人员、数据、设备、系统、设施和公司资产相关的安全防护。物理安全防护的各种管理方式: “站点设计和布局、环境组件、应急准备、培训、访问控制、入侵检测,电源及消防安全。”本文重点关注的是通过适当的安全意识培训计划进行人员培训,从而保证物理安全。
当地时间11月13日,Adobe官方发布了11月安全更新,修复了其产品中的多个漏洞,受影响产品包括Adobe Flash Player、Adobe Acrobat and Reader、Adobe Photoshop CC。
微软于周二发布了11月安全更新补丁,修复了64个从简单的欺骗攻击到远程执行代码的安全问题,产品涉及.NET Core、Active Directory、Adobe Flash Player等

2018年在瑞典斯德哥尔摩举行的CS3工控安全会议中,绿盟科技格物实验室团队在参考PLC-Blaster的基础上,演示了使用一台PLC攻击其他不同厂家PLC的方法。
绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-45, 绿盟科技漏洞库 本周新增53条,其中高危7条。本次周报建议大家关注QEMU NVM Express Controller 缓冲区溢出漏洞等,此漏洞位于nvme设备的nvme_cmb_ops例程中。攻击者可利用该漏洞造成拒绝服务,也可能运行任意代码。目前厂商已经发布了升级补丁,请用户及时到厂商主页下载补丁修复这个安全问题。
CVE-2018-6981和CVE-2018-6982均是由VMware ESXi,Fusion和Workstation在vmxnet3虚拟网络适配器中存在未初始化的堆栈内存使用引起。CVE-2018-6981可能允许客户机在宿主机上执行代码,CVE-2018-6982则可能导致从宿主机到客户机的信息泄露。如果受影响产品启用了vmxnet3,则存在风险,非vmxnet3虚拟适配器则不受以上问题影响。

容器技术被广泛接受和使用的同时,容器以及容器运行环境的安全成为了亟待研究和解决的问题。为了进一步了解容器以及容器环境的安全威胁,为使用容器的用户提供安全防护建议。绿盟科技携手硅谷知名容器安全公司NeuVector,联合发布《2018绿盟科技容器安全技术报告》。
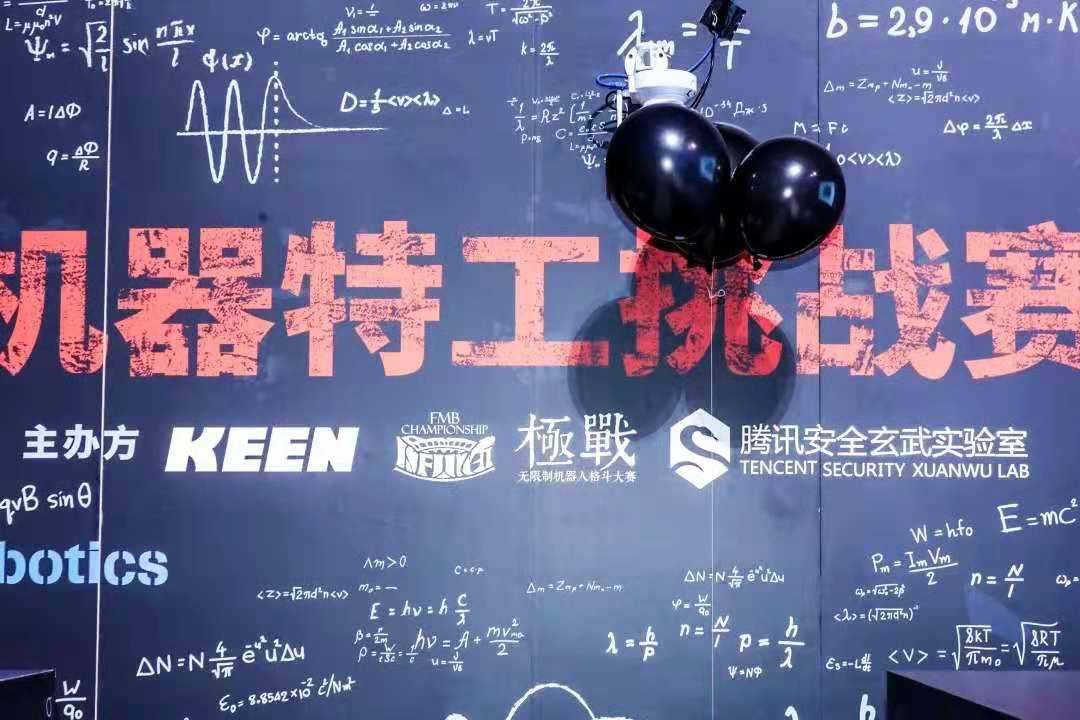
绿盟科技格物实验室的“阿凡达”团队,通过远程操纵机器人进入目标区域,成功关闭了激光控制电源,更是巧妙的利用氢气球遮挡了监控摄像头并完成安装窃听器任务,以 95 的总分获得亚军。他们“复活”了自己制作的机器人,用生动的文字记录下备战的点滴。现在,让我们一起来走进“机器人之心”。
桌面安全可谓是公司网络的第一道防线。通过部署恰当的安全策略,可以阻止恶意软件和病毒在爆发后持续恶化,甚或可以完全避免此类事件发生。公司网络内的桌面安全通常由配置了强制组策略的中央服务器进行管理。当PC 系统登录到网络时,会在域控制器中进行身份认证,并接收启动脚本,这些脚本控制着网络上的计算机行为。这种集中控制简化了大型网络的管理。
当地时间11月7日,Cisco官方发布安全通告称修复了Stealthwatch Management Console以及Unity Express的2个高危漏洞。
近日,AVEVA发布安全通告称修复了2个工业软件中的高危漏洞。CVE-2018-17916是一个栈溢出漏洞,攻击者可以发送一个特制的数据包来触发该漏洞,导致在未授权的情况下远程执行代码。CVE-2018-17914源于一个配置文件中的空密码问题,一个未授权的攻击者可以利用受影响软件的相同权限来远程执行代码。