金融行业微蜜罐系统应用思考
蜜罐技术本质上是一种对攻击方进行欺骗的技术,通过布置一些作为诱饵的主机、网络服务或者信息,诱使攻击方对它们实施攻击,从而可以对攻击行为进行捕获和分析,了解攻击方所使用的工具与方法,推测攻击意图和动机,能够让防御方清晰地了解他们所面对的安全威胁,并通过技术和管理手段来增强实际系统的安全防护能力。
蜜罐技术本质上是一种对攻击方进行欺骗的技术,通过布置一些作为诱饵的主机、网络服务或者信息,诱使攻击方对它们实施攻击,从而可以对攻击行为进行捕获和分析,了解攻击方所使用的工具与方法,推测攻击意图和动机,能够让防御方清晰地了解他们所面对的安全威胁,并通过技术和管理手段来增强实际系统的安全防护能力。
随着各国监管机构更加关注组织如何管理外包和应对第三方的风险,其监管要求日益严厉,对于违法违规行为除了行政追责还有越来越高的罚款。因此作为组织的管理者在开展IT风险治理的建设过程中,需要关注和建立对第三方有效的风险管控。
绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-38, 绿盟科技漏洞库 本周新增54条,其中高危13条。本次周报建议大家关注Adobe ColdFusion 远程代码执行漏洞等,Adobe ColdFusion是一款动态Web服务器产品。根据Adobe发布的9月份安全更新显示,此软件存在一个高危漏洞,该漏洞源于软件在接受用户数据时,反序列化了不可信的数据。远程攻击者可利用该漏洞执行任意代码。目前厂商已经发布了对此漏洞的安全公告以及相应补丁,请用户及时到厂商主页下载补丁修复这个安全问题。
阅读: 6,026 既然说到了云,当然还需要谈谈虚拟化。虚拟化技术在系统组织,降低系统操作代价,改进硬件资源的... » 阅读全文

近日,Cisco官方更新了IOS XE Software高危漏洞(CVE-2018-0150)的安全通告。此次更新增加了该漏洞的影响范围,运行在 Services Virtual Router (ISRv)上的Cisco IOS XE Software也受此漏洞影响,请相关人员关注。该漏洞(CVE-2018-0150)可导致攻击者在未经过身份验证的情况下,以最高权限远程控制Cisco IOS XE Software的设备。

Gartner对SCA的说明是:提供了远程评估和验证配置的功能,例如Windows域组策略中的密码复杂性;经常用于实现法规遵从性,例如PCI或内部安全策略合规性。从字面意思看Gartner把其定义为“功能”,这种“功能”的作用是进行“远程评估”和“验证配置”,虽然文中缺少“安全”两字,但是从实例分析,以及佐以Gartner文中其他的价值、功能和厂商等介绍,我们可以认为属于安全范畴。
近期我们捕获到了首例结合Mirai扫描特征的QBOT变种,同时该变种还增加了多个漏洞利用进行传播。从其传播的方式可以看出,该变种主要是针对路由器、家庭网关设备进行攻击,目标群体为网络质量较好的互联网用户(包括商户,企业,对网络要求较高的个人用户)。按照我们对qbot及其变种的监控情况来看,近期捕获的qbot变种较多,表明其活动较为活跃,处于构建僵尸网络的阶段。
近日,Rockwell Automation修复RSLinx Classic中的一个高危漏洞(CVE-2018-14829)。RSLinx Classis是一个软件平台,Logix5000可编程自动化控制器(Programmable Automation Controllers)可以用它来收集各种Rockwell 软件应用。攻击者可以远程发送一个恶意的CIP包给44818端口,导致软件停止响应并崩溃。同时,攻击者还可能继续利用该溢出漏洞,并最终在受影响的系统上远程执行任意代码。
当地时间9月19日,Cisco官方发布了一则通告称IOS XE Software中存在一个高危漏洞(CVE-2018-0150)。该漏洞是源于一个未记录的用户账户,该账户具有默认的用户名和密码并且权限等级为15。 一个未授权的攻击者可以利用此帐户远程连接到受影响的设备来利用此漏洞。 成功利用可能允许攻击者以权限级别15访问权限登录设备。
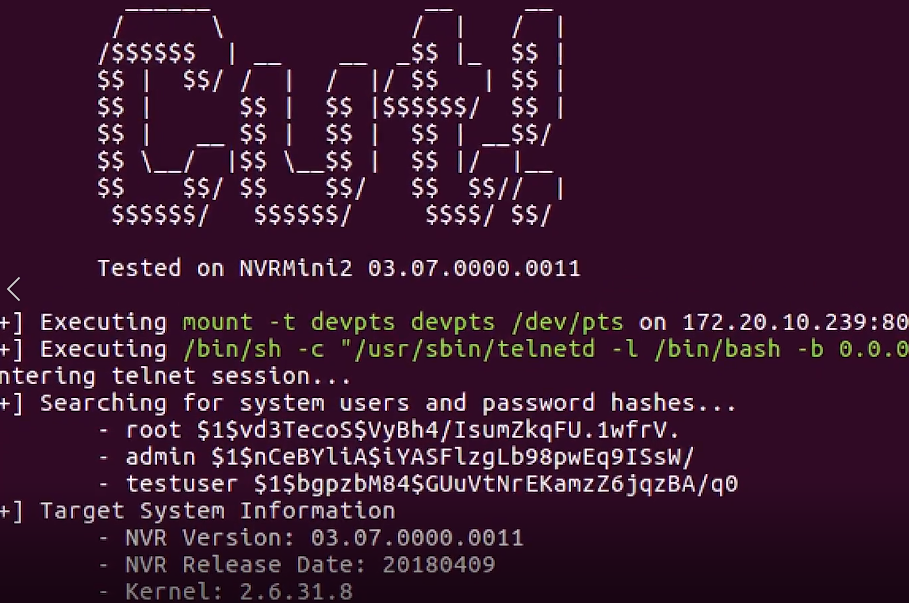
北京时间2018年9月18日,Tenable官网上公开了关于由NUUO公司开发的摄像头系统NVRMini2存在多个严重漏洞
绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-37, 绿盟科技漏洞库 本周新增110条,其中高危83条。本次周报建议大家关注Microsoft Word PDF远程代码执行安全漏洞等,当用户使用Word打开一个特殊构造的PDF文件时,远程攻击者可利用该漏洞在当前用户的上下文中执行任意代码。
近日,IBM官方发布了关于WebSphere的远程代码执行漏洞(CVE-2018-1567),利用此漏洞,攻击者可构造恶意序列化对象,通过SOAP连接器执行任意JAVA代码。