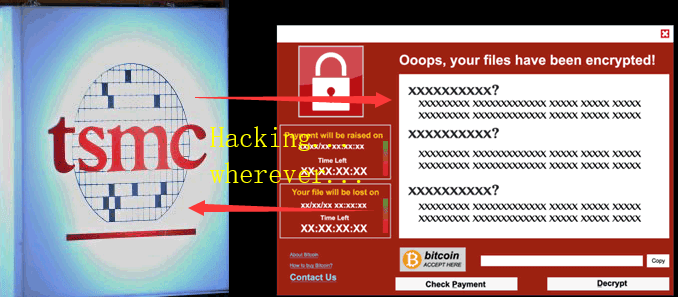
台积电计算机病毒导致停产事件 分析与防护方案
台湾半导体制造公司(台积电) - 全球最大的半导体和处理器制造商,为许多业界最大的科技公司生产处理器和其他芯片,包括Apple、AMD、NVDIA、Qualcomm等。 根据台积电的消息,已经确定所感染的病毒为WannaCryptor(又名WannaCry)的变种类型。
台湾半导体制造公司(台积电) - 全球最大的半导体和处理器制造商,为许多业界最大的科技公司生产处理器和其他芯片,包括Apple、AMD、NVDIA、Qualcomm等。 根据台积电的消息,已经确定所感染的病毒为WannaCryptor(又名WannaCry)的变种类型。
阅读: 4,478 北京时间7月18日,Jenkins官方发布安全通告,修复了7个漏洞,其中包括一个严重漏洞(... » 阅读全文
近日,HP官方发布通告称部分喷墨打印机(HP Ink Printers)存在2个高危的远程代码执行漏洞,攻击者可以通过发送恶意构造的文件给受影响的设备,造成栈溢出,从而远程执行代码。
绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-31, 绿盟科技漏洞库 本周新增71条,其中高危24条。本次周报建议大家关注Samsung SmartThings Hub video-core HTTP服务器JSON注入漏洞等,攻击者可通过发送HTTP请求利用该漏洞在video-core进程的上下文中执行任意的SQL查询,进而执行任意的代码。
SYN flood是一种常见的DOS(denial of service拒绝服务)和DDos (distributed denial of serivce 分布式拒绝服务)攻击方式。这是一种使用TCP协议缺陷,发送大量的伪造的TCP连接请求,使得被攻击方cpu或内存资源耗尽,最终导致被攻击方无法提供正常的服务。
互联网安全协议OpenSSL被曝存在一个十分严重的安全漏洞。在黑客社区,它被命名为“心脏出血”,表明网络上出现了“致命内伤”。利用该漏洞,黑客可以获取约30%的https开头网址的用户登录账号密码,其中包括购物、网银、社交、门户等类型的知名网站。
随着物联网设备的普及,物联网设备的安全问题也逐渐被“有心人”挖掘出来,那有没有一些方式可以防止“有心人”获取固件?本文将围绕固件的存储方式、获取方法和防护方法来呈现物联网设备固件的安全性。

近期,绿盟安全专家受邀参与了看雪2018安全开发者峰会。大会现场,绿盟首发Uboot提取固件漏洞的利用方法,经过充分实践,提出了Uboot提取固件的攻击模型,同时还讲解了十种智能设备的固件提取方法,真是干货满满!
etCore漏洞的存在,使得攻击者可以通过此漏洞获取路由器Root权限,利用硬编码的后门口令访问该后门服务,并可执行任意命令以及上传、下载文件,获取WEB登录口令等操作,可完全控制受影响的产品。
NCCIC发布一则通告称WECON LeviStudioU存在2个漏洞:栈溢出漏洞(CVE-2018-10602)和堆溢出漏洞(CVE-2018-10606)。NSFOCUS安全团队和Ghirmay Desta与趋势科技Zero Day Initiative的Mat Powell合作,向NCCIC报告这些漏洞。

当地时间7月31日,Davolink DVW-3200N 路由器被曝出1个高危漏洞(CVE-2018-10618)。该路由器生成容易被破解的弱密码,允许远程攻击者获取设备的密码。
近日,Talos团队公布了多个关于Samsung SmartThings Hub的漏洞,包括命令注入、远程代码执行等高危漏洞,最高CVSS评分9.9。