• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

作者

威胁情报中心
数据安全-大量俄互联网暴露数据库遭入侵
数据安全-大量俄互联网暴露数据库遭入侵

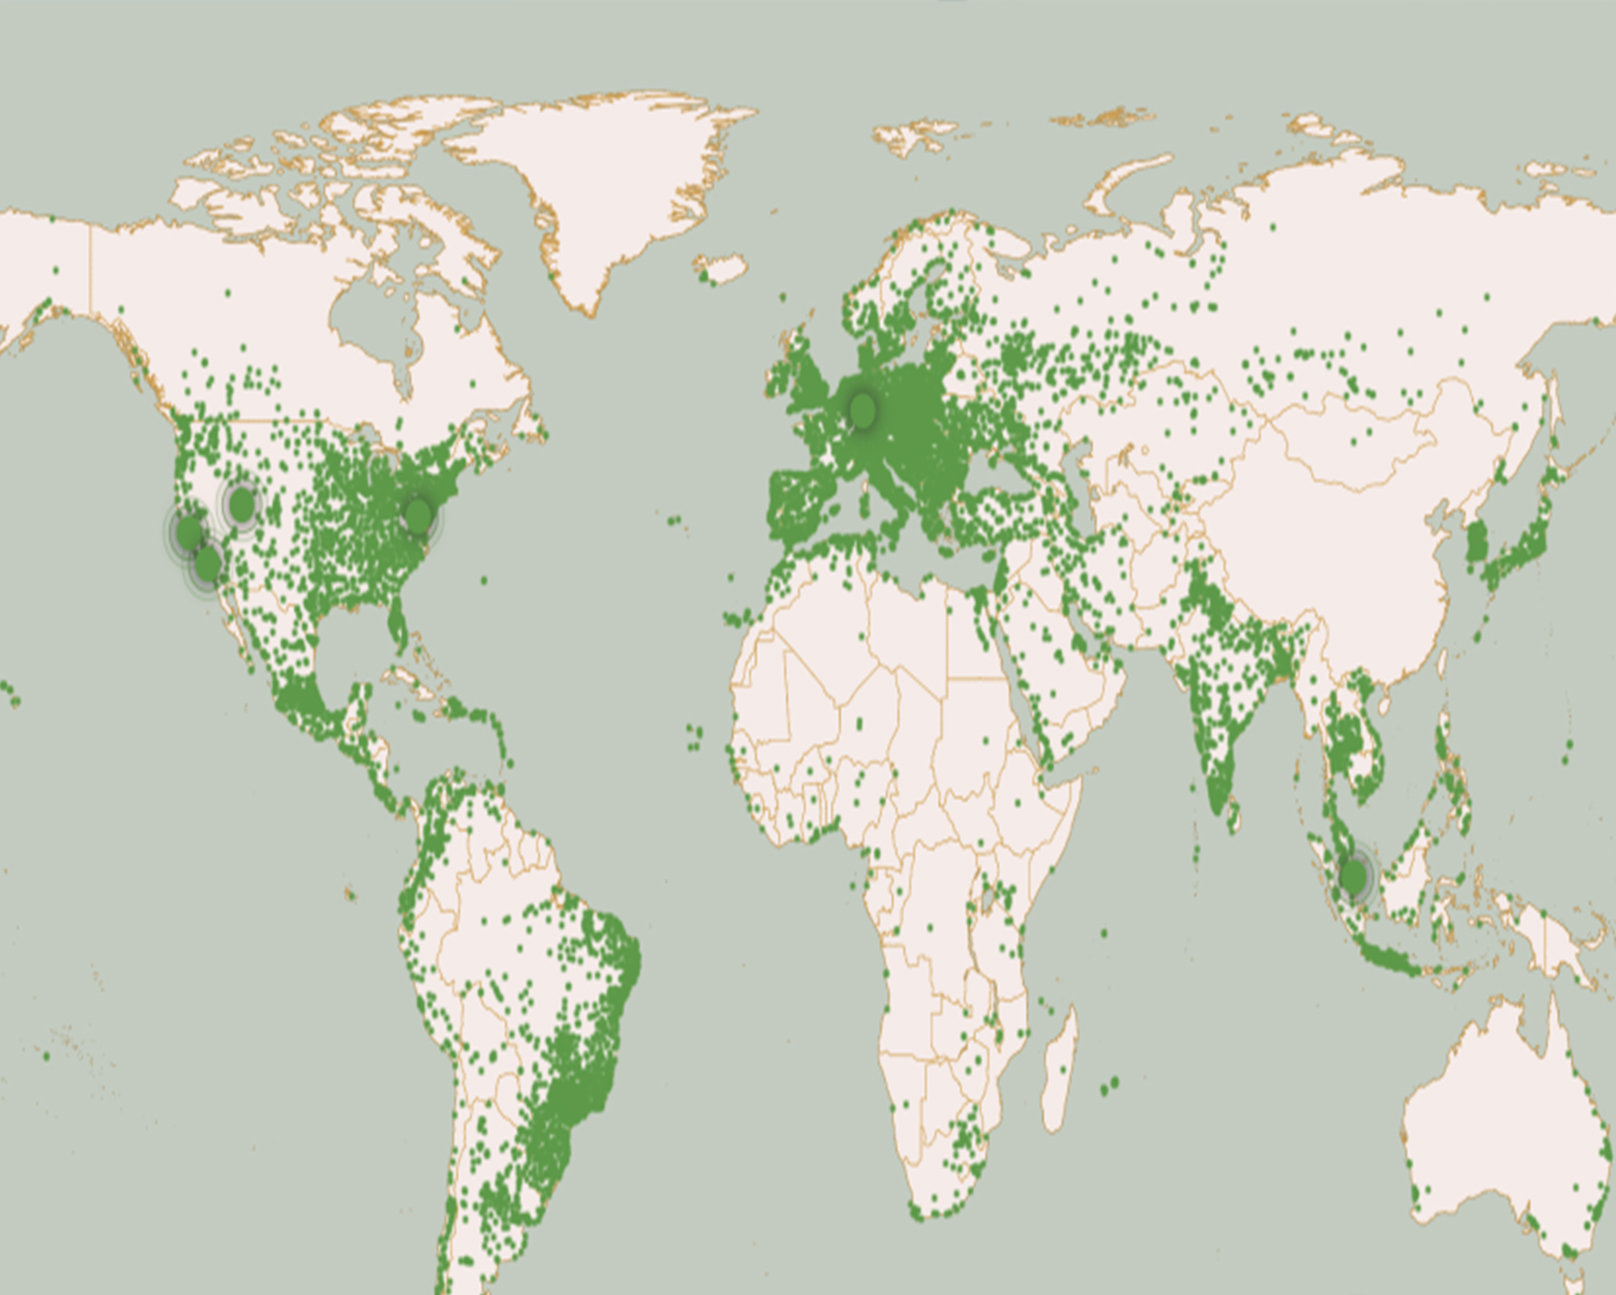
概述 自俄乌冲突以来, 90%俄罗斯互联网暴露数据库遭匿名者和其他亲乌黑客组织攻陷,造成大量数据泄露和文件删除... » 阅读全文
0
阅读
威胁情报中心 发布于 5 年前
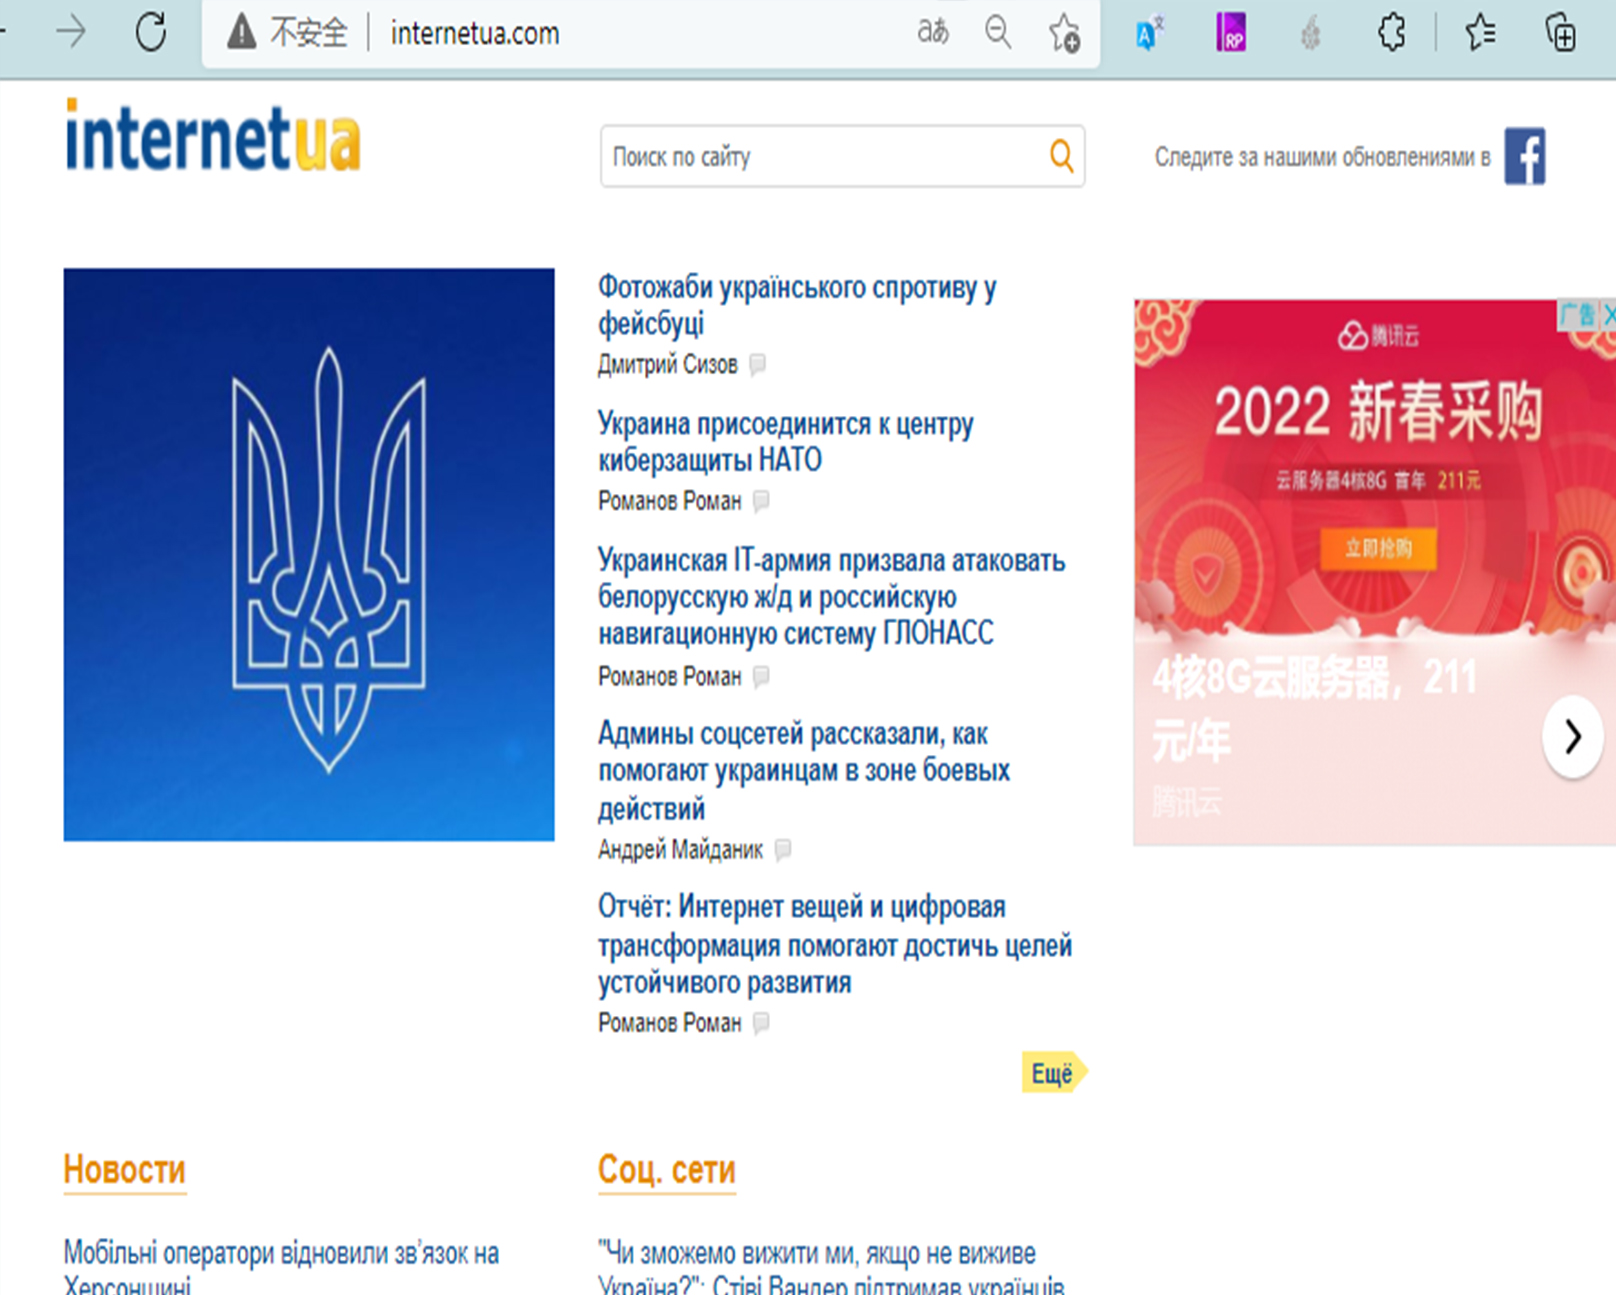
“俄乌网络战最新态势第二弹–运营商服务中断,供应链攻击持续强势”

背景 俄乌冲突下,网络战越发激烈,乌克兰采取“攻心为上”的策略,不断利用舆论,以及西方对俄罗斯的制裁,呼吁各方... » 阅读全文
0
阅读
威胁情报中心 发布于 5 年前
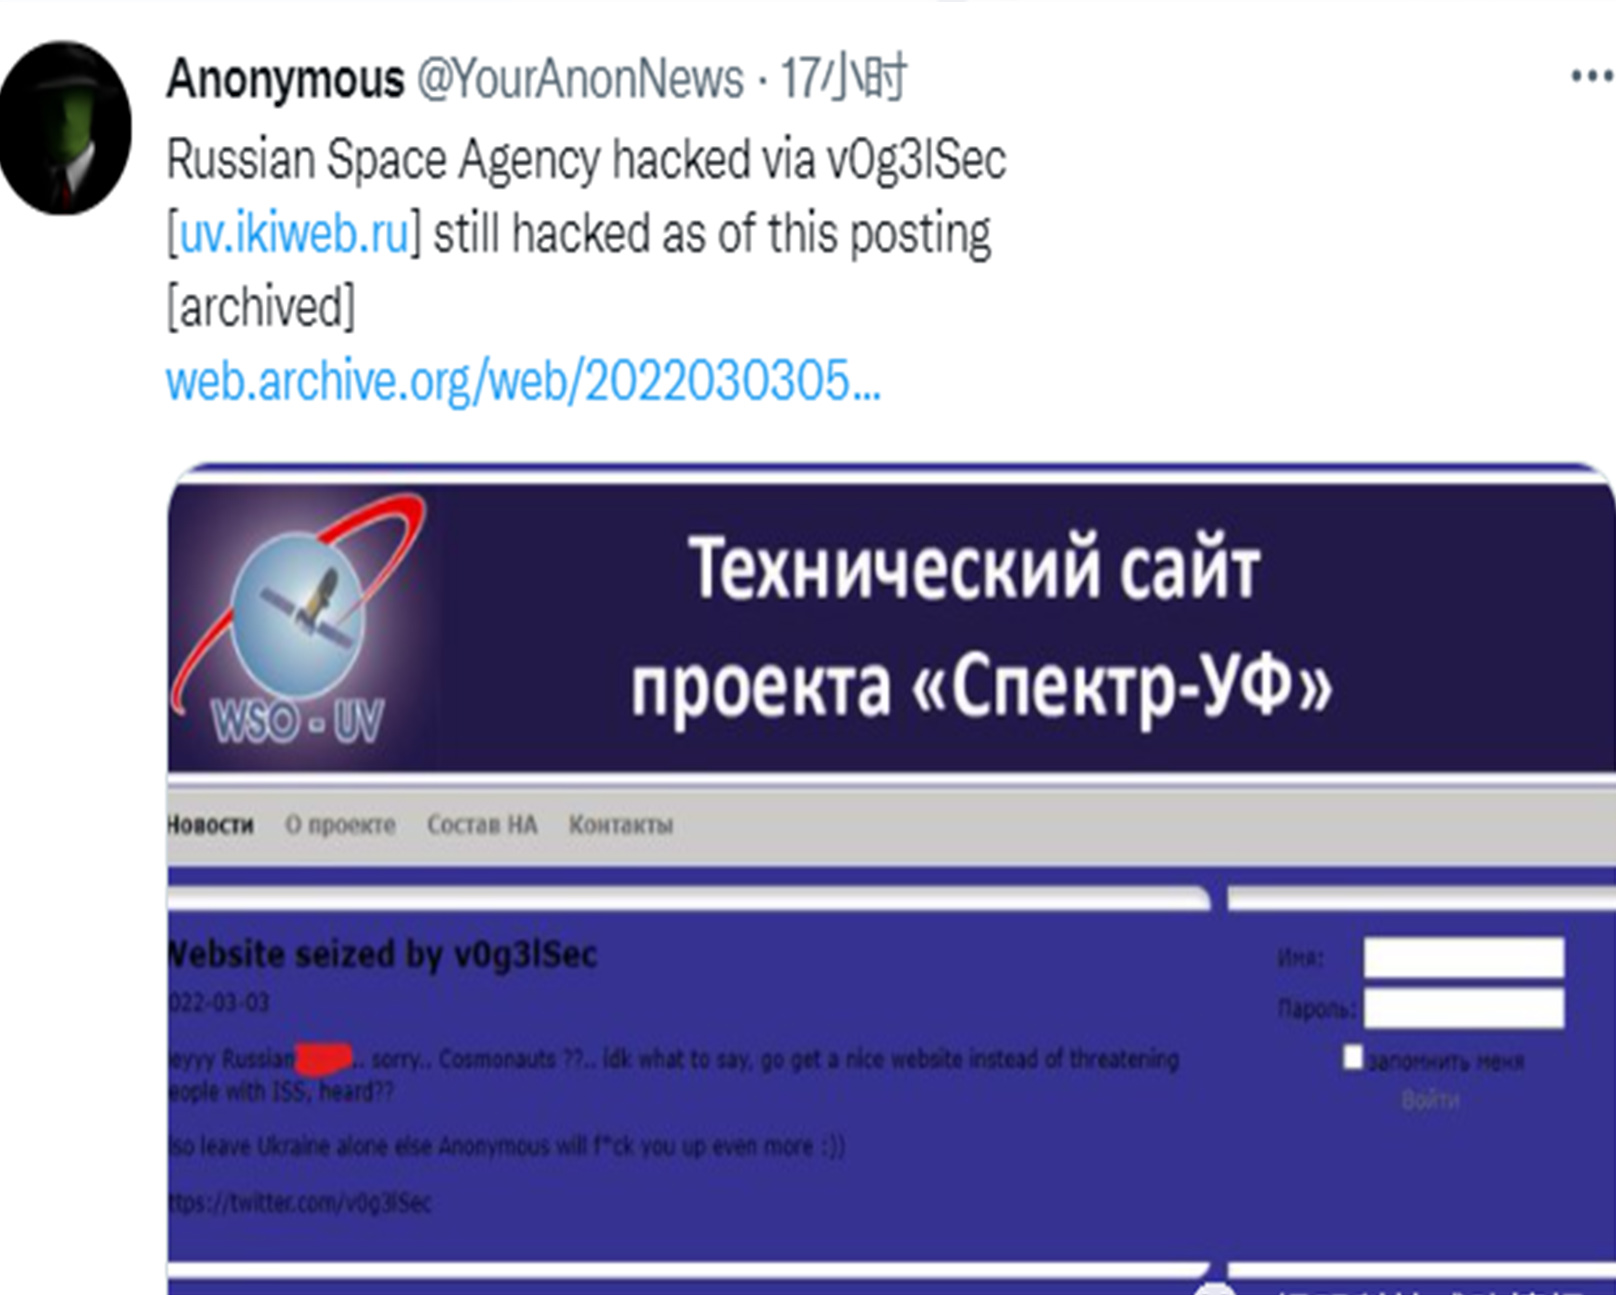
“关基安全”-超过900个俄工控系统被攻击

概述 3月3日,据绿盟威胁情报中心监测,知名黑客组织“匿名者”对俄罗斯900多个核心工业控制系统展开网络攻击,... » 阅读全文
0
阅读
威胁情报中心 发布于 5 年前
绿盟威胁情报周报(20201221~20201227)

北约是SolarWinds的客户之一。SolarWinds供应链攻击发生后,北约专家立即展开了对该攻击的调查,以确定对其基础设施的潜在影响。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201214~20201220)

微软12月安全更新多个产品高危漏洞通告

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201207~20201213)

为保证各安全社区能提前采取应对措施,FireEye 公开了被盗工具的检测规则,以降低恶意用户滥用红队工具箱的威胁。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201130~20201206)

由于Drupal core 没有正确地处理上传文件中的某些文件名,导致在特定配置下后续处理中文件会被错误地解析为其他MIME 类型,未授权的远程攻击者可通过上传特定文件名的恶意文件,从而实现任意代码执行
0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报月报(202011)
绿盟威胁情报月报(202011)

2020年11月绿盟科技安全漏洞库共收录287个漏洞, 其中高危漏洞68个,微软高危漏洞38个。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201123~20201129)

绿盟威胁情报周报

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201106~20201122)

目前已有相关漏洞的细节分析内容与CVE-2020-8271的PoC。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201109~20201115)

11月10日,微软最新的月度补丁更新中修复了两枚存在于Windows 网络文件系统(NFS)中的漏洞,分别是 CVE-2020-17051和 CVE-2020-17056。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201102~20201108)

绿盟威胁情报周报

0
阅读
威胁情报中心 发布于 6 年前
页面导览
  • 1 / 4
  • 目前页面 1
  • 页次 2
  • 往后 ›
  • 最后 »
著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.