
伏影实验室:一次定向攻击事件快速分析
攻击样本中包含了APT组织海莲花的部分攻击手法,采用白加黑手段,利用恶意的wwlib.dll文件执行下载命令,植入由Cobalt Strike生成的木马后门,完成后续的内网移动等攻击行为。
攻击样本中包含了APT组织海莲花的部分攻击手法,采用白加黑手段,利用恶意的wwlib.dll文件执行下载命令,植入由Cobalt Strike生成的木马后门,完成后续的内网移动等攻击行为。

2014年,Darkhotel使用了一类针对Windows XP用户的Nemim窃密组件,在搜集用户系统信息的同时,还会加载驱动以记录用户击键内容,写入本地文件。
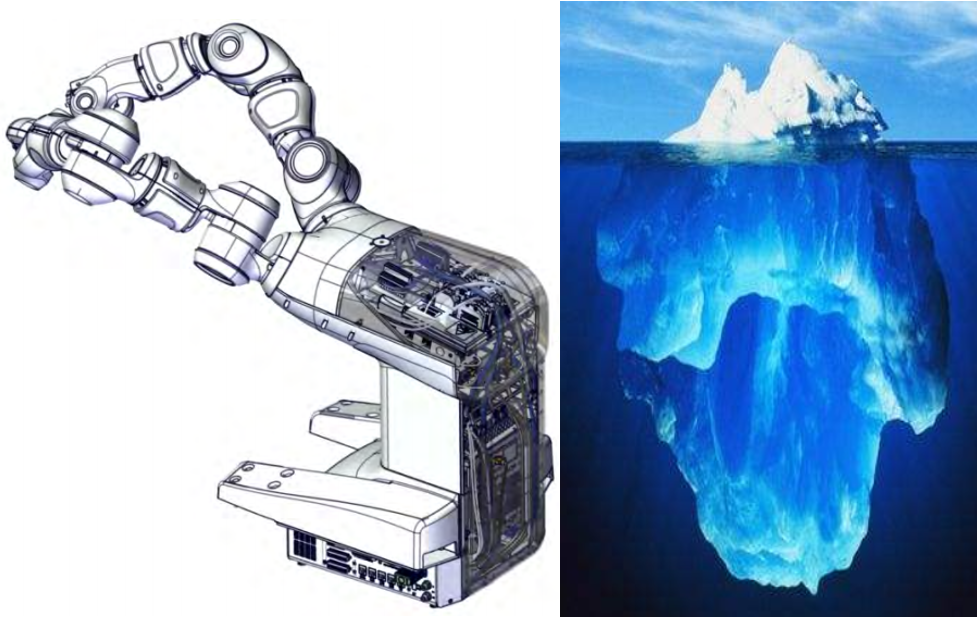
机器人的机械臂的控制部分十分复杂,系统真正起控制作用的,其实是位于系统底部的工控机。

溯源图是攻击溯源的基础,所有的技术均是建立在对溯源图的分析处理上的。本文将从三个方面介绍攻击溯源图的构建。
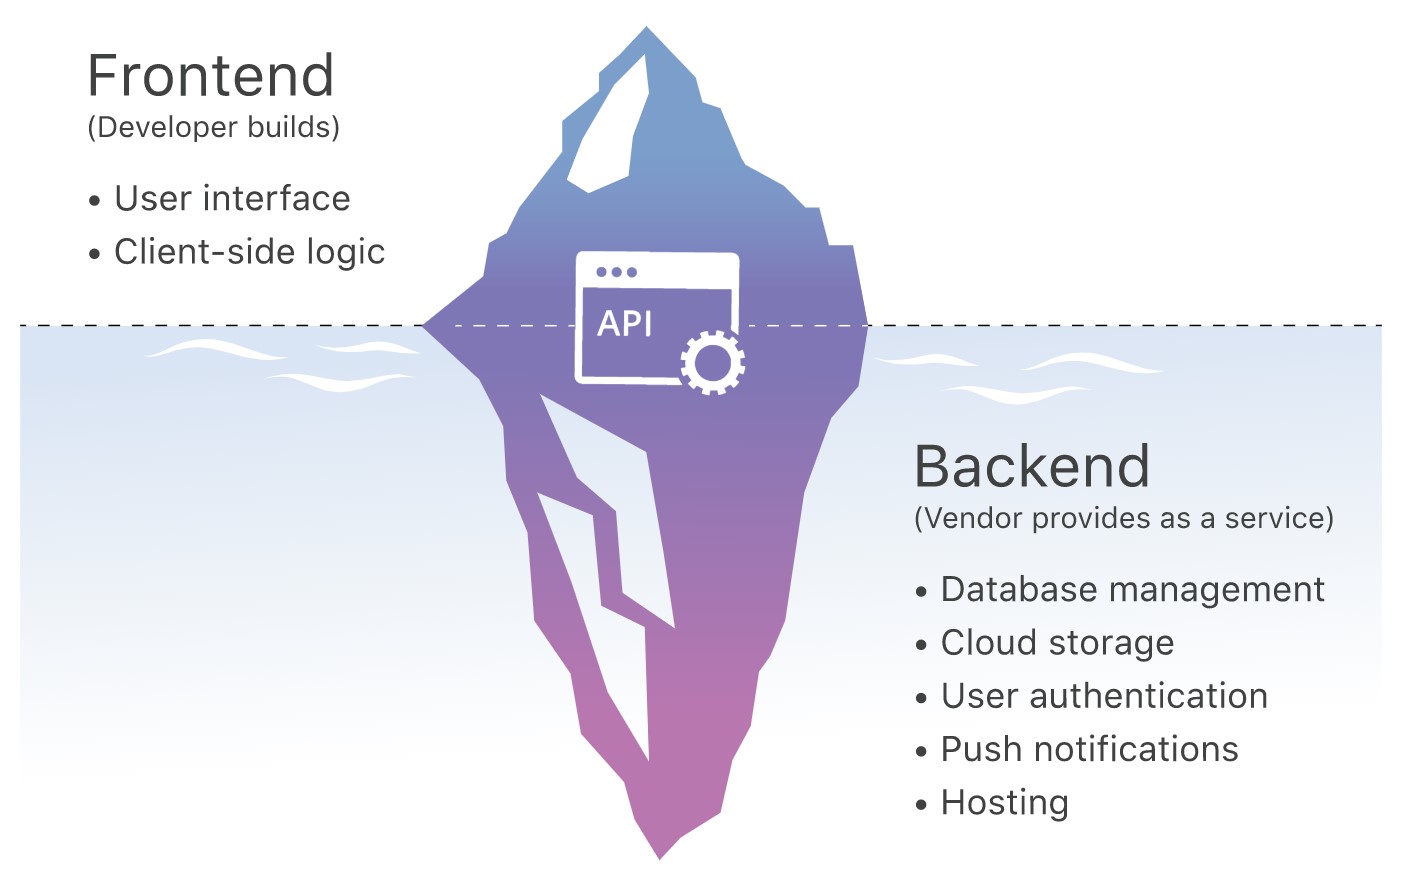
Serverless作为一种新的云计算模式,具有诸多优点。在开发者享受新技术为其带来便利的同时,也对实用性提出了新的要求和挑战。
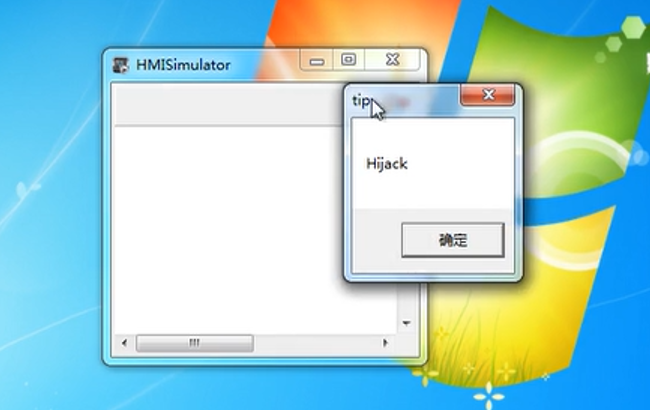
如果模拟器对外暴露出的服务存在高危漏洞,攻击者则可以通过该漏洞攻陷开发人员的主机来达到进一步渗透的目的。
安全是一个不断对抗的过程,针对工业控制系统的风险评估也是需要周期进行的(可以挑选在停工检修阶段)。
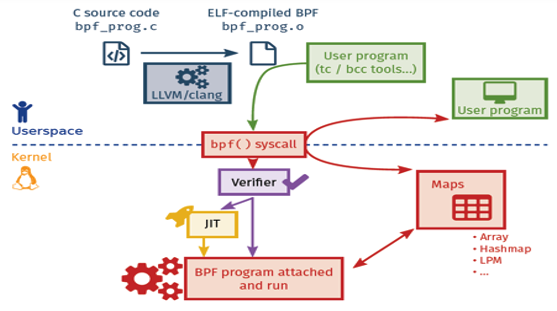
无论是DTrace、SystemTap,还是bpftrace,其实现动态追踪都是通过探针的机制,依赖于在追踪点实现的探针,进而获取相应的追踪数据。
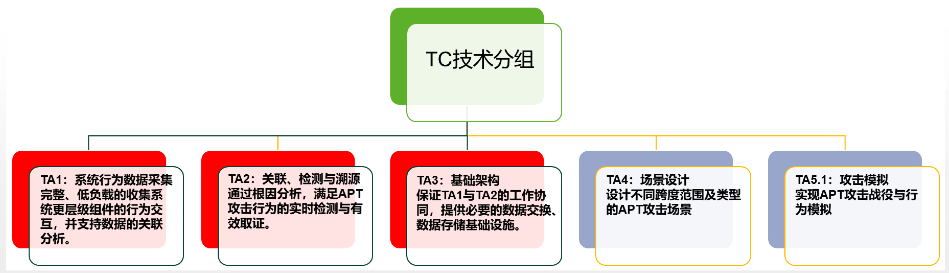
终端侧的网络攻防,已成为高级威胁对抗领域的主战场。高效采集与精细的分析齐飞,来打开终端系统的计算黑盒,方能因敌变化取胜。

发现物联网资产的第一步是从暴露在互联网上的各类资产中找到物联网设备的特征,形成先验知识。
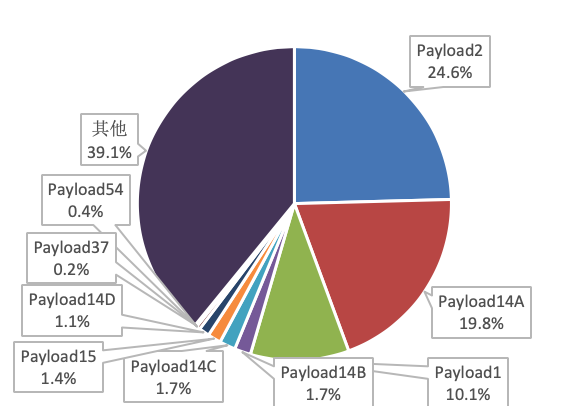
借助绿盟全网测绘和威胁捕获数据,本文对OpenVPN全网暴露情况、攻击者常用的攻击手法、反射攻击带宽放大因子等进行了分析。

Darkhotel组织攻击链中使用的注入和中间下载组件,组件类型从可执行文件到脚本不等,通常包含大量环境检测,以对抗调试环境和杀软。