• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

研究调研

【天枢实验室】HTTP、HTTPS、加密型webshell一网打尽

本文进一步针对常见的几种加密型webshell进行研究,分别基于HTTP和HTTPS流量,通过提取内容特征和统计特征的方式,对webshell连接工具的通信流量进行识别并提出了可行的检测方案。
0
阅读
王萌 发布于 6 年前
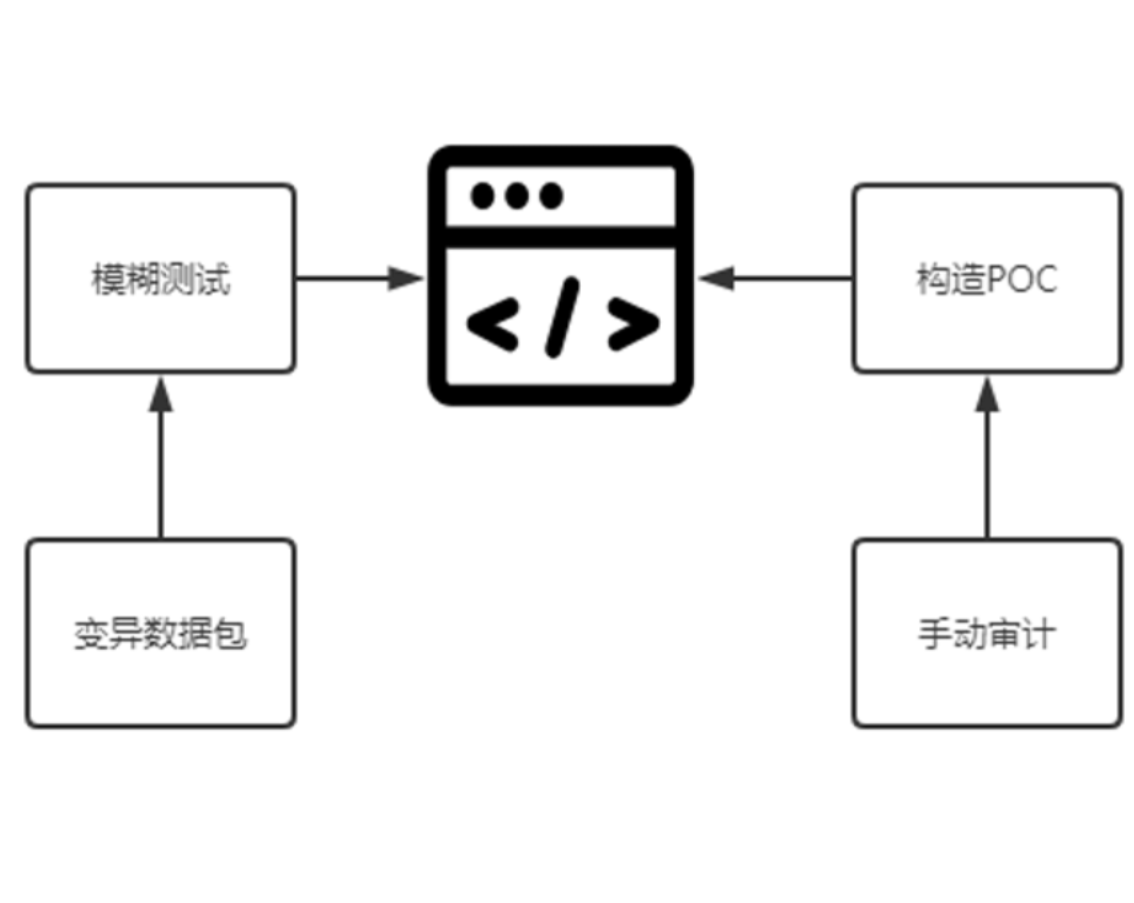
【格物实验室】某国产SCADA软件安全性分析启示

本文从实战出发,以该款国产SCADA软件为例,介绍我们的安全评估思路。

0
阅读
陈杰 发布于 6 年前
【格物实验室】CodeMeter产品CVE-2020-14517高危漏洞分析

CodeMeter已被ICS供应商广泛使用,其中包括罗克韦尔、西门子、施耐德、ABB、Codesys、WAGO及菲尼克斯等,因此本次漏洞受影响的范围几乎波及到整个ICS行业。

0
阅读
高剑 发布于 6 年前
【格物实验室】浅谈物联网蜜罐识别方法
【格物实验室】浅谈物联网蜜罐识别方法

本文介绍的蜜罐种类仅仅是冰山一角,如果想要系统的研究蜜罐种类,可能还需要对交互、甚至对某些蜜罐开源项目的源码进行深入分析。

0
阅读
桑鸿庆 发布于 6 年前
【星云实验室】Serverless安全研究——Serverless安全风险

Serverless架构带来新的云计算模式下,应用必然会衍生新的安全风险,作为安全从业人员应当紧追技术前进的步伐。
0
阅读
孟祥聃 发布于 6 年前
【格物实验室】制造业常见攻击类型介绍
【格物实验室】制造业常见攻击类型介绍

本文立足制造业,梳理总结针对制造业的常见网络攻击类型,最终给出防护的建议。

0
阅读
高剑 发布于 6 年前
【格物猎踪】突发:新型Gafgyt僵尸网络变种感染Seowon路由器

设备厂商除关注和修复CVE、CNVD等平台的漏洞外,也应重点关注Exploit-DB上的RCE漏洞,及时修复漏洞,以免造成更严重的损失。
0
阅读
魏佩儒 发布于 6 年前
【天枢实验室】物联网资产标记方法研究(二):基于聚类算法的物联网资产识别算法

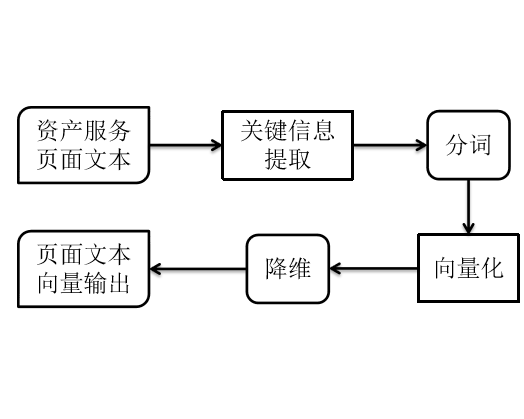
对于已知类型的物联网资产往往通过专家知识进行指纹提取,此类方法的人工成本和时间成本都比较高。在探索物联网资产识别的道路上,我们通过研究应用聚类算法取得了不错的效果。

0
阅读
张胜军 发布于 6 年前
IDC盘点2020上半年中国安全市场|绿盟科技再获响应和编排能力认可

绿盟科技以22.5%的市场份额毫无悬念地拔得头筹,持续领跑响应和编排软件市场。
0
阅读
绿盟科技 发布于 6 年前
【格物实验室】DHDiscover反射攻击:可将攻击放大近200倍

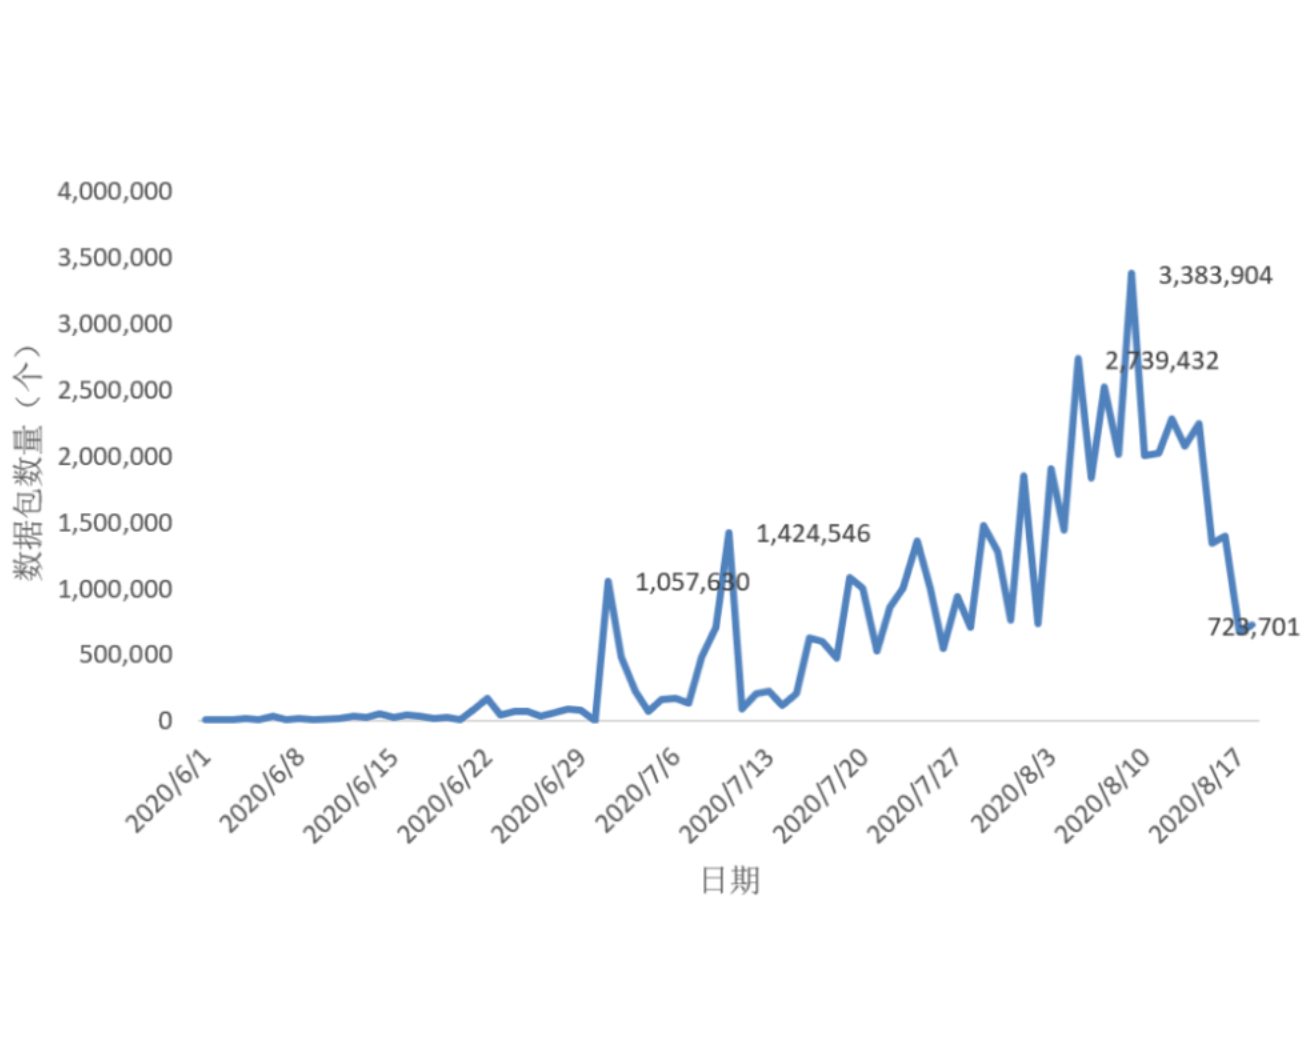
DHDiscover和WS-Discovery等设备发现服务需要引起视频监控厂商的重视。

0
阅读
张星 发布于 6 年前
警惕!黑客利用聊天工具发送RAT木马
警惕!黑客利用聊天工具发送RAT木马

在该次攻击事件中,攻击者利用Skype聊天工具进行恶意代码投递。

0
阅读
伏影实验室 发布于 6 年前
伏影实验室:一次定向攻击事件快速分析
伏影实验室:一次定向攻击事件快速分析

攻击样本中包含了APT组织海莲花的部分攻击手法,采用白加黑手段,利用恶意的wwlib.dll文件执行下载命令,植入由Cobalt Strike生成的木马后门,完成后续的内网移动等攻击行为。

0
阅读
伏影实验室 发布于 6 年前
页面导览
  • 8 / 35
  • « 最前
  • ‹ 往前
  • 页次 7
  • 目前页面 8
  • 页次 9
  • 往后 ›
  • 最后 »
著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.