绿盟威胁情报周报2021年第08周(2021.02.15-2021.02.21)
一、威胁通告 微软2月安全更新多个产品高危漏洞通告(CVE-2021-1727、CVE-2021-1732、C... » 阅读全文
一、威胁通告 微软2月安全更新多个产品高危漏洞通告(CVE-2021-1727、CVE-2021-1732、C... » 阅读全文
绿盟科技监测到Apache Shiro官方发布安全更新,修复了一个新的权限绕过漏洞(CVE-2020-17523)。当Apache Shiro与Spring结合使用时,攻击者可以构造特定的HTTP请求绕过身份验证访问后台功能
攻击者利用此漏洞,可实现XML外部实体注入。
一. 漏洞概述 1月26日,Sudo发布安全通告,修复了一个类Unix操作系统在命令参数中转义反斜杠时存在基... » 阅读全文
一、 热点资讯 英国警方在软件故障中误删除了15万... » 阅读全文
一. 漏洞概述 2021年1月20日,绿盟科技监测发现Oracle官方发布了2021年1月关键补丁... » 阅读全文
综述 当地时间2021年1月19日,Oracle官方发布了2021年1月关键补丁更新公告CPU(Critica... » 阅读全文
一、威胁通告 沉睡多年的incaseformat蠕虫病毒被唤醒 【发布时间】2021-01-13 22:00:... » 阅读全文
绿盟科技格物实验室研究人员发现并上报了一个存在于紫金桥RealHistorian跨平台实时数据库中的未授权访问漏洞。目前,CNVD已为该漏洞指定编号 CNVD-2020-72370 。利用CNVD-2020-72370 ,攻击者可在未授权情况下获取敏感信息以及目标监控系统的控制权。
北京时间1月15日,JumpServer发布紧急通知,称其堡垒机中存在一个远程命令执行漏洞,建议用户尽快修复,尤其是可以通过公网直接访问JumpServer堡垒机的用户。
综述 2021 年 1 月 13 日,绿盟科技应急响应团队接到全国多个客户反馈感染所谓的 incaseform... » 阅读全文
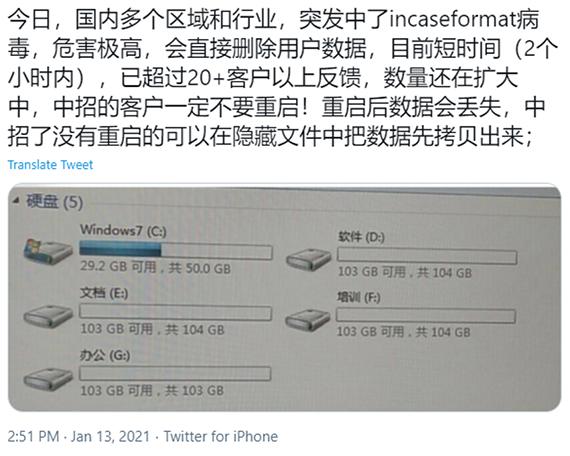
一、背景 2021年1月13日,绿盟科技应急响应团队接到全国多个客户反馈感染所谓的incaseformat病毒... » 阅读全文