
「漏洞通告」WebSphere Application Server 权限提升漏洞(CVE-2020-4362)
当WebSphere在管理请求中通过SOAP connector使用基于令牌的身份验证时,攻击者通过向WebSphere SOAP Connector发送恶意构造的请求,可能在受影响服务器上进行权限提升。


「威胁通告」新型勒索软件WannaRen
该勒索病毒会检测运行环境,若在虚拟机中,则不运行加密。目前该勒索软件影响Windows 7与Windows 10系统。
「威胁通告」Vollgar僵尸网络
攻击者会针对目标的MS-SQL进行暴力猜解,成功登录目标系统后,再在系统中部署后门并运行远控工具等恶意程序。
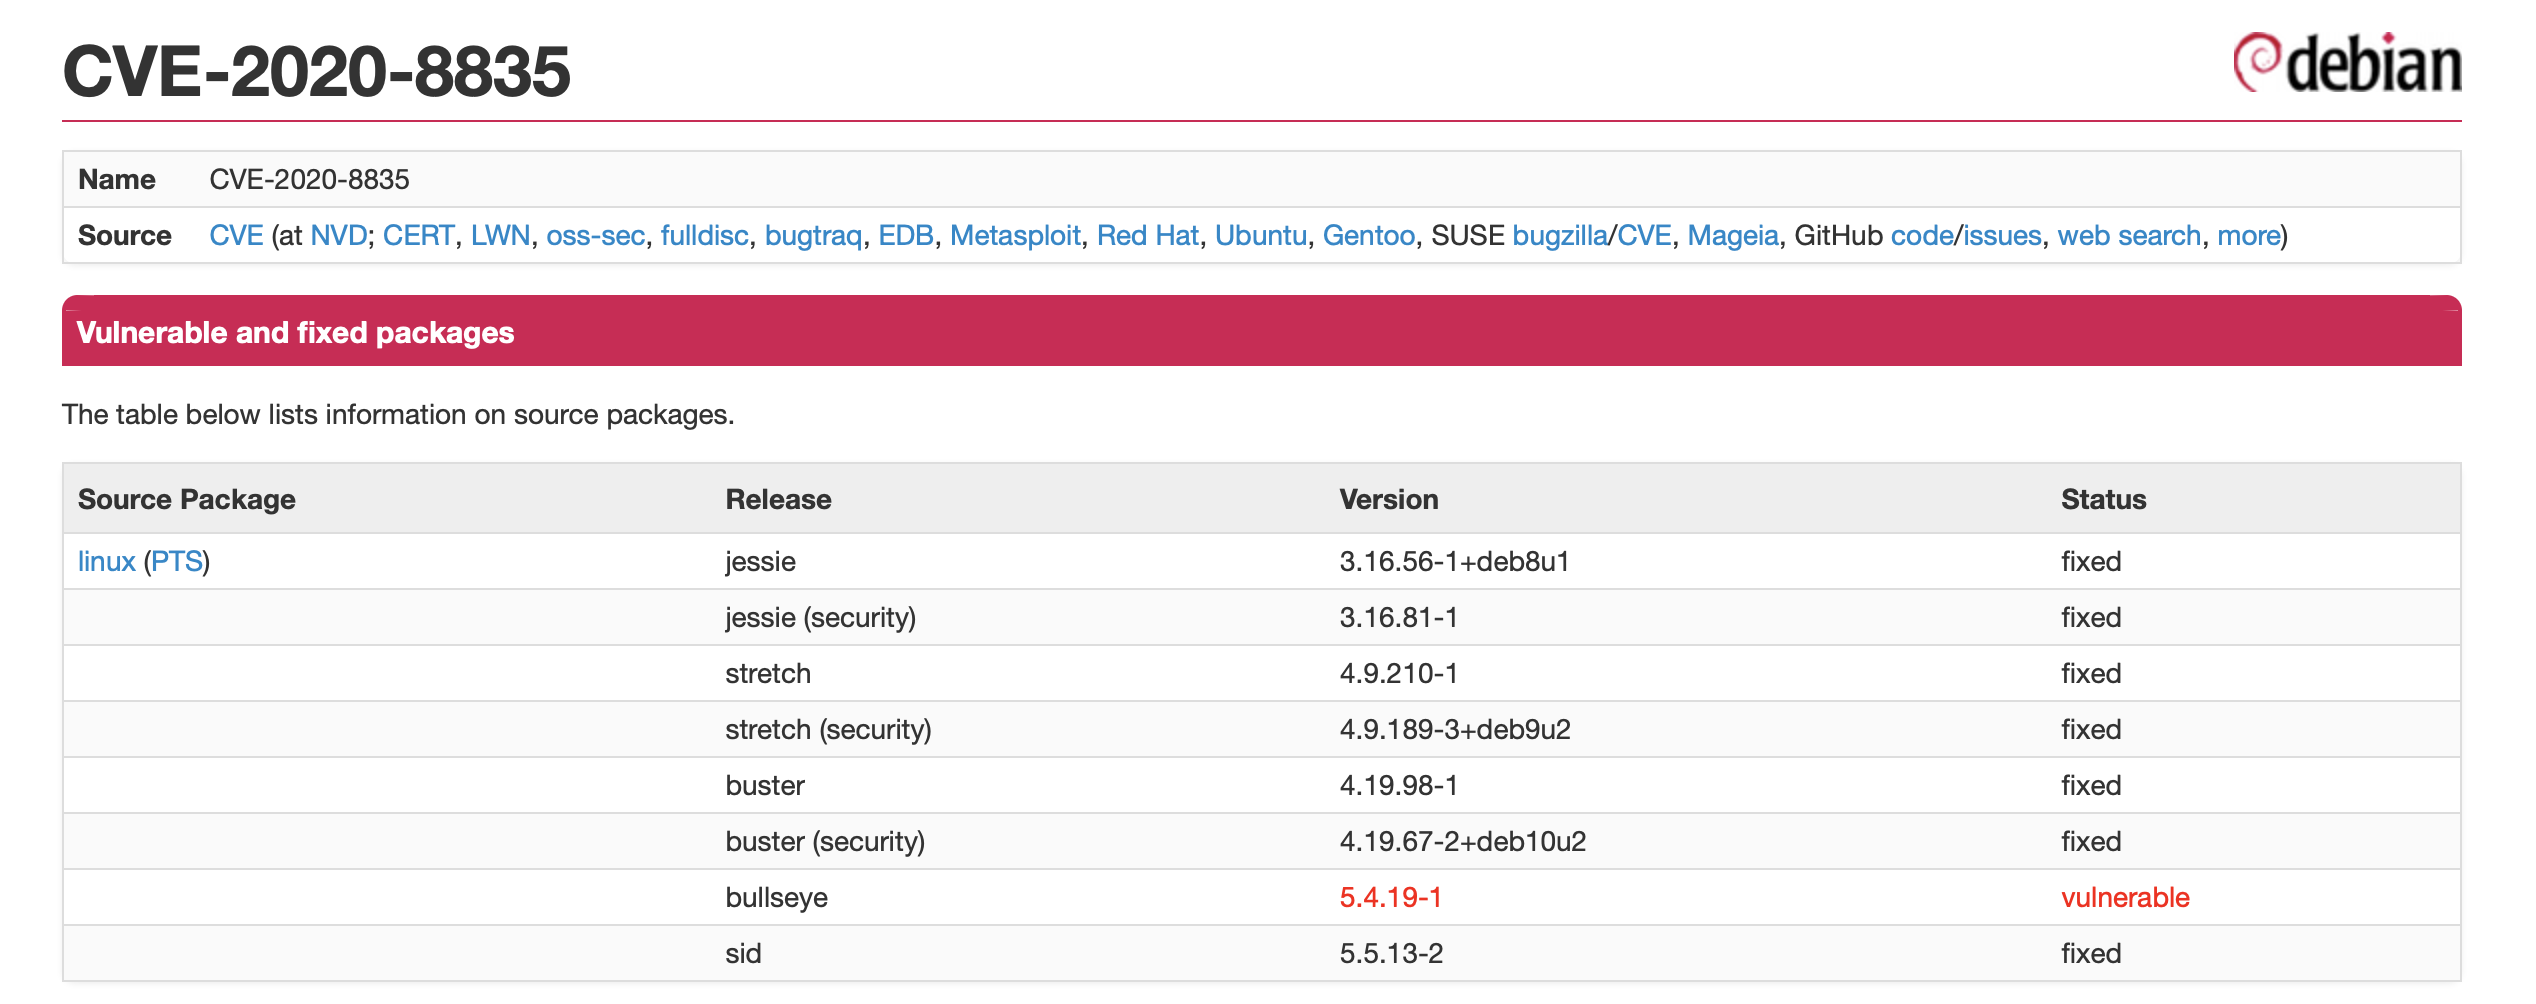
「漏洞通告」Type1 字体解析远程代码执行漏洞(0-day)
微软发布ADV200006号通告,称其发现目前有在野攻击利用Adobe Type Manager Library中的2个0-day漏洞。
「漏洞通告」VMware权限提升漏洞(CVE-2020-3950)
VMware官方发布安全公告,修复了存在于VMware Fusion,VMRC for Mac 和Horizon Client for Mac中的权限提升漏洞(CVE-2020-3950)。
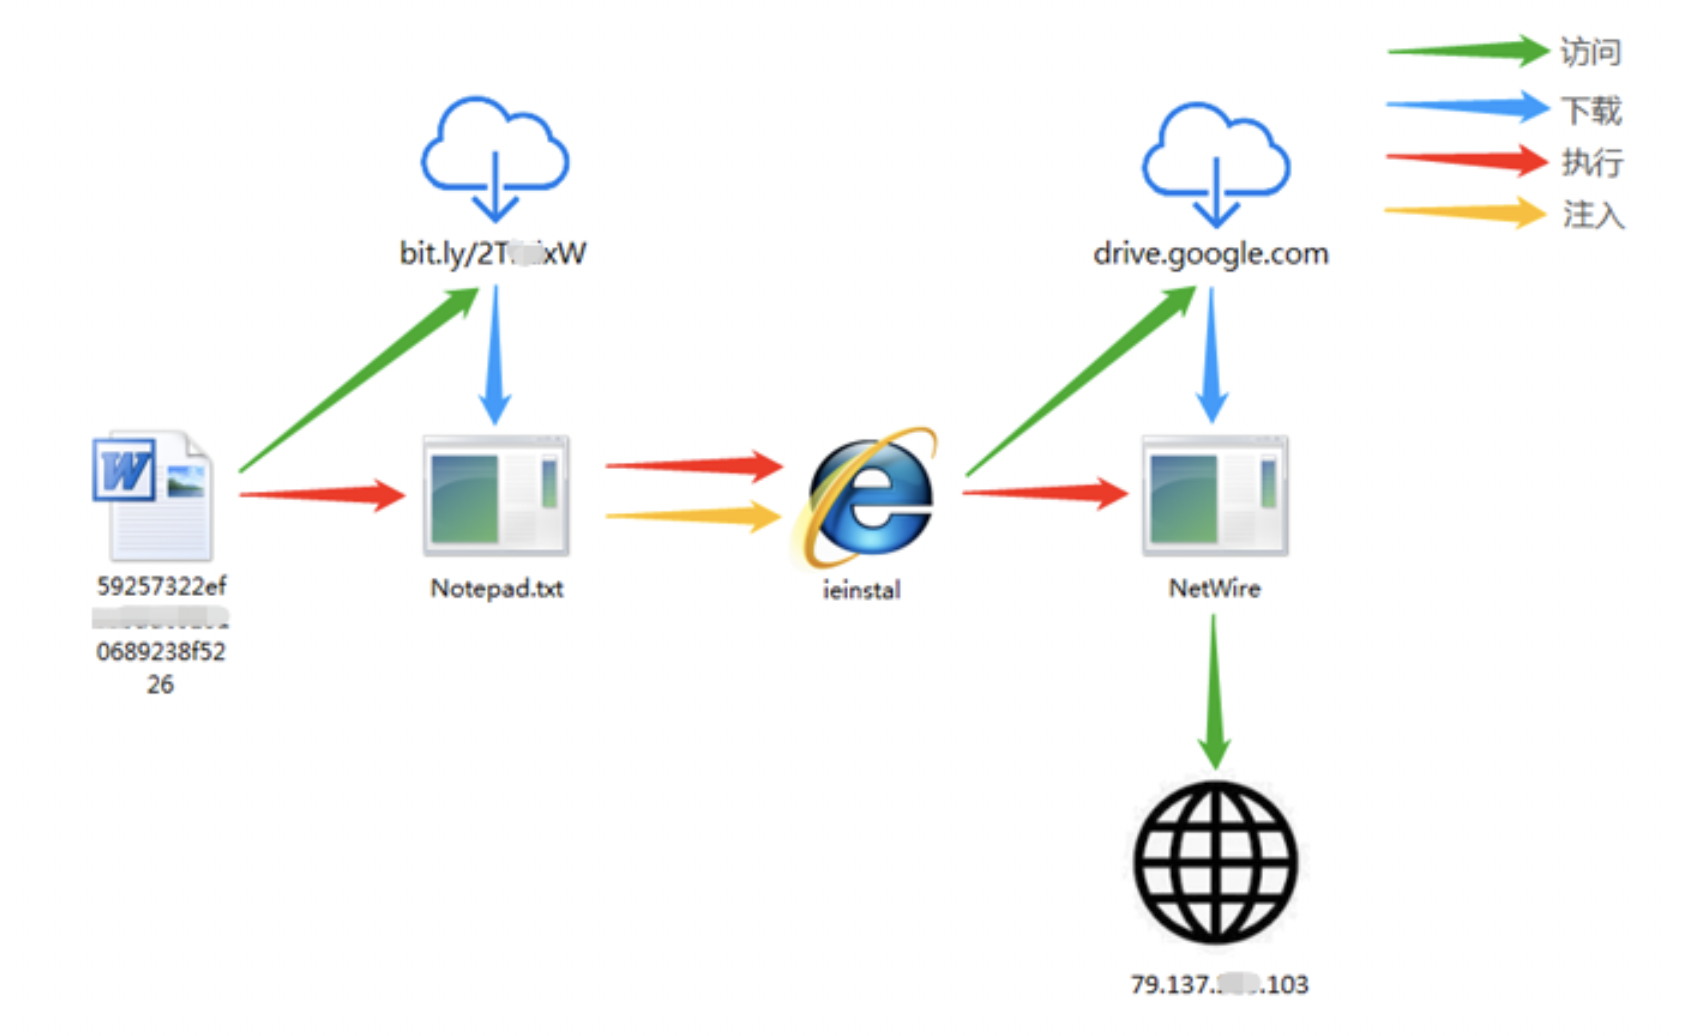
NetWire木马控制者开始投放nCoV-19疫情诱饵文档
最早2012年的远控木马 NetWire,近期在其文档中加入了nCoV-19疫情相关的社工内容。