
「漏洞通告」Apache ShardingSphere远程代码执行(CVE-2020-1947)
经过验证的攻击者利用此漏洞,可实现任意代码执行。
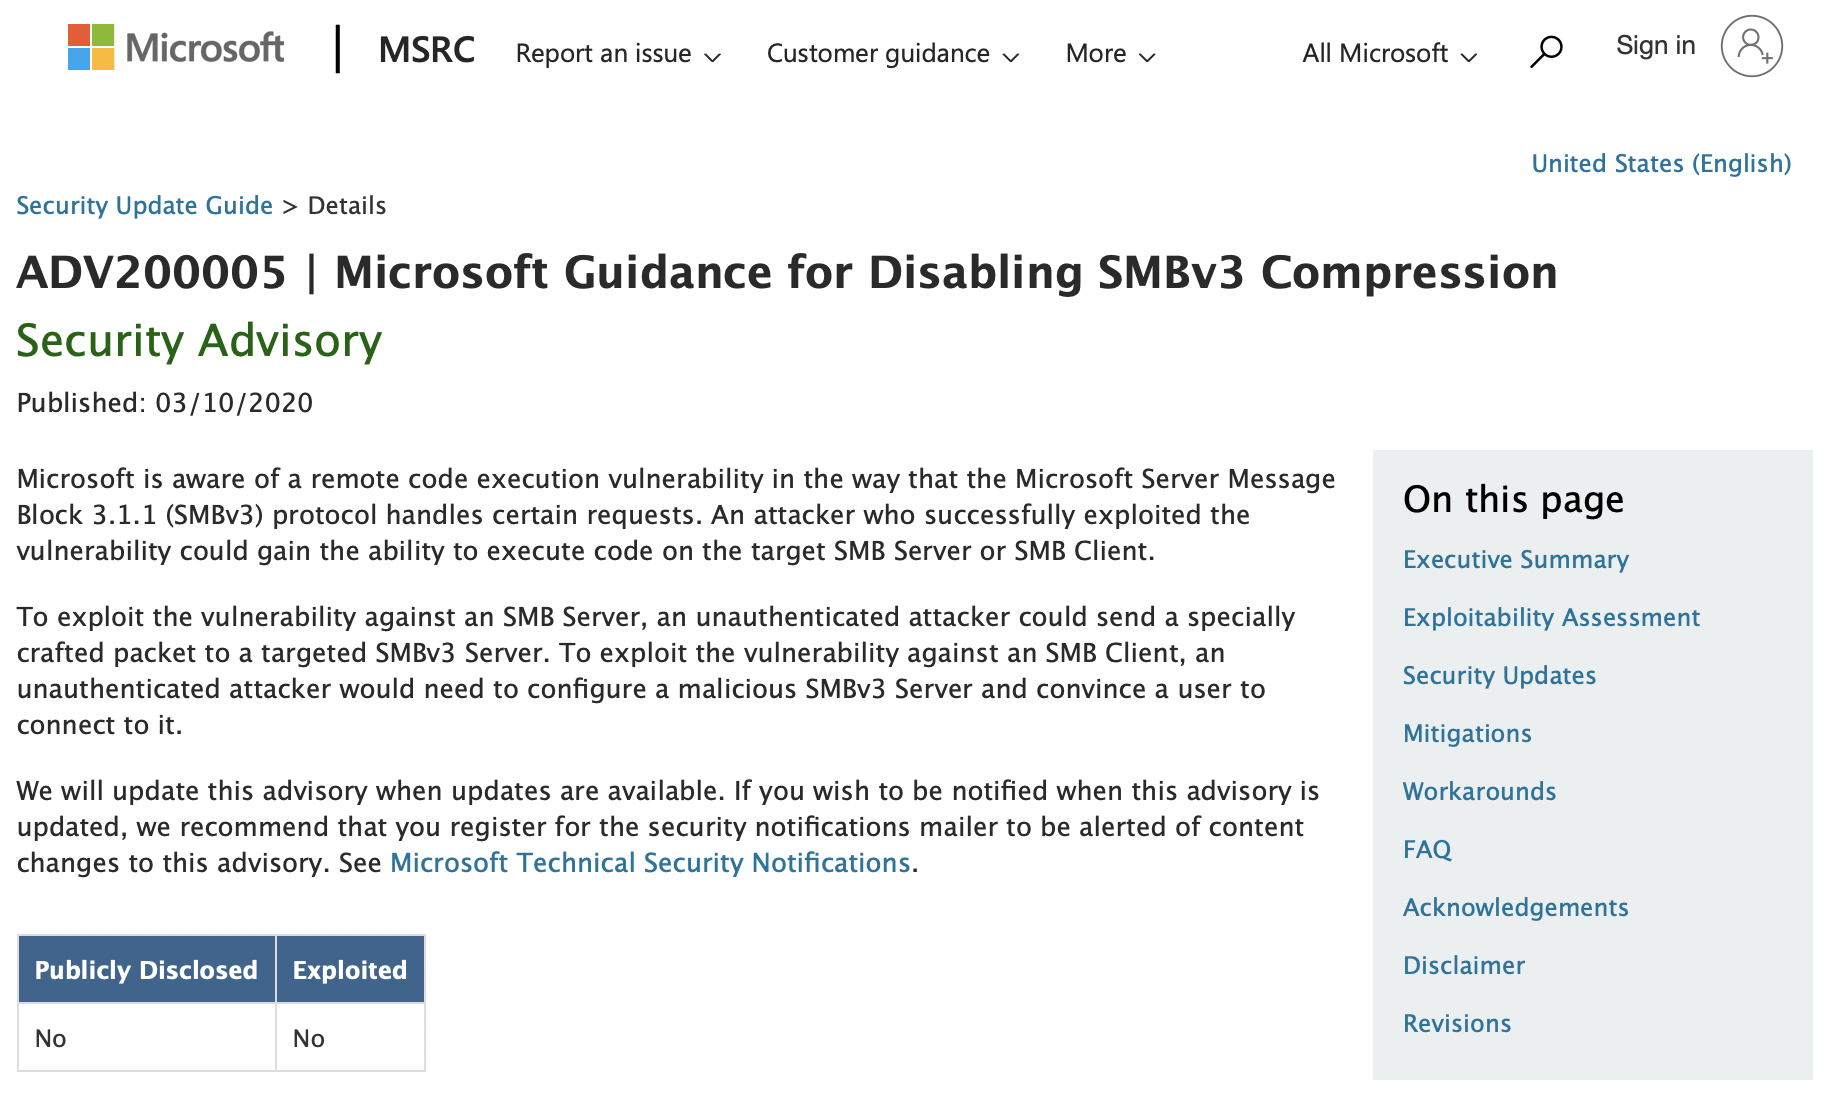
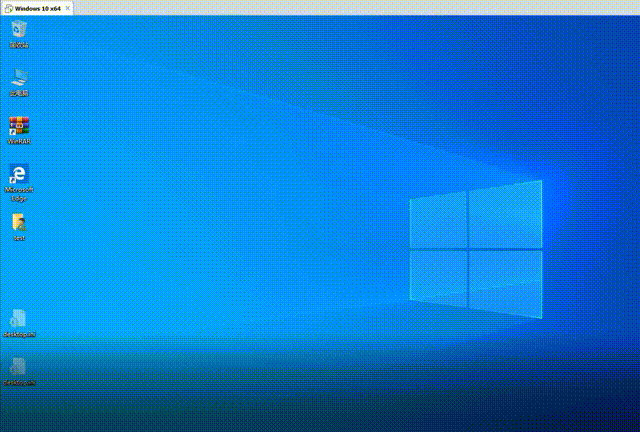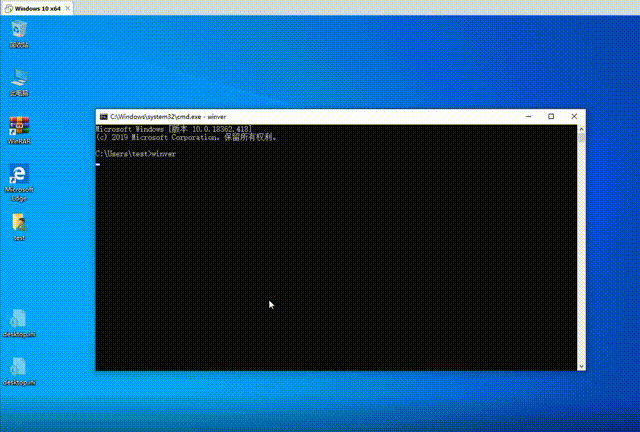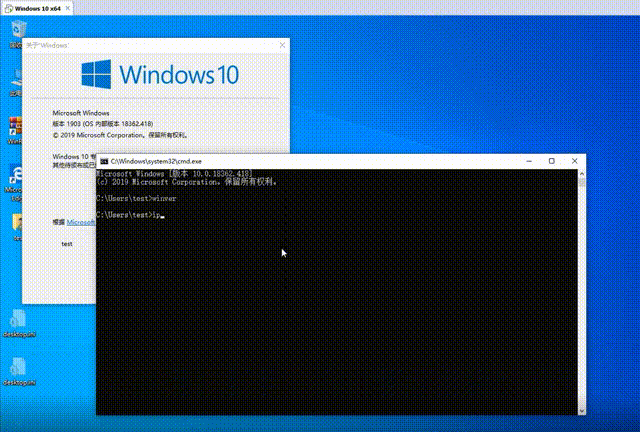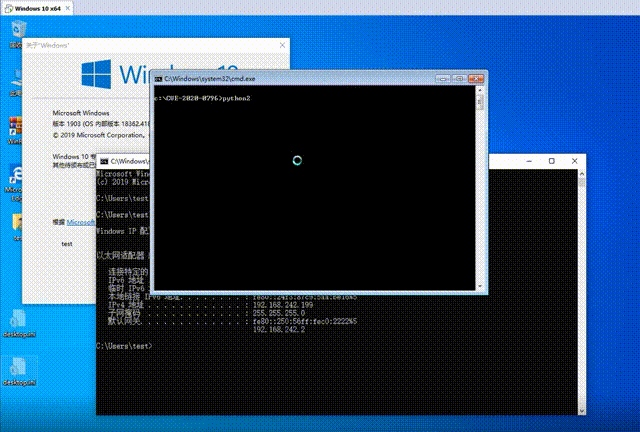
「漏洞通告」微软SMBv3远程代码执行漏洞(CVE-2020-0796)
据多方研究人员称,该漏洞(CVE-2020-0796)具有蠕虫特性。

绿盟威胁情报周报(20200302~20200308)
绿盟威胁情报周报(20200302~20200308)
【漏洞通告】Linux系统pppd远程代码执行漏洞(CVE-2020-8597)
3月6日,US-CERT发布了一个关于影响PPP daemon(pppd)软件的存在17年之久的远程代码执行漏... » 阅读全文
漏洞通告 | Oracle Coherence反序列化远程代码执行(CVE-2020-2555)
该漏洞允许未经身份验证的攻击者通过构造T3网络协议请求进行攻击,成功利用该漏洞可实现在目标主机上执行任意代码。... » 阅读全文

【漏洞通告】Spring-cloud-config-server路径遍历(CVE-2020-5405)
绿盟科技安全研究员发现spring-cloud-config-server组件中存在路径遍历漏洞(CVE-20... » 阅读全文

【漏洞通告】V8类型混淆漏洞(CVE-2020-6418)
攻击者利用此漏洞,可实现非法访问数据、执行恶意代码。

【防护方案】Microsoft Exchange Server远程代码执行漏洞(CVE-2020-0688)
漏洞原因是Exchange服务器在安装时没有正确创建唯一的加密密钥。导致经过身份验证的攻击者可以通过Excha... » 阅读全文

【威胁通告】Microsoft Exchange Server远程代码执行漏洞(CVE-2020-0688)
在微软发布的2月份安全更新中包含一个重要级别的补丁,用于修复存在于 Microsoft Exchange Se... » 阅读全文