• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

绿盟科技技术博客

公益译文威胁通告安全分享技术产品数智安全洞见RSA研究调研

绿盟威胁情报周报(20200907~20200913)

绿盟威胁情报周报(20200907~20200913)
0
阅读
威胁情报中心 发布于 6 年前
利用难度低且无需用户交互:PAN-OS远程代码执行漏洞(CVE-2020-2040)

此漏洞利用难度低,且无需用户交互,请相关用户尽快采取措施进行防护。

0
阅读
绿盟科技 发布于 6 年前
处置手册:Apache DolphinScheduler高危漏洞(CVE-2020-11974、CVE-2020-13922)

针对(CVE-2020-11974)漏洞,绿盟科技网络入侵防护系统(IPS) 与下一代防火墙 (NF)、综合威胁探针(UTS)已发布规则升级包。
0
阅读
绿盟科技 发布于 6 年前
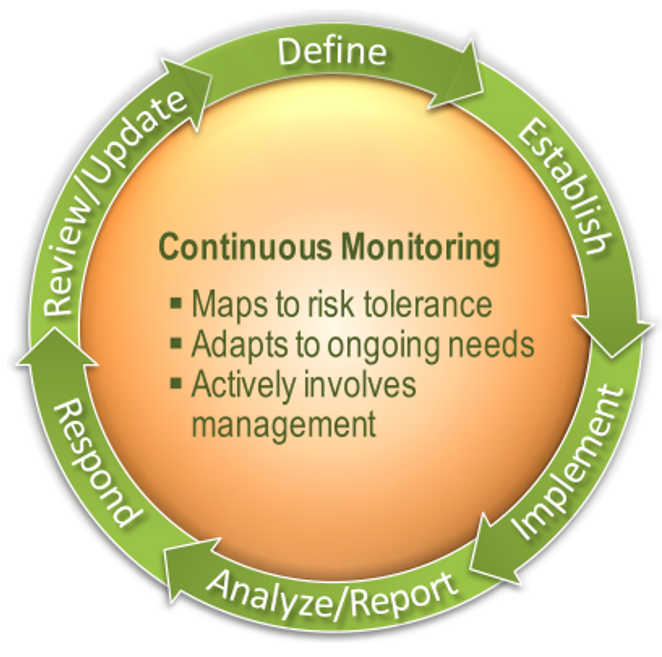
【公益译文】NIST评估信息安全持续监控项目指南:评估方法(一)

ISCM项目评估并不是为了验证组织及其业务/任务流程和系统对于SP800-137所提出的各种ISCM概念的实现情况,而是为了确定这些概念以及FISMA和OMB对联邦组织提出的ISCM要求是否可充分判断ISCM项目的稳健性。

0
阅读
小蜜蜂翻译组 发布于 6 年前
【公益译文】欧盟数字服务新动向(四): 行动建议

未来几年,数字化商业世界会加快脚步,欧洲必须加速发展先进复杂的数字生态系统。

0
阅读
小蜜蜂翻译组 发布于 6 年前
伏影实验室:一次定向攻击事件快速分析
伏影实验室:一次定向攻击事件快速分析

攻击样本中包含了APT组织海莲花的部分攻击手法,采用白加黑手段,利用恶意的wwlib.dll文件执行下载命令,植入由Cobalt Strike生成的木马后门,完成后续的内网移动等攻击行为。

0
阅读
伏影实验室 发布于 6 年前
【漏洞通告】Apache DolphinScheduler高危漏洞(CVE-2020-11974、CVE-2020-13922)

目前官方已在最新版本中修复了此次的漏洞,请受影响的用户尽快升级版本至1.3.2进行防护。

0
阅读
绿盟科技 发布于 6 年前
“交钥匙”的安全合作方案:绿盟星云合作计划

绿盟星云合作计划,本质上是我们认为,未来的客户安全,是需要相互赋能才能做好的思路。

0
阅读
绿盟科技 发布于 6 年前
APT Group系列——Darkhotel之窃密与RAT篇

2014年,Darkhotel使用了一类针对Windows XP用户的Nemim窃密组件,在搜集用户系统信息的同时,还会加载驱动以记录用户击键内容,写入本地文件。
0
阅读
伏影实验室 发布于 6 年前
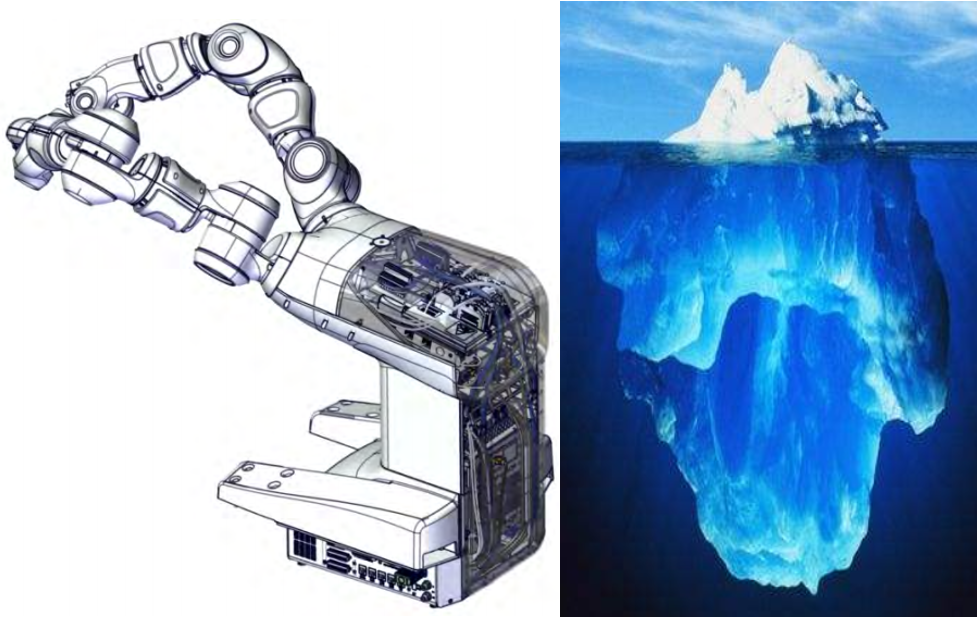
人机协作工业机器人安全测试
人机协作工业机器人安全测试

机器人的机械臂的控制部分十分复杂,系统真正起控制作用的,其实是位于系统底部的工控机。

0
阅读
马良 发布于 6 年前
绿盟威胁周报(20200831~20200906)

绿盟威胁周报(20200831~20200906)

0
阅读
威胁情报中心 发布于 6 年前
【天枢实验室】攻击溯源——基于因果关系的攻击溯源图构建技术

溯源图是攻击溯源的基础,所有的技术均是建立在对溯源图的分析处理上的。本文将从三个方面介绍攻击溯源图的构建。

0
阅读
薛见新 发布于 6 年前
页面导览
  • 136 / 284
  • « 最前
  • ‹ 往前
  • 页次 135
  • 目前页面 136
  • 页次 137
  • 往后 ›
  • 最后 »


著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.