「威胁通告」Weblogic远程代码执行漏洞(CVE-2020-14625、CVE-2020-14644、CVE-2020-14645、CVE-2020-14687)
若用户暂时不能安装最新补丁,可通过禁用T3、IIOP 协议,对漏洞进行临时缓解。
若用户暂时不能安装最新补丁,可通过禁用T3、IIOP 协议,对漏洞进行临时缓解。
当DNS服务器解析传入的查询或对转发请求响应时,可以利用该漏洞。

逆向工程中面对并理解编译器对除法的优化(2)

绿盟威胁情报周报(20200706~20200712)
漏洞缘于SAP NetWeaver AS for Java Web组件中缺少身份验证,因此允许攻击者在受影响的SAP系统上进行高特权活动。
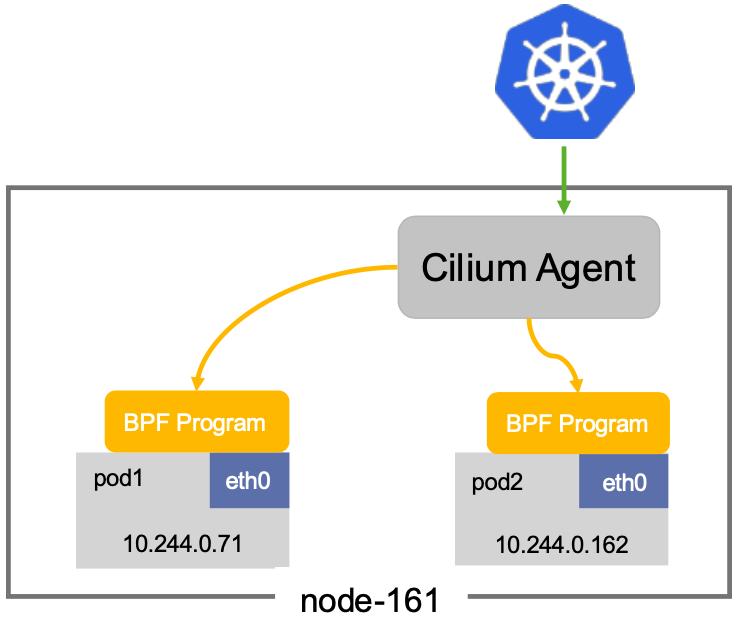
Cilium着重强调了其在网络安全上的优势,可以透明的对Kubernetes等容器管理平台上的应用程序服务之间的网络连接进行安全防护。

本节主要探讨需要哪些技术能力来满足《制造篇》的要求,这些能力由团队筛选确定。

目前监测到网络上已经有POC,并且已有利用该漏洞的攻击行为出现,建议用户尽快升级进行防护。
官方已为所有受支持的Citrix ADC,Citrix Gateway和Citrix SD-WAN WANOP发布了修复版本。Citrix强烈建议客户立即安装更新。
绿盟威胁情报周报(20200629~20200705)

2020年06月绿盟科技安全漏洞库共收录177漏洞, 其中高危漏洞58个,微软高危漏洞19个。
内网资产可以配合使用绿盟科技的远程安全评估系统(RSAS V6)、Web应用漏洞扫描系统(WVSS)和 Web 应用防护系统(WAF),进行有效的检测和防护。