
「漏洞通告」亚控科技组态王KingView多个漏洞
漏洞包括组态王SOAP服务中存在的拒绝服务漏洞与未授权访问漏洞。
漏洞包括组态王SOAP服务中存在的拒绝服务漏洞与未授权访问漏洞。
绿盟科技成为Gartner推荐的全球威胁情报代表性厂商,其中绿盟科技的威胁情报数据(NTI)和威胁情报平台(NTIP)均被列入推荐名单。
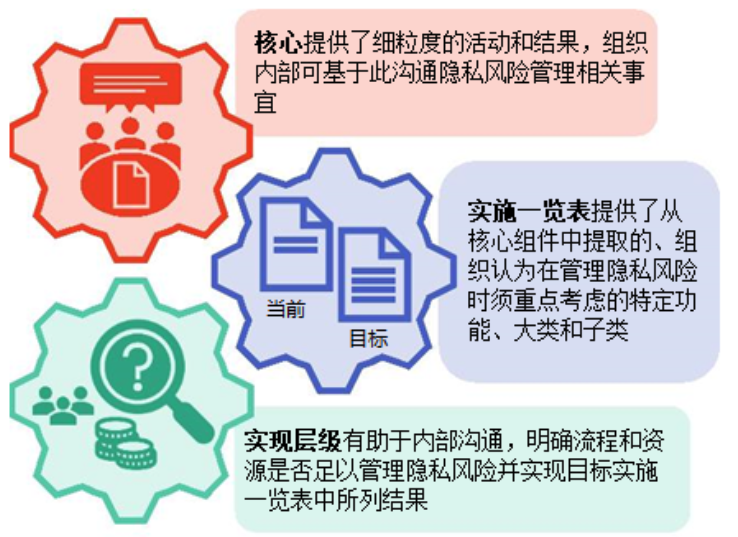
隐私框架适用于各种规模的组织,不局限于特定的技术、行业、法律或司法管辖区域。
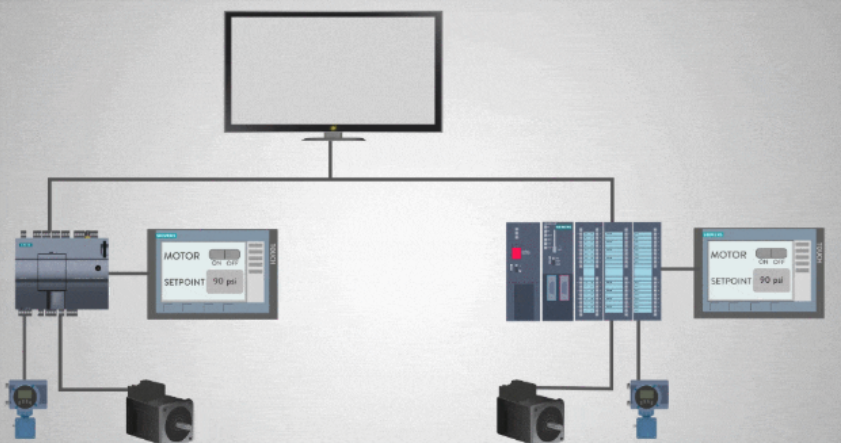
一旦攻击者成功攻破了HMI设备,就可以读取甚至恶意修改工业现场中的数据变量,严重危害生产安全。
这些漏洞经CNVD审核后收录并及时通报给了亚控科技。亚控科技经处理已于5月14日发布更新公告,修复了这些漏洞。
虽然Nazar本身看上去不存在太大的杀伤力,但Nazar的发现证明了对于Sig37谜底的挖掘是物有所值。
由于组态软件的设计问题,导致组态工程加密措施并不安全,有些形同虚设,非法的操作者甚至能直接绕过所需的密码直接打开组态工程文件。
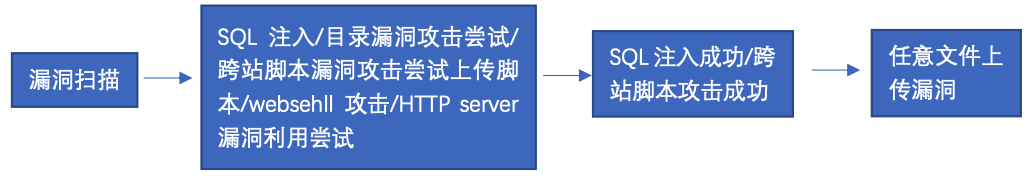
本文介绍对抗中记录的一次团伙发现过程,并就此思考总结了对攻击战术研究的重要性。

攻击者可以在未授权的情况下发送一个恶意的Java对象来触发该漏洞,在受影响设备上以root权限执行任意代码。
BasicDataSource攻击链只能用于Fastjson 1.2.24及更低版本。

8u191之后如何利用LDAP进行JNDI注入。简单点说利用用"javaSerializedData"属性。
攻击者在同时满足以上4个条件时,可以发送一个恶意构造的请求,来造成反序列化代码执行漏洞。