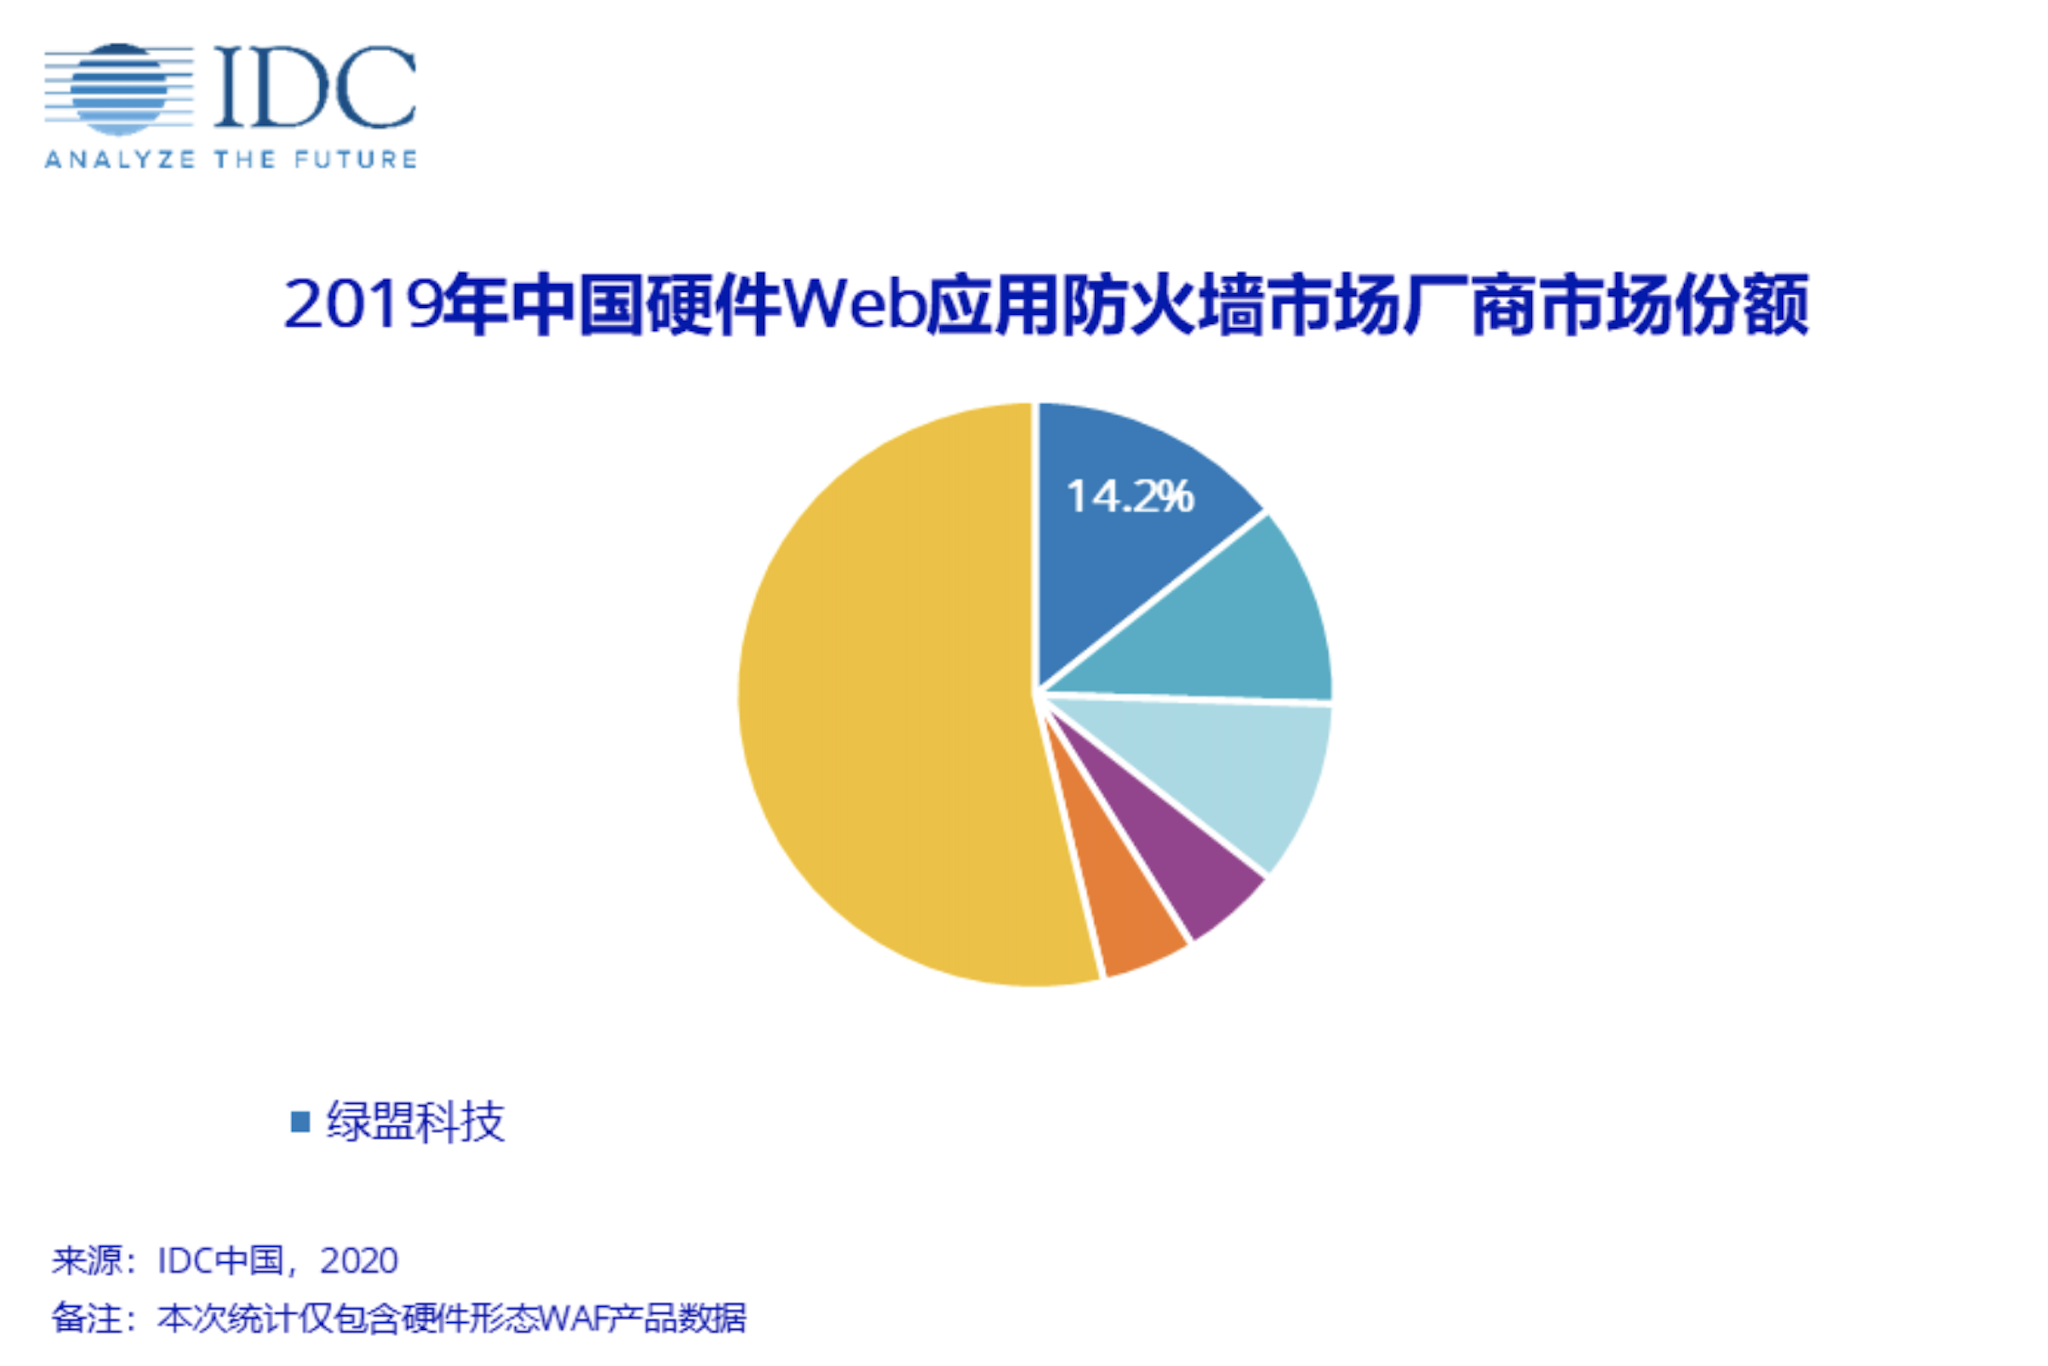
IDC报告:绿盟科技中国硬件WAF市场占有率14.2%,位列第一
多样化的Web安全防护能力,业务稳定性和高可扩展性的可靠保障,结合云端威胁情报实现更快速、全面、准确的防护能力,是绿盟WAF 的三个突出优势。
多样化的Web安全防护能力,业务稳定性和高可扩展性的可靠保障,结合云端威胁情报实现更快速、全面、准确的防护能力,是绿盟WAF 的三个突出优势。
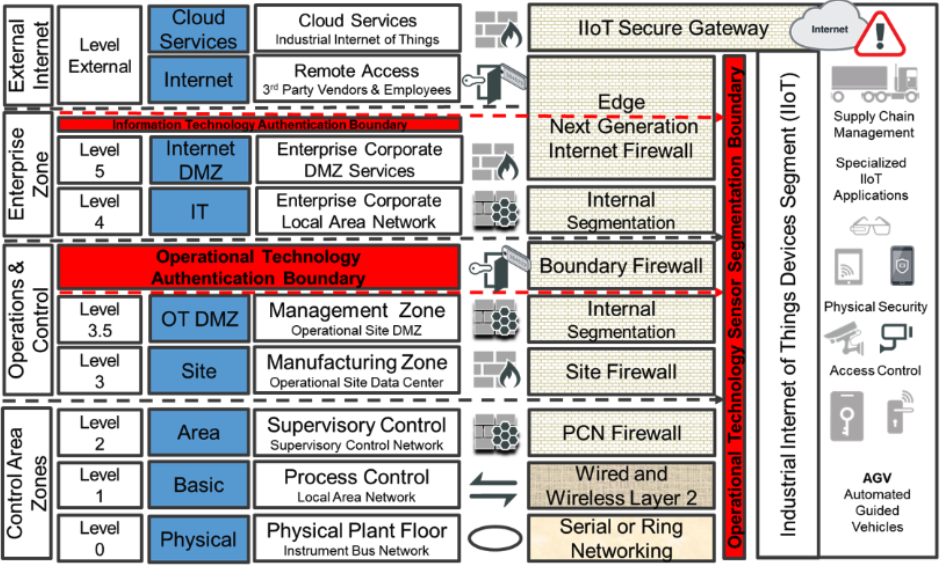
网络分段是保护关键ICS资产免受攻击重要的一步,尽管网络拓扑分段工作很耗时,但这项工作很有价值。
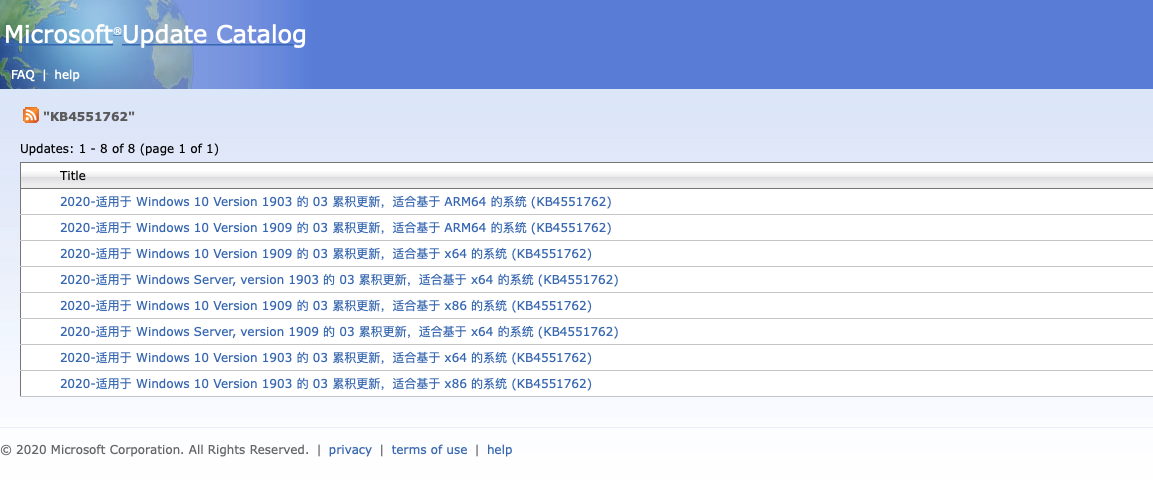
SMBv3协议远程代码执行漏洞(CVE-2020-0796)PoC代码已被公开,这极大的增加了该漏洞的潜在危害,建议还未修复漏洞的用户尽快采取措施进行防护。
通过JDBC建立到MySQL服务端的连接时,有几个内置的SQL查询语句被发出,其中两个查询的结果集在客户端被处理时会调用ObjectInputStream.readObject()进行反序列化。

绿盟威胁情报周报(20200525~20200531)
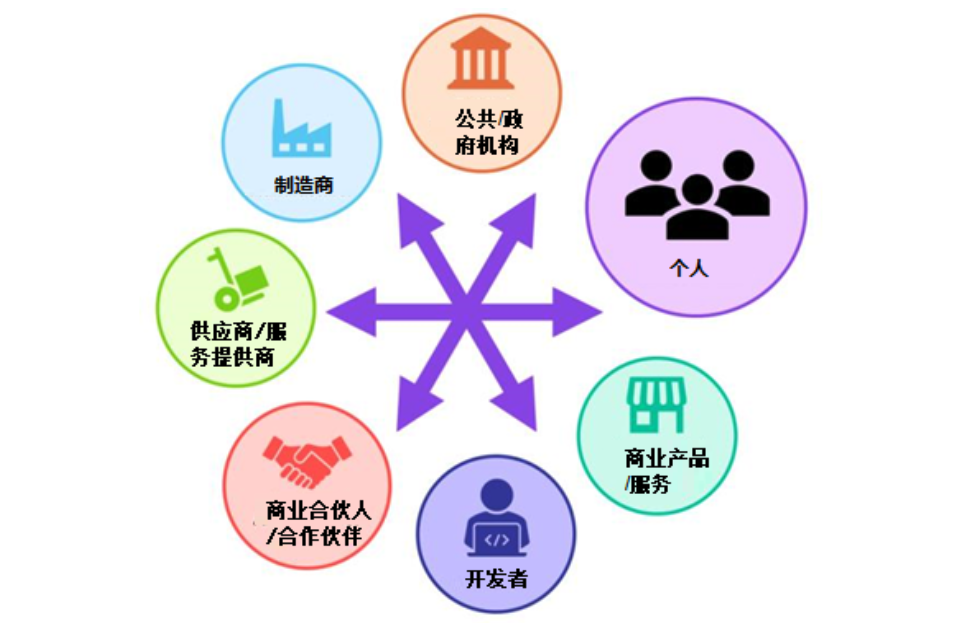
考虑到各组织的独特需求,隐私框架的使用方法不限,由各组织自行决定。
目前漏洞PoC已公开,请相关用户及时采取措施进行防护。
Turla组织撕开防御设备的方法是通过运用社会工程学手段的鱼叉攻击以及水坑攻击来完成。
攻击者可以绕过autotype限制,但必须利用不在黑名单中的gadgets,实际造成的危害与利用的gadgets有关。
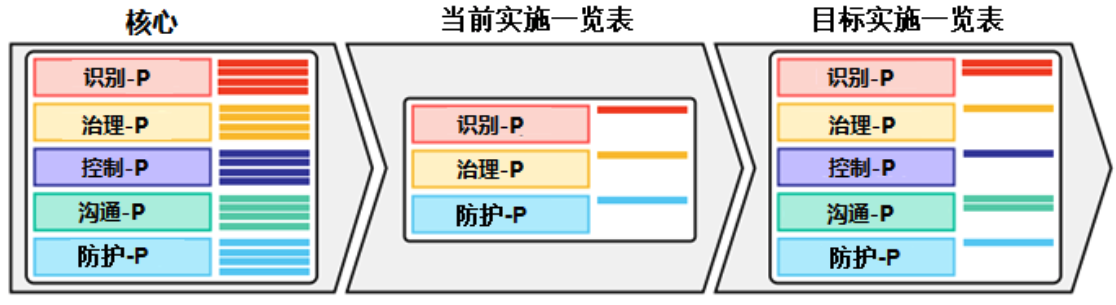
不同类型的实体(包括特定行业组织)可将隐私框架用于不同目的,包括制作通用实施一览表。
阅读: 876
CVE-2020-3947 是由一位匿名研究员于去年12月份提交给 ZDI的,并且Vmware 官方已在比赛前提供了修复版本。