【威胁通告】Siemens有关产品高危漏洞CVE-2018-11453和CVE-2018-11454
西门子发布官方通告称其SIMATIC STEP7和WinCC产品中使用的TIA Portal(Totally Integrated Automation Portal)软件存在两个高危漏洞(CVE-2018-11453,CVE-2018-11454),影响该2款产品的多个版本。
西门子发布官方通告称其SIMATIC STEP7和WinCC产品中使用的TIA Portal(Totally Integrated Automation Portal)软件存在两个高危漏洞(CVE-2018-11453,CVE-2018-11454),影响该2款产品的多个版本。

Oracle官方独立发送了一封“安全警告”邮件给所有Oracle用户,并告知用户一个Oracle Database高危漏洞CVE-2018-3110。该漏洞存在于Oracle数据库服务器的Java VM组件中,经过身份验证的远程攻击者可以利用来控制产品并建立对底层服务器的shell访问权限。
阅读: 1,735绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-32, 绿盟科技漏洞库 本周新增1... » 阅读全文
本文首先介绍量子相关的基本概念、性质及基本原理;接着,从量子通信和量子计算两个部分阐述其原理与发展现状;然后,简单介绍了后量子密码学(也称抗量子密码体制)的发展情况;最后,对量子信息技术的发展进行总结与展望。
目前SQL注入攻击依旧是一个可以被攻击者所利用的漏洞,而且由于数据库的应用之广造成了这种攻击,这就降低了攻击者的攻击行为的门槛。而为了防止SQL注入攻击的漏洞利用成功, NSFOCUS ESP、TSA以及TAM(全流量)中已经添加了该事件的发现规则。

近日,Linux内核被曝出存在一个拒绝服务攻击漏洞(CVE-2018-5390)SegmentSmack。远程攻击者可以利用此漏洞通过在正在进行的TCP会话中发送特别修改的数据包来触发tcp_collapse_ofo_queue()和tcp_prune_ofo_queue()函数调用,消耗大量时间和计算,这可能导致CPU饱和,从而导致系统上的拒绝服务。
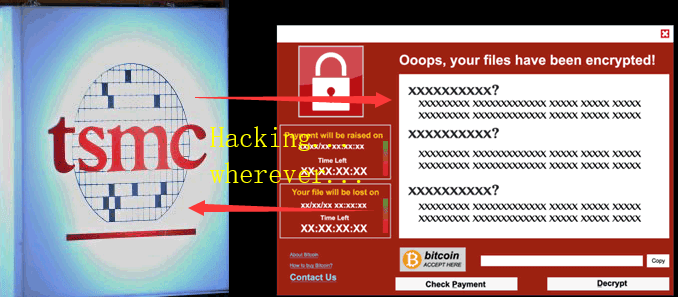
台湾半导体制造公司(台积电) - 全球最大的半导体和处理器制造商,为许多业界最大的科技公司生产处理器和其他芯片,包括Apple、AMD、NVDIA、Qualcomm等。 根据台积电的消息,已经确定所感染的病毒为WannaCryptor(又名WannaCry)的变种类型。
阅读: 4,508北京时间7月18日,Jenkins官方发布安全通告,修复了7个漏洞,其中包括一个严重漏洞(C... » 阅读全文
近日,HP官方发布通告称部分喷墨打印机(HP Ink Printers)存在2个高危的远程代码执行漏洞,攻击者可以通过发送恶意构造的文件给受影响的设备,造成栈溢出,从而远程执行代码。
绿盟科技发布了本周安全通告,周报编号NSFOCUS-18-31, 绿盟科技漏洞库 本周新增71条,其中高危24条。本次周报建议大家关注Samsung SmartThings Hub video-core HTTP服务器JSON注入漏洞等,攻击者可通过发送HTTP请求利用该漏洞在video-core进程的上下文中执行任意的SQL查询,进而执行任意的代码。
SYN flood是一种常见的DOS(denial of service拒绝服务)和DDos (distributed denial of serivce 分布式拒绝服务)攻击方式。这是一种使用TCP协议缺陷,发送大量的伪造的TCP连接请求,使得被攻击方cpu或内存资源耗尽,最终导致被攻击方无法提供正常的服务。
互联网安全协议OpenSSL被曝存在一个十分严重的安全漏洞。在黑客社区,它被命名为“心脏出血”,表明网络上出现了“致命内伤”。利用该漏洞,黑客可以获取约30%的https开头网址的用户登录账号密码,其中包括购物、网银、社交、门户等类型的知名网站。