
2026 TechWorld
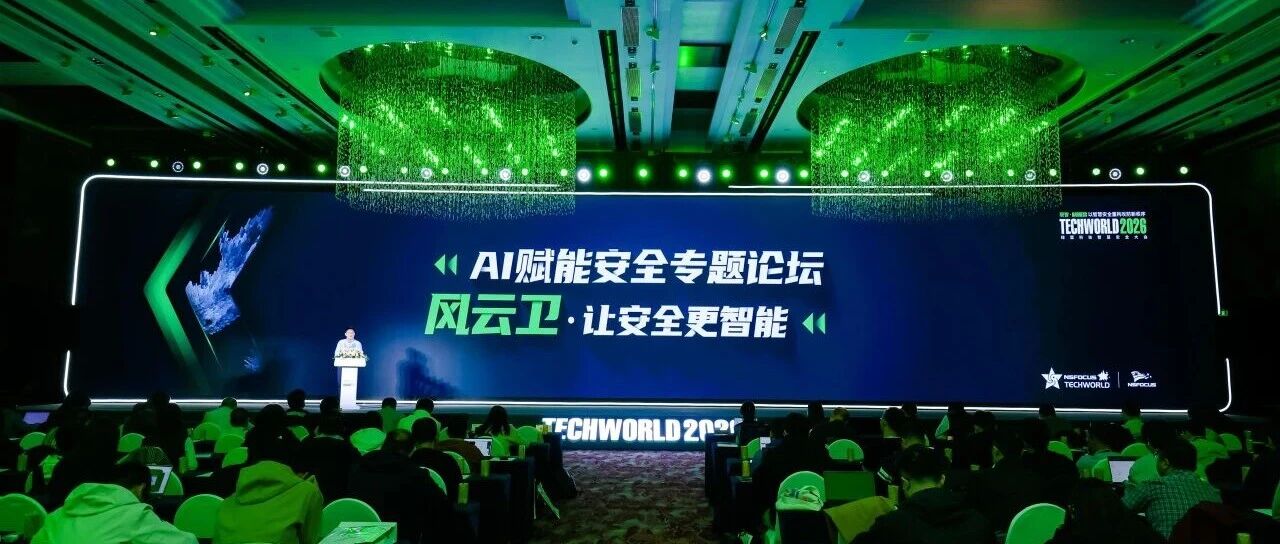
当前大模型与智能体技术快速演进,AI正在重塑网络安全的底层逻辑。攻防两端都在借助AI放大能力,从AI辅助安全,迈入AI自主、AI对抗AI的全新阶段。10月21日下午举办的2026 TechWorld 智慧安全大会的平行论坛——AI赋能安全专题论坛上,绿盟科技汇聚各行业权威观察家,高阶技术极客,政企安全技术操盘手,围绕“让安全更智能”主题,聚焦AI赋能安全的落地实践,共同探讨如何以AI构建更高效、可靠的安全防护体系。
绿盟科技集团副总裁曹嘉为论坛致辞,中国信息通信研究院安全研究所网络安全研究部主任戴方芳;中国电力科学研究院安全攻防与监控技术研究室攻防技术专家韩龙玺;联通数据智能有限公司安全合规部项目运营总监刘建国;腾讯云鼎实验室攻防负责人李鑫,北汽福田全球信息安全负责人兼中国区DPO张志强;绿盟科技集团科学家、天枢实验室主任顾杜娟;绿盟科技智能攻防研究部技术总监高东发表主题演讲。
绿盟科技集团副总裁曹嘉在论坛致辞中表示,我们正在从“用AI辅助安全”,跨入“AI自主”和“AI对抗AI”的阶段。这个转折,正在重塑整个安全产业的底层逻辑。从对抗的形态到能力的供给方式,甚至能力的瓶颈都发生了改变。面对这场重塑,绿盟科技给出的回应就是风云卫。过去一年,我们以安全大模型为底座、以多智能体协同为架构,把”感知—研判—决策—处置”的全链路推向自主闭环。在攻防实战侧,鹰眼安全运营中心的实测数据显示,平均检测与响应时间整体提升70%以上,超过85%的攻击可实现自动研判与闭环处置;在漏洞挖掘侧,我们探索”非预期态收敛”的方法论,让AI真正介入漏洞发现这一核心环节,并在8月底取得CyberGym榜单第一的成绩。但我们清楚地知道,这些还只是开始,AI对抗AI的大幕才刚刚拉开。
绿盟科技集团副总裁 曹嘉
中国信息通信研究院安全研究所网络安全研究部主任戴方芳,在其发表的主题演讲《AI赋能网络安全,从理念到实践的探索与思考》中,围绕AI赋能网络安全展开,分析了AI技术内核与网络安全底层逻辑的天然同构特征,研判全球AI网络安全战略布局与产业演进态势,提出“以智御智”成为智能时代网络安全必答题。围绕大模型漏洞发现与利用、长步骤攻击链执行等安全能力评价,戴方芳主任分享了信通院网络安全卓越验证示范中心人工智能安全能力测评标准和相关实践,旨在促进评价成果向标准规范与产业共识转化,促进智能化安全防御体系能力底座构建,筑牢发展根基。戴方芳表示,未来网络安全对抗,将是AI创造脆弱性与AI创造免疫性的博弈,AI网络安全防御将打破“单点工具、静态边界、人工运营”的传统范式,构建全域感知、智能协同、预测防御、弹性恢复的主动免疫体系。
中国信息通信研究院安全研究所网络安全研究部主任 戴方芳
绿盟科技集团科学家、天枢实验室主任顾杜娟博士带来主题分享《安全大模型研究与实践》,以绿盟科技参与 CyberGym 漏洞复现实践为例,讨论安全大模型在真实复杂任务中的能力边界与技术路线。顾杜娟博士表示,当前行业普遍通过更大模型和更复杂的多智能体系统提升任务能力,这将同时带来较高的推理成本和工程复杂度。实践表明,复杂安全任务的效果并不只由模型规模决定,专业化训练、状态管理、持续纠错和失败恢复同样关键。绿盟天枢实验室围绕27B参数的SecLLM-3.6-27B 开展专业化训练和长程任务能力优化,在 CyberGym Level1评测中取得91.37%的任务成功率,相比Base模型提升36.86个百分点。更重要的是,绿盟科技逐步形成了一套“证据驱动、持续验证、动态纠错”的安全决策闭环,当前迁移到漏洞研究、自动化渗透、安全运营等真实场景进一步验证和优化。
绿盟科技集团科学家、天枢实验室主任 顾杜娟博士
中国电力科学研究院安全攻防与监控技术研究室攻防技术专家韩龙玺,在其主题演讲《人工智能赋能电力网络安全探索与实践》中谈到,在新型电力系统下,电网形态从单一大电网变成大电网与微电网并存,网络边界越来越模糊,防护难度上升。攻防能力已经不在同一个层级。韩龙玺谈到,面对这样的态势,我们的做法是把 AI 用在三个位置:用 AI 做防御,包括情报分析、威胁狩猎、处置策略生成;用 AI 做攻击侧检验,包括漏洞挖掘和渗透测试智能体,用攻击能力反哺防护;同时管控好 AI 自身的安全,从评估指标、检测平台到六重安全可信机制。底座是电力行业网络安全大模型与知识引擎,验证场是覆盖发输变配用调全环节的靶场。韩龙玺表示,网络安全漏洞治理已进入“AI对抗AI”的新阶段,关键基础设施的安全,已无法仅靠人力来保障,用AI对抗AI,不仅是技术选择,更是时代必然,我们需要以审慎而坚定的态度构建可信可控的智能安全体系。
中国电力科学研究院安全攻防与监控技术研究室攻防技术专家 韩龙玺
联通数据智能有限公司安全合规部项目运营总监刘建国,在其主题演讲《从人海研判到智能闭环,AI重塑安全运营响应范式》中谈到,安全运营正经历从”人操作工具”向”人机协同运营”的范式跃迁。AI接管重复性操作,将人的价值上移至战略决策层。智能体并非孤立的提效工具,而是体系化安全能力的新组织方式。以安全大模型为认知底座,多智能体协同为执行核心,同时安全运营正加速向多智能体集群与AI原生架构演进,安全运营闭环将从高级选项降级为行业基线,持续知识沉淀成为核心竞争。刘建国最后表示,AI重塑安全运营范式,回归防御本质。技术进化的终点是人的解放——AI接管执行,战略决策权永远由人类定义。
联通数据智能有限公司安全合规部项目运营总监 刘建国
腾讯云鼎实验室攻防负责人李鑫带来了主题演讲:《智能重塑安全攻防:AI赋能的现实挑战与演进路线》。围绕“攻击、测评、未来”三大维度,李鑫系统厘清了AI智能攻击的真实能力边界与产业落地现状。攻击层面,演讲摒弃行业夸大宣传,依托L0-L5人机边界分级体系开展实景实测,客观还原AI渗透的真实水平。测评层面,团队依托两届智能渗透黑客松实战沉淀,打磨出TSecBench专业AI攻防评测体系,将赛事中的对抗验证能力固化为可持续迭代、可量化、可对标的AI智能攻击评测标准,为行业统一能力标尺、消除主观宣传偏差提供了落地依据。未来AI攻击能力的成熟度比拼,不在于单点突破的爆发力,而在于长链路的稳定性、边界可控性与全程可追溯性。李鑫在演讲最后总结:AI攻防的竞争焦点,正在从“谁能更快攻破更多目标”,转向“谁能在授权范围内稳定探索、独立验证、完整审计并安全可控地终止任务”。
腾讯云鼎实验室攻防负责人 李鑫
北汽福田汽车股份有限公司全球信息安全负责人兼中国区DPO张志强在他的主题演讲《AI赋能企业安全:车企数字化的新生产力与新攻击面》提到,AI 不是要不要的问题,而是多快的问题;观望的代价正在超过试错的代价。当 AI 开始“看数据、做判断、调工具、执行业务动作”,它本身就成了新的关键资产。张志强表示,AI越深入业务,安全越不能事后补救,必须成为能力建设的前置条件。他谈到AI安全风险的六大威胁,包括:数据泄露、深度伪造,模型投毒、提示注入、合规风险、供应链风险。结合供应链投毒、AI自主攻破沙箱等真实案例,看大模型如何让攻击规模化、自动化。同时以”数据—模型—智能体—治理运营”四大能力构建六层纵深防御,AI护栏事前拦截、事中管控、事后追溯。最后,安全人别只防守——AI同样赋能安全运营,从看告警升级到做响应。张志强表示,AI安全不是给大模型加一道门,而是给智能化业务重建一套安全边界。
北汽福田汽车股份有限公司全球信息安全负责人兼中国区DPO 张志强
绿盟科技智能攻防研究部技术总监高东发表主题演讲:《非预期态收敛:绿盟 AI 漏洞挖掘研究与实践》,高东提出非预期态收敛(USC)框架,并披露 CyberGym 评测核心技术与一例设备固件的完整挖掘过程。高东认为,过去十二个月大模型在漏洞挖掘上的能力曲线已被重写,复现型任务的边际收益下降,AI漏洞挖掘任务的推理过程转向能否可解释、可计算、可验证。USC 把漏洞定义为设计意图与实际行为之间的风险偏差,漏洞由此不再是 CWE 清单上的一类代码形态,而是一种可以刻画边界、逐步收敛的风险偏差。工程落地上实现为收敛引导与编排执行双引擎,以五级证据阶梯约束结论的可复现性。在一台交换机的公开固件上,团队以 36 步、7.72 小时完成一轮挖掘,产出 7 个漏洞和一条 CVSS 8.2 的提权链。成绩方面,绿盟科技NSFOCUS AI漏洞挖掘系统在 CyberGym 榜单以 95.02% 成为首个越过 95% 的条目,模型榜单 SecLLM-3.6-27B 达到 91.37%。高东表示,AI 之于漏洞管理的价值不止于「找得更快」,更在于让组织先知、先验、先防:在补丁前知道偏差在哪,在利用前证明它真能打通,在损失前把口子补上,把漏洞处置从「事后响应」前移到「事前证明」。
绿盟科技智能攻防研究部技术总监 高东
本次论坛从行业理念、安全大模型底座,到电力、运营商、互联网、车企行业落地实践,再到前沿攻防探索、AI漏洞挖掘硬核技术,众多专家从多维度分享了各自AI赋能安全的创新实践。站在AI对抗AI的时代拐点,绿盟科技将与产业同仁持续携手,共同探索智慧安全的全新路径,构筑攻防新秩序。