• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

研究调研

初探 SolarWinds 供应链攻击事件来龙去脉

由于本次供应链攻击事件涉及行业广,造成影响大,因此美国当地的研究人员和政府官员均有意无意将矛头指向了外国的APT组织。

0
阅读
绿盟科技威胁响应中心(NS-SRC) 发布于 6 年前
绿盟科技首份《AISecOps智能安全运营技术白皮书》发布

绿盟科技推出《AISecOps智能安全运营技术白皮书》,旨在对AISecOps智能安全运营技术的关键概念、成熟度、架构、技术等维度进行一个全面的总结与介绍,期望为读者带来全新的技术思考,促进AISecOps技术生态的构建,助力网络安全运营产业的技术升级。

0
阅读
绿盟科技 发布于 6 年前
【星云实验室】从分布式追踪看云原生应用安全

分布式追踪是实现应用链路追踪的一种重要技术手段,同时也是实现云原生可观察性的重要组成部分,实现了微服务间链路的可见可观测。

0
阅读
江国龙 发布于 6 年前
【星云实验室】DHARMA——为微服务架构下的API修筑城墙

DHARMA模型定义一种微服务API的安全防护策略,其核心思想是区域化管理,就好比为这些服务修筑了城墙。
0
阅读
高深 发布于 6 年前
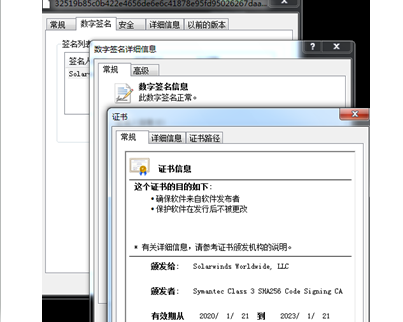
【伏影实验室】SolarWinds供应链攻击事件分析

由于攻击者获取的是正规厂商的证书并利用其对自身进行签名,这使得所有信任该证书的机构都存在被入侵的风险。特别是在云服务中,攻击者可能通过此伪造的令牌绕过并登录其他公司的环境,进而完成更大范围的入侵活动。
0
阅读
伏影实验室 发布于 6 年前
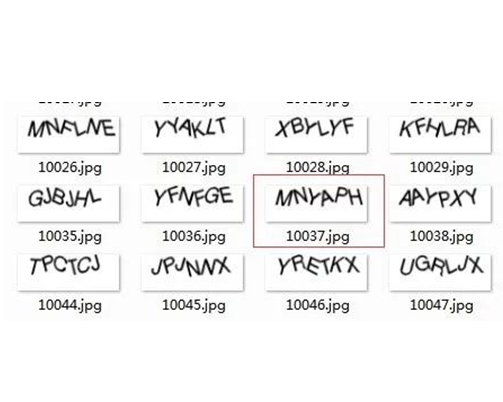
【天枢实验室】我是人吗?关于人机验证绕过技术的一些总结

人机验证服务可以在保障用户体验的同时有效拦截机器风险,提供安全可靠的业务环境。对绕过技术的研究可以有效对恶意访问行为进行约束,对于反爬虫的信息保护也有极大的战略意义。
0
阅读
周鸿屹 发布于 6 年前
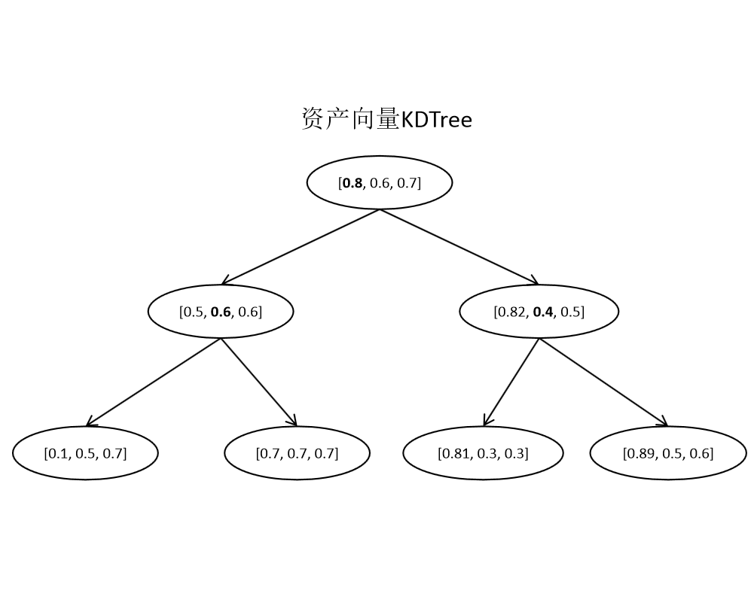
【天枢实验室】物联网资产标记方法研究(四):物联网资产自动化监控研究

通过自动化监控资产的流程,将暴露在互联网上的新型物联网资产进行监控并告警。这对于物联网资产数据的长期运营以及安全研究来说,是一项有意义的工作。
0
阅读
张胜军 发布于 6 年前
【天枢实验室】攻击推理:基于攻击溯源图的威胁评估技术

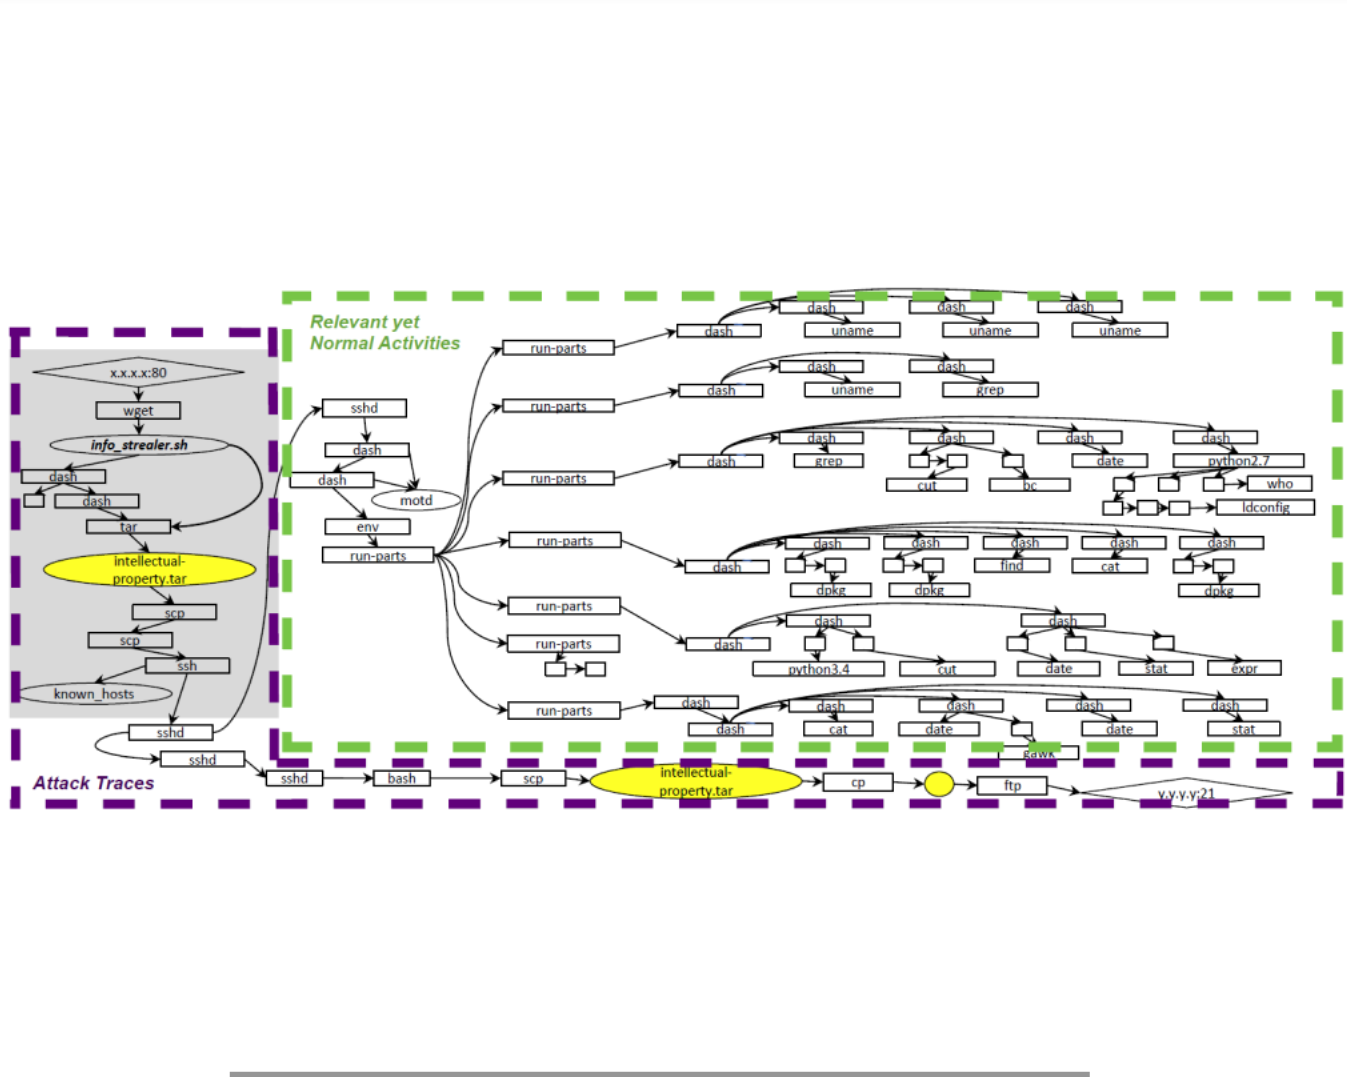
基于攻击溯源图的威胁评主要有两类:一类是基于图异常检测思路的攻击识别;一类是引入外部知识构建相关规则进行攻击识别。
0
阅读
薛见新 发布于 6 年前
【天枢实验室】自动化入侵响应的理想与现实

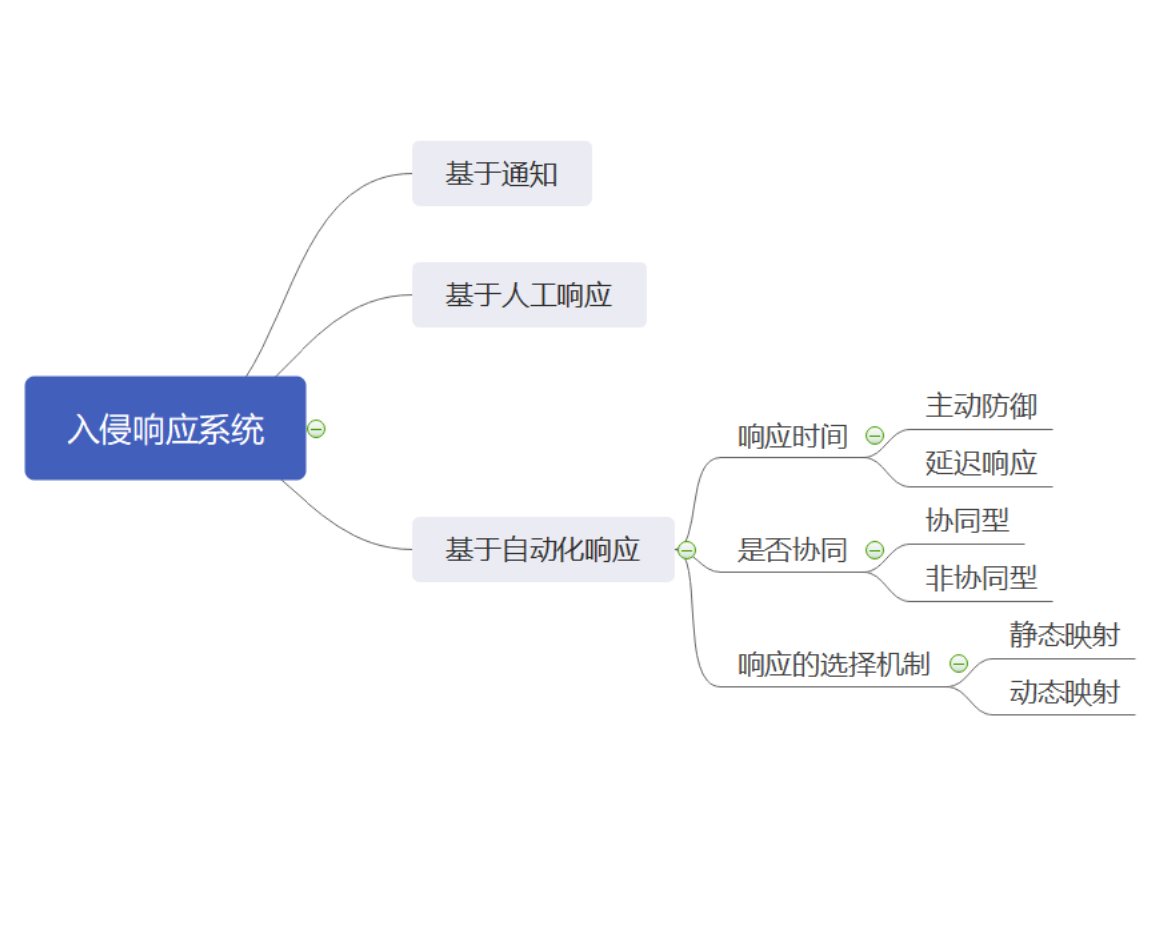
工业界对于响应自动化的需求是迫切的,SOAR仅仅根据专家知识构建出一套可以自动化运行的脚本便可在安全市场内大放异彩,可以预见策略选择方法的进一步研究会推动该方向的发展
0
阅读
童明凯 发布于 6 年前
【格物实验室】DIGI开发板救砖指南
【格物实验室】DIGI开发板救砖指南

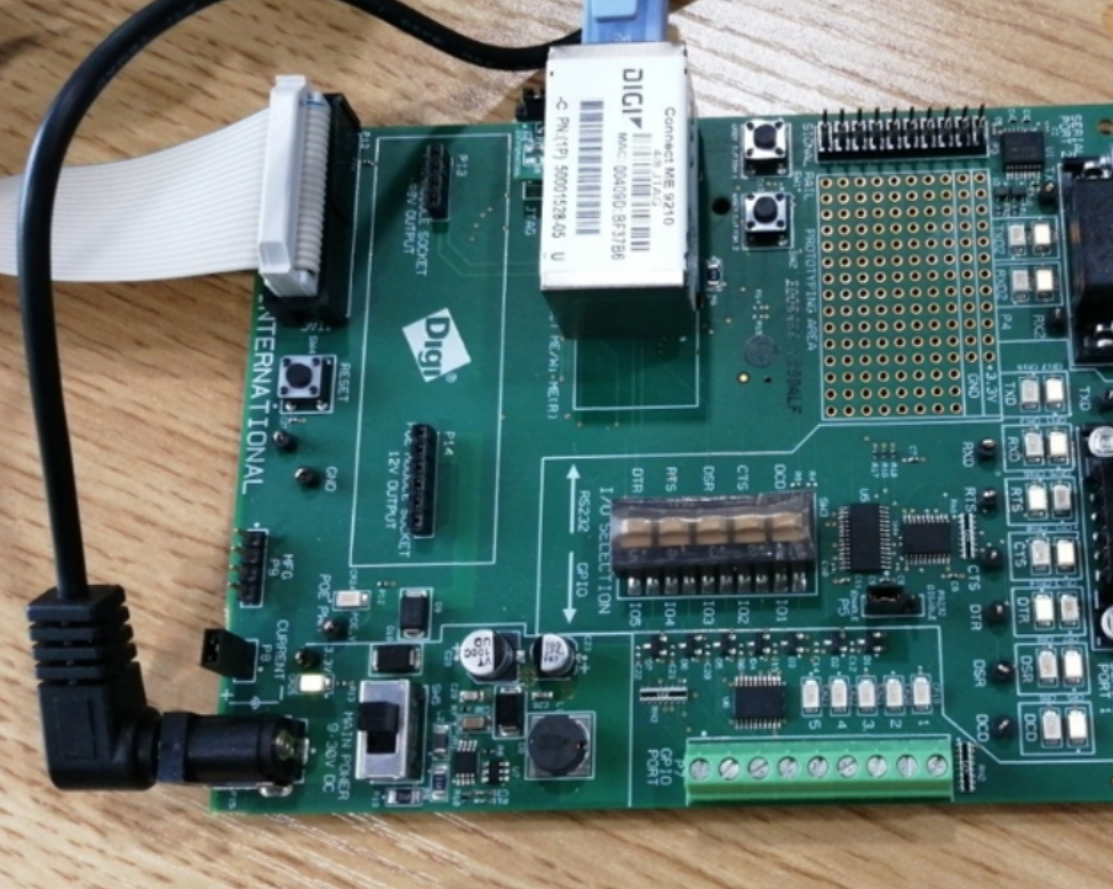
本文将救砖的过程进行讲解分享,以供更多的人参考、获取灵感动手救助自己成砖的设备。
0
阅读
高剑 发布于 6 年前
【天枢实验室】攻击意图评估(二):AI不好用?融入专家知识的告警筛选实战

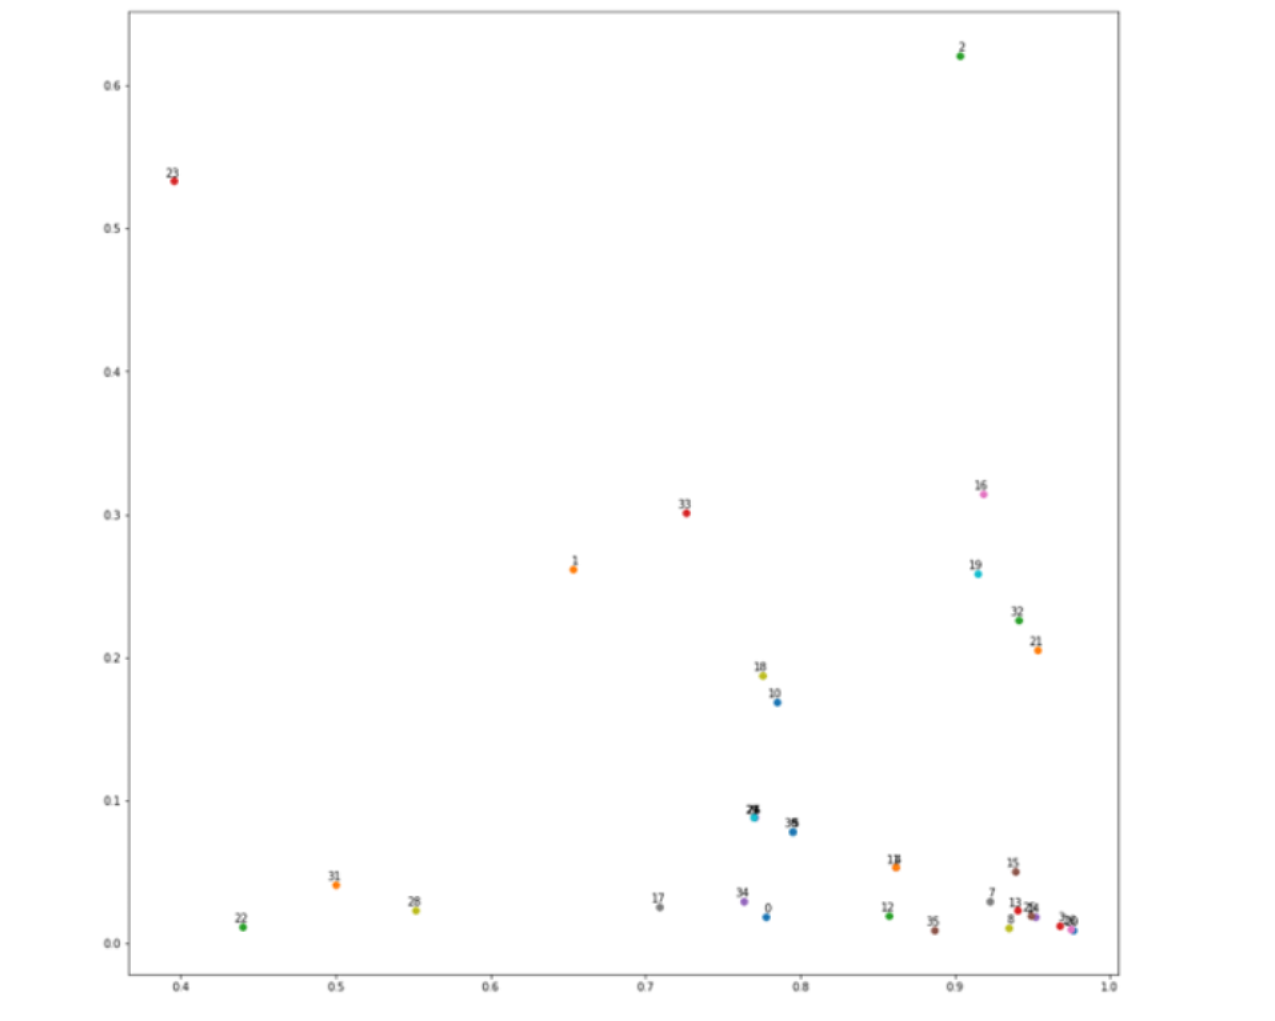
实际上,有监督方法的效果也只能算是差强人意。但进一步实验表明,模型的准确率瓶颈已经从模型本身转移到了特征提取和标注数据量上。
0
阅读
吴复迪 发布于 6 年前
【天枢实验室】人工智能人工做——基于特征相似性的安全告警评估方法

该方法输出的高危告警需要经过安全专家进一步的研判,根据研判的结果进一步调整优化特征提取正则式,提高特征提取的准确度,进而提高评估算法的性能。

0
阅读
吴子建 发布于 6 年前
页面导览
  • 7 / 35
  • « 最前
  • ‹ 往前
  • 页次 6
  • 目前页面 7
  • 页次 8
  • 往后 ›
  • 最后 »
著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.