• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

安全分享

俄乌网络对抗时间线及对抗过程研究
俄乌网络对抗时间线及对抗过程研究

一、背景及攻击时间线梳理 2022年2月24日,乌克兰地区的军事冲突爆发,俄罗斯、乌克兰以及各幕后势力的较量吸... » 阅读全文

0
阅读
伏影实验室 发布于 5 年前
The Route to Host:从内核提权到容器逃逸

本文将从Linux内核漏洞的角度对容器逃逸进行深度介绍,包括攻击原理、自动化利用和防御思路等内容。

0
阅读
星云实验室 发布于 5 年前
【云原生攻防研究】容器逃逸技术概览
【云原生攻防研究】容器逃逸技术概览

近年来,容器技术持续升温,全球范围内各行各业都在这一轻量级虚拟化方案上进行着积极而富有成效的探索,使其能够迅速... » 阅读全文
0
阅读
阮博男 发布于 5 年前
Linux内核漏洞——CVE-2022-0185分析与思考

CVE-2022-0185是Linux内核"File System Context"中的一个堆溢出漏洞,可引起容器逃逸和权限提升,本文将对该漏洞进行分析,并给出检测、缓解、修复建议和总结思考。
0
阅读
李来冰 发布于 5 年前
告警载荷嵌入的前景和难点
告警载荷嵌入的前景和难点

现有NLP领域的词/句向量嵌入方法,用于告警载荷特征提取时的前景和难点。

0
阅读
吴复迪 发布于 5 年前
Nekonebot僵尸网络变种披露
Nekonebot僵尸网络变种披露

一、背景 1.1 背景 Nekonebot首次出现在2019年8月份,由绿盟科技伏影实验室高级威胁狩猎系统首次... » 阅读全文
0
阅读
伏影实验室 发布于 5 年前
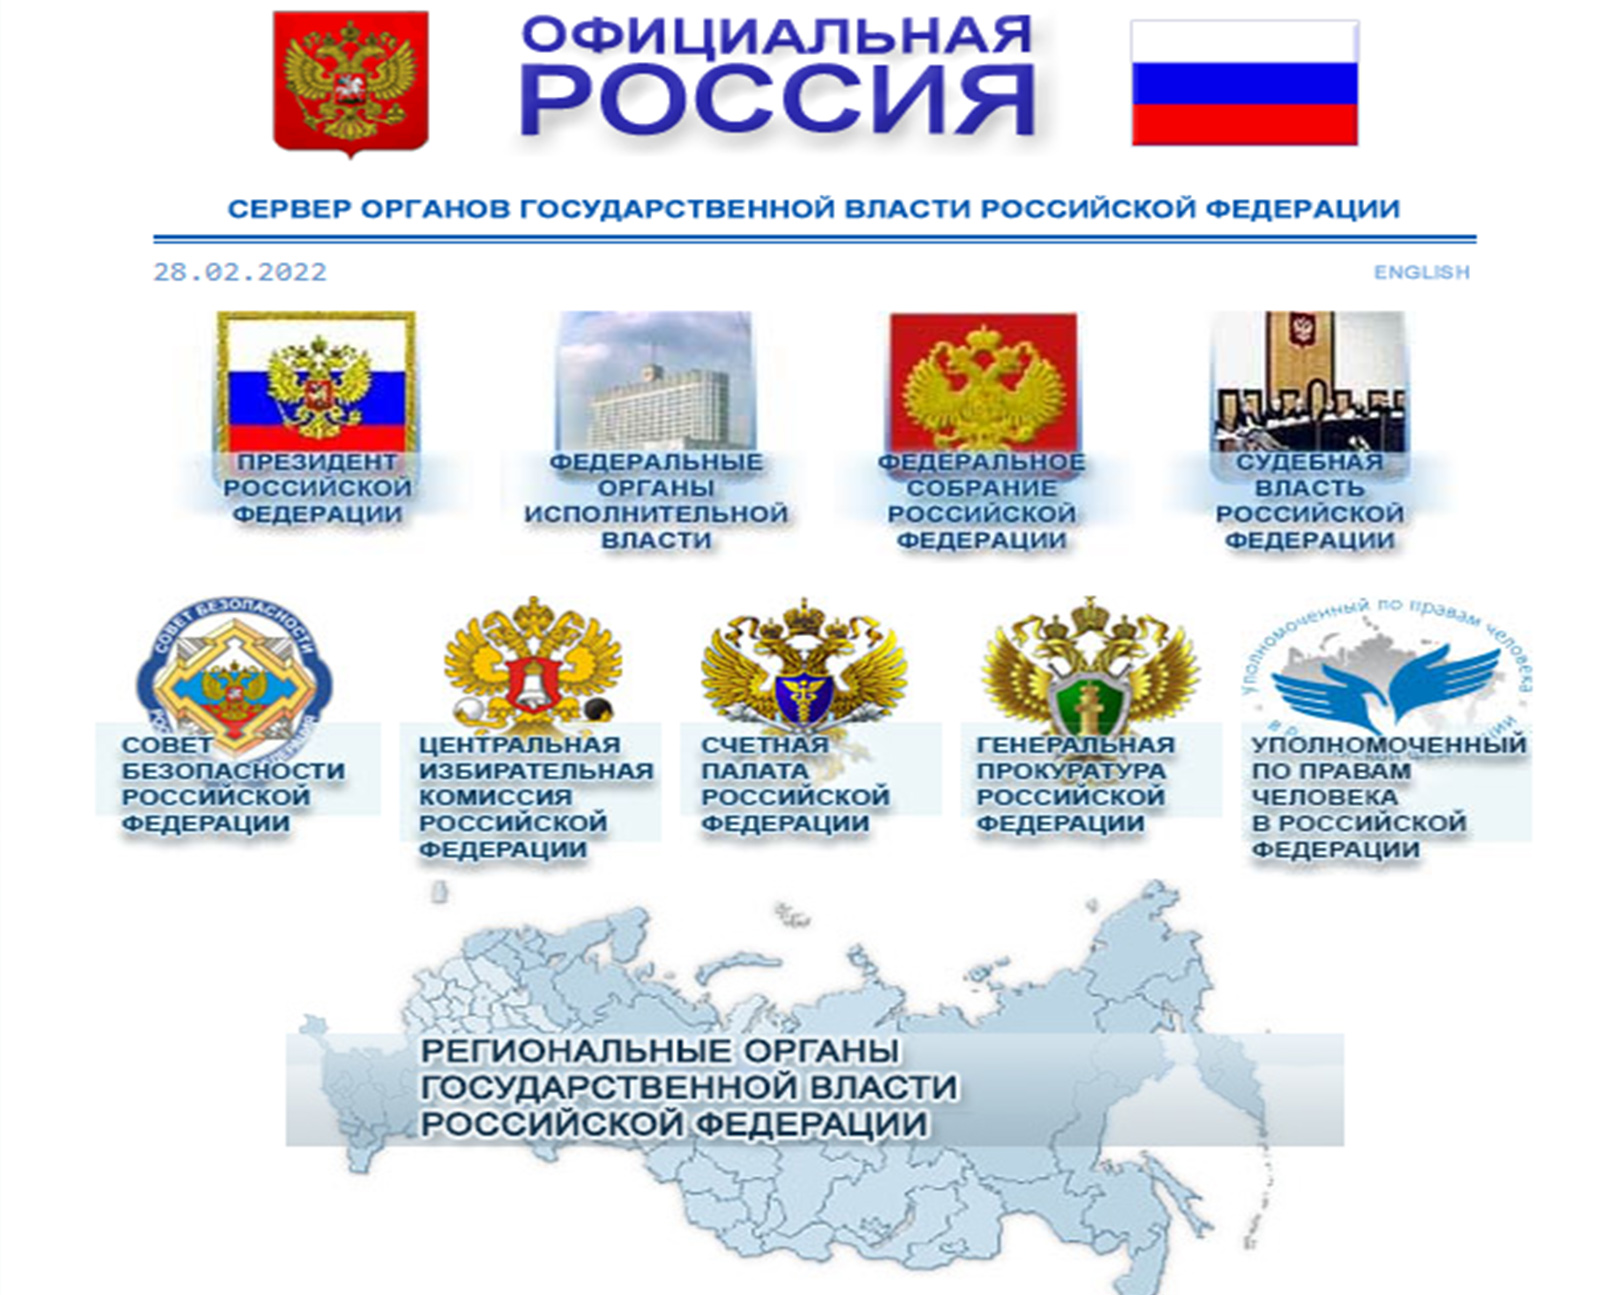
“俄乌网络战最新态势第二弹–运营商服务中断,供应链攻击持续强势”

背景 俄乌冲突下,网络战越发激烈,乌克兰采取“攻心为上”的策略,不断利用舆论,以及西方对俄罗斯的制裁,呼吁各方... » 阅读全文
0
阅读
威胁情报中心 发布于 5 年前
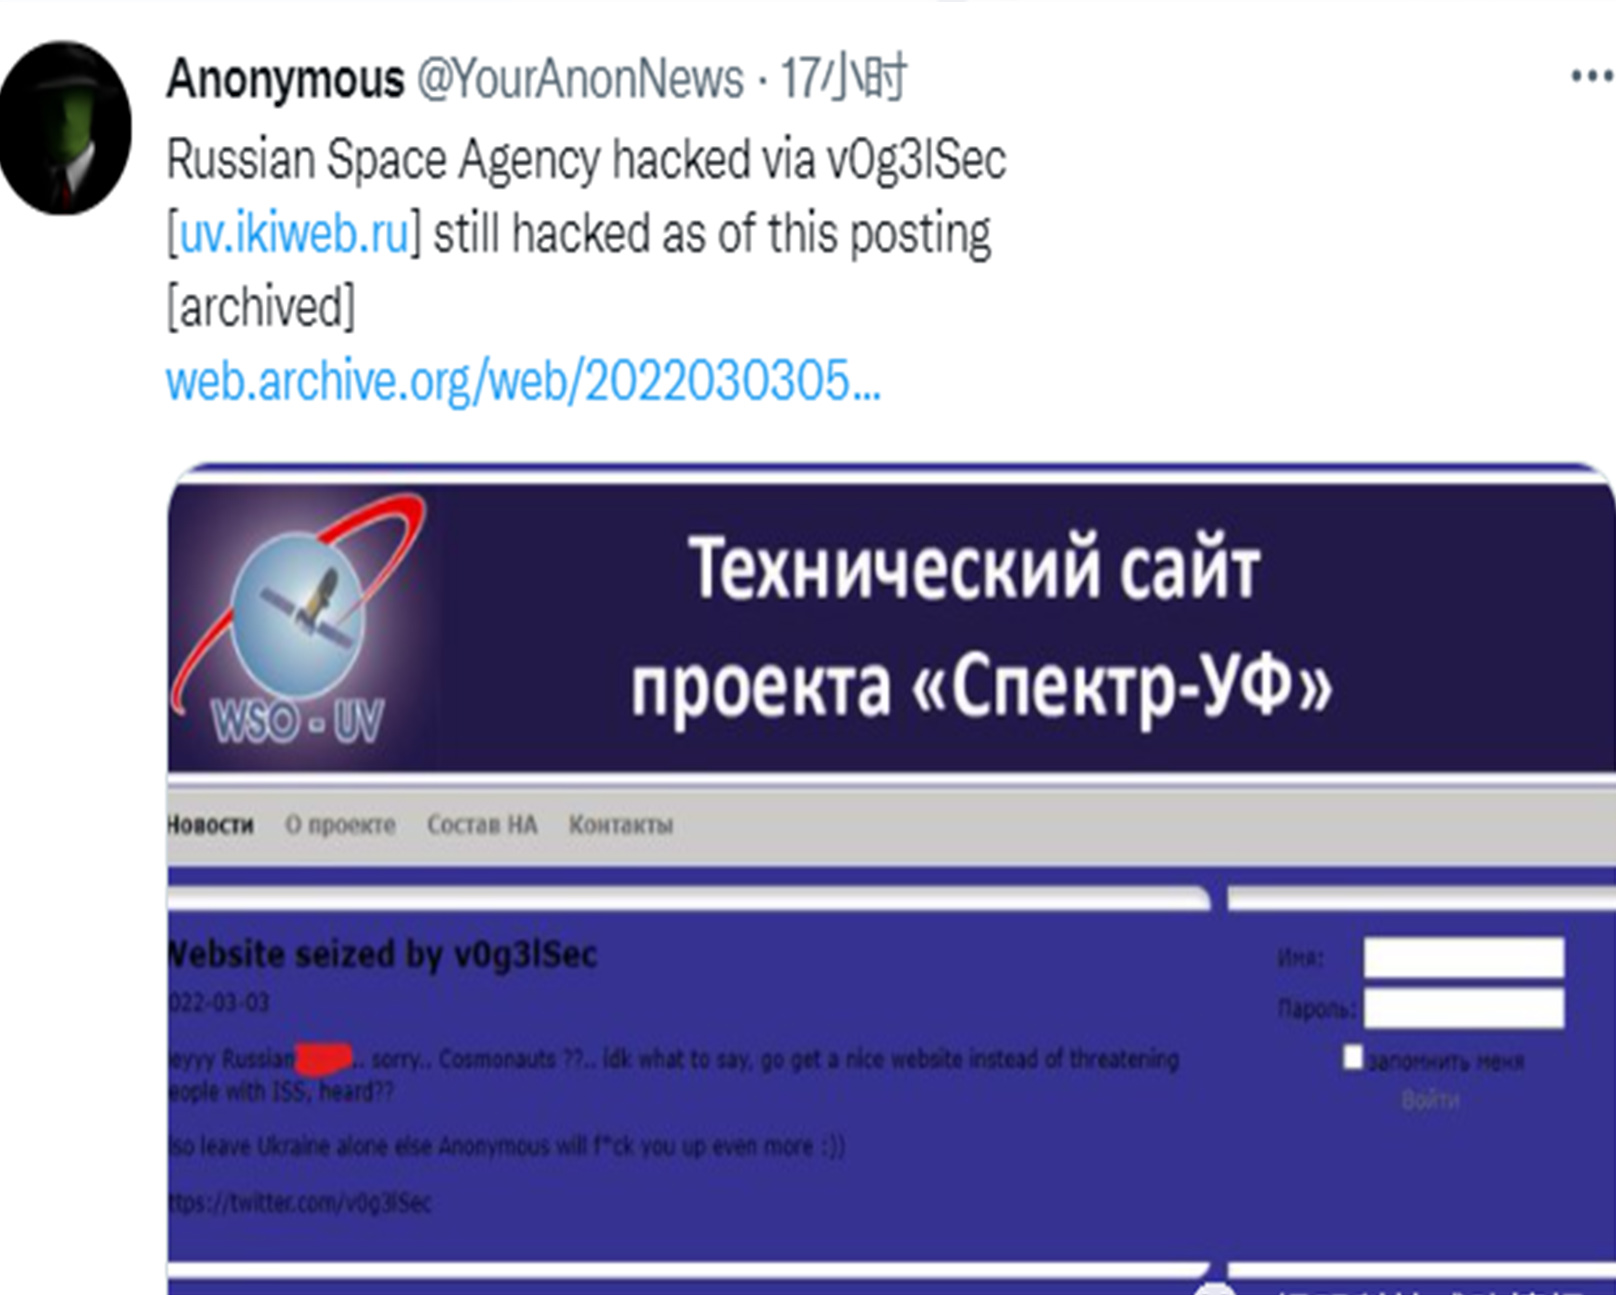
俄乌冲突:非国家行为体乌“IT志愿军”解码

一、事件背景 上月23日,绿盟科技伏影实验室对外发布了《乌克兰遭受大规模网络攻击:政府银行中招》报告,文章发出... » 阅读全文
0
阅读
伏影实验室 发布于 5 年前
“关基安全”-超过900个俄工控系统被攻击

概述 3月3日,据绿盟威胁情报中心监测,知名黑客组织“匿名者”对俄罗斯900多个核心工业控制系统展开网络攻击,... » 阅读全文
0
阅读
威胁情报中心 发布于 5 年前
俄乌网络对抗:乌克兰民间网军ITW被钓鱼

一、背景 随着战争的发展,俄乌双方在网络空间中的交锋也愈加激烈,多个国家级和民间黑客组织都参与到这场混战当中。... » 阅读全文
0
阅读
伏影实验室 发布于 5 年前
【安全告警分析之道:四】扫描识别(上)
【安全告警分析之道:四】扫描识别(上)

安全告警中包含大量攻击行为,而扫描告警数量占比很大,对扫描行为的有效识别可减轻运营压力,提升效率。
0
阅读
童明凯 发布于 5 年前
从网络空间认知战到对俄大规模网络致瘫攻击

背景介绍 认知是人们思维的工具。人们通常根据自己的所见所闻作出判断并付诸行动。处于互联网信息化高速发展的今天,... » 阅读全文

0
阅读
天元实验室 发布于 5 年前
页面导览
  • 32 / 92
  • « 最前
  • ‹ 往前
  • 页次 31
  • 目前页面 32
  • 页次 33
  • 往后 ›
  • 最后 »
著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.