【安全通告】VMware ESXi 远程代码执行漏洞(CVE-2020-3992)
漏洞来源于ESXi中使用的OpenSLP存在“use-after-free”释放后重利用问题,当攻击者在管理网络中时,可以通过访问ESXi宿主机的427端口触发,从而导致远程代码执行。
漏洞来源于ESXi中使用的OpenSLP存在“use-after-free”释放后重利用问题,当攻击者在管理网络中时,可以通过访问ESXi宿主机的427端口触发,从而导致远程代码执行。
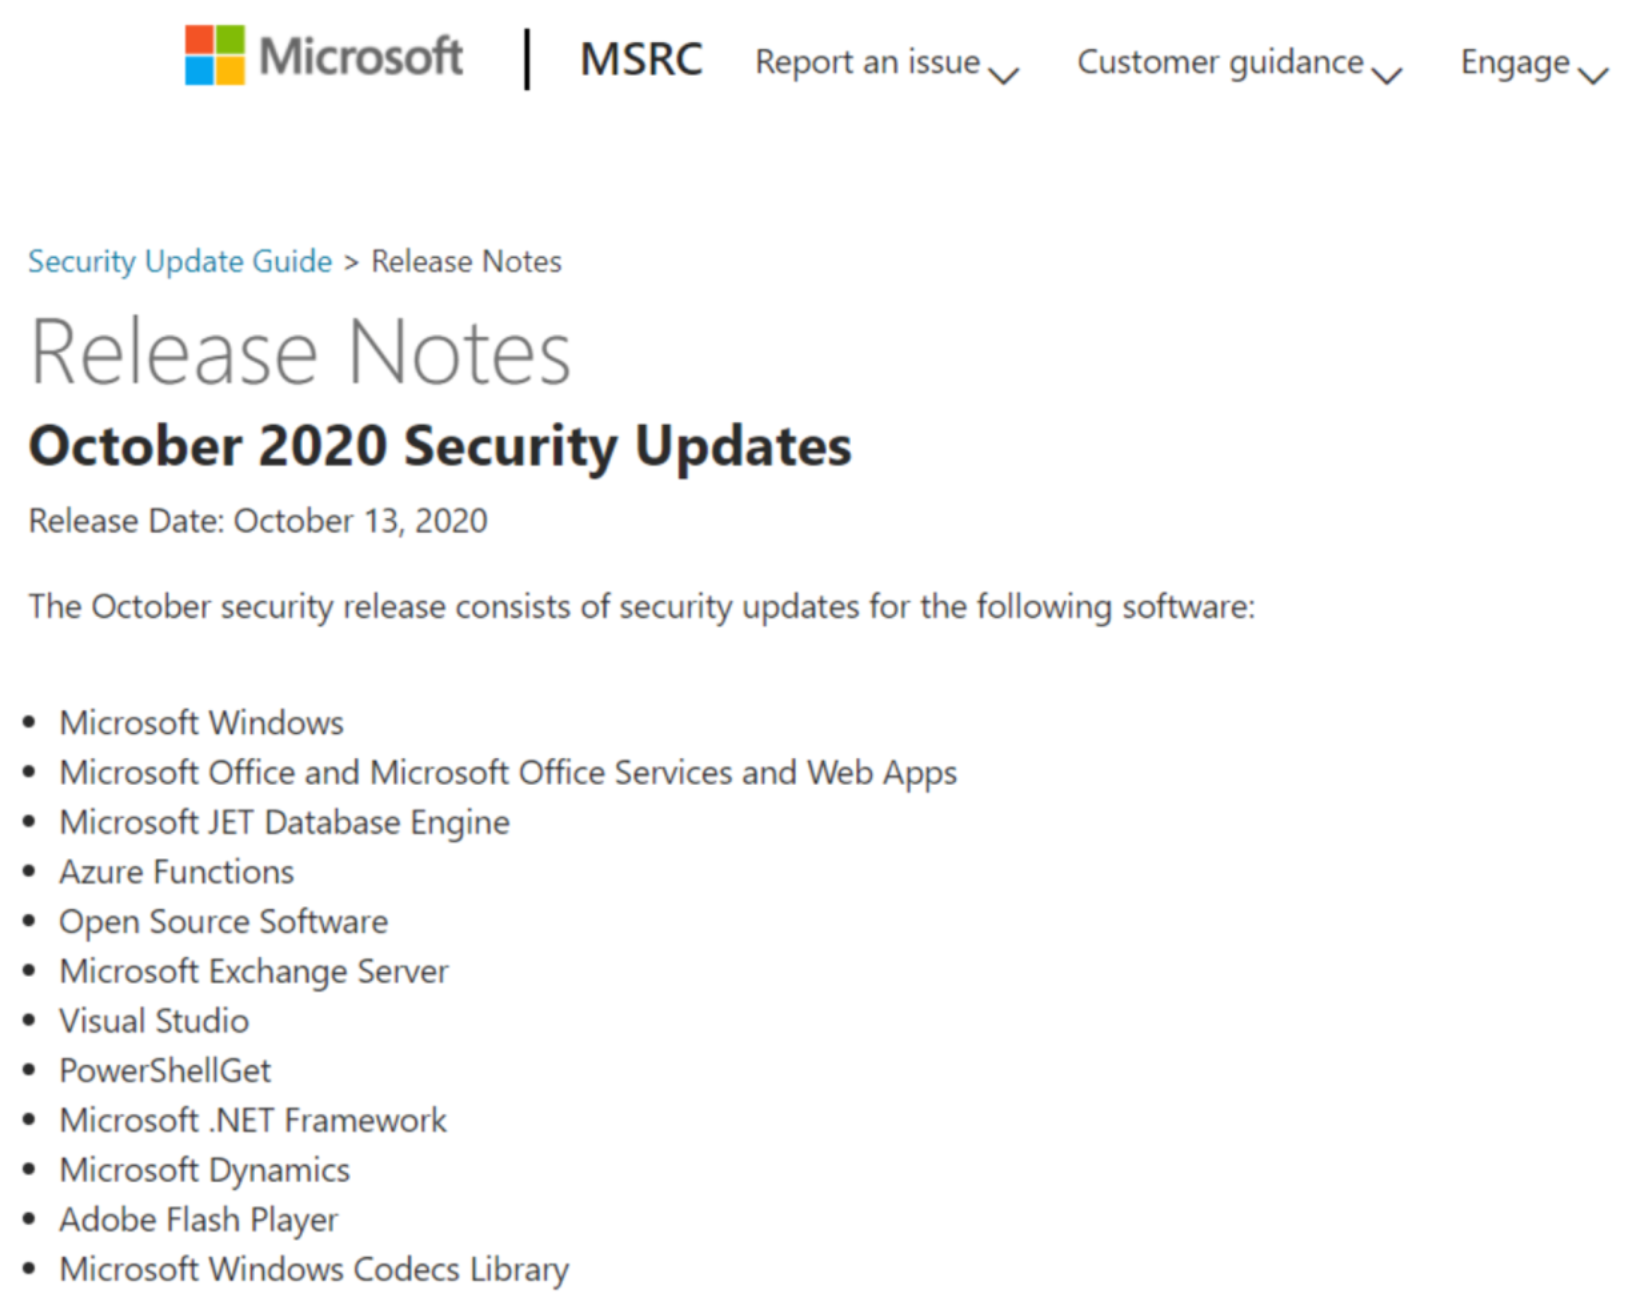
本月微软月度更新修复的漏洞中,严重程度为关键(Critical)的漏洞共有11个,重要(Important)漏洞有75个,1个 中等(Moderate)级别漏洞。
攻击者通过发送恶意制作的ICMPv6 Router Advertisement数据包,有可能在远程系统上执行任意代码。
官方已提供修复了漏洞的新版本 8.6.3
除了本次引人注目的Windows XP和Windows Server 2003的源代码,还包含了Windows NT 3.5、Windows NT 4.0、Xbox等相关的源代码,还包含了大量Windows相关的新闻和视频内容。

绿盟威胁情报周报(20200914~20200920)
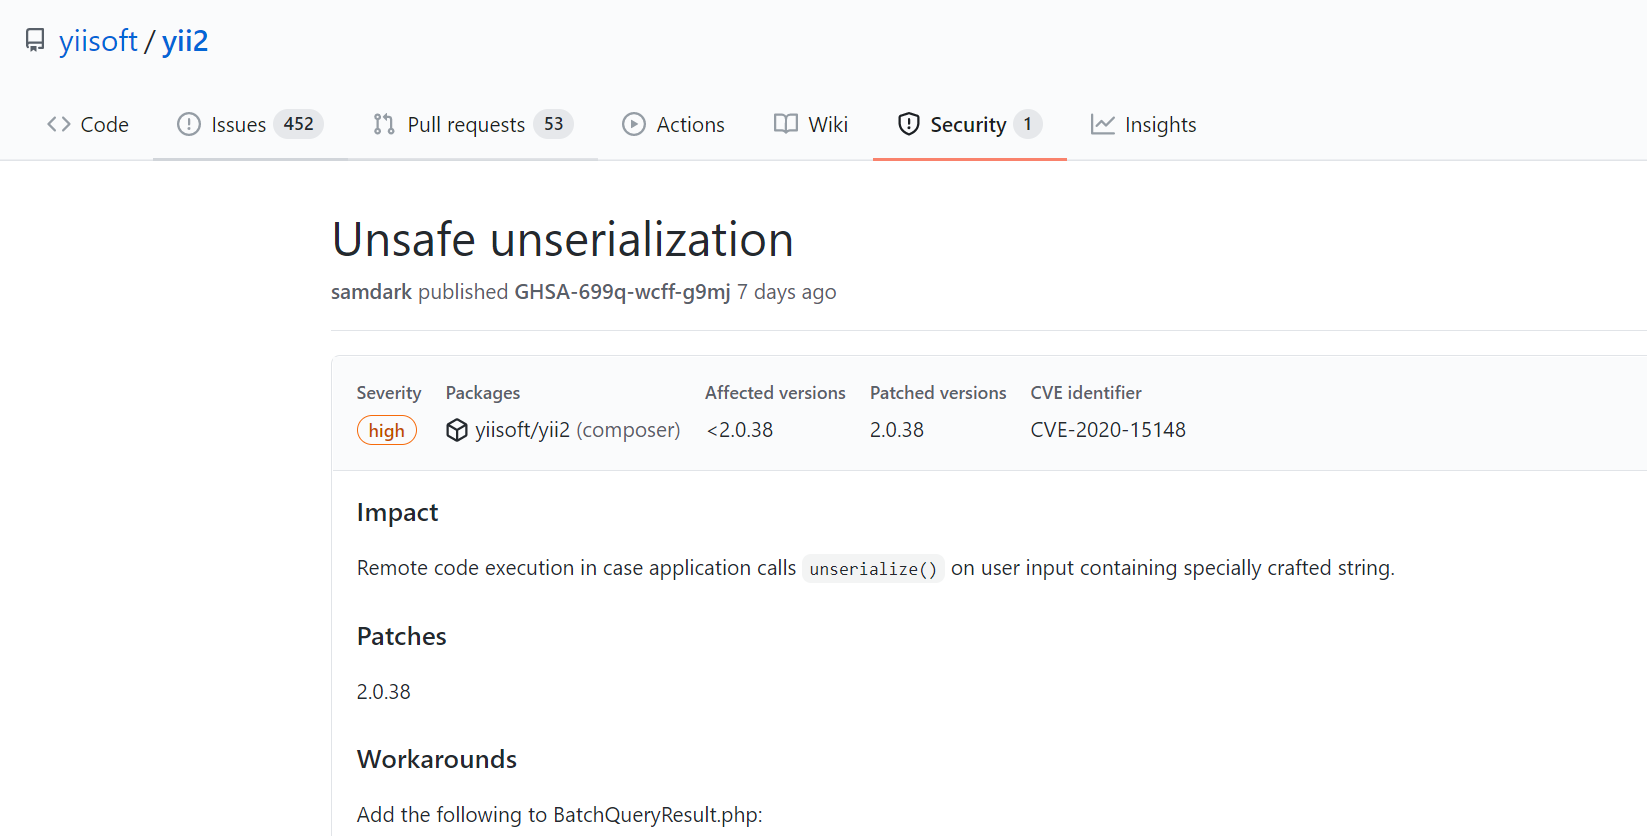
目前,官方已发布修复了漏洞的新版本。绿盟科技检测防护产品已针对该漏洞提供能力,建议相关用户尽快采取防护措施。
攻击者通过向用户发送带有批处理脚本扩展名的URL,使用户下载并执行文件,从而危害用户系统。
由于攻击者可通过对请求数据包编码绕过Web应用防火墙的防护,强烈建议用户安装补丁进行修复。
官方已发布临时修订版本,且针对以上漏洞并未有其他缓解措施,鉴于已有详细分析和PoC出现,建议相关用户尽快更新进行防护。
鉴于近日网上已有相关PoC出现,强烈建议用户尽快更新,进行防护。
此漏洞利用难度低,且无需用户交互,请相关用户尽快采取措施进行防护。