
| ■ 通告编号 | NS-2026-0023 | ■ 发布日期 | 2026–10–14 |
| ■ 漏洞危害 | 攻击者利用此漏洞,可实现拒绝服务甚至远程代码执行。。 | ||
| ■ TAG | GitLab、远程代码执行、CVE-2026-97229 | ||
漏洞概述
近日,绿盟科技CERT监测到GitLab发布安全更新,修复了GitLab远程代码执行漏洞(CVE-2026-97229);由于GitLab的CI/CD配置对正则表达式的验证不充分,未经身份验证的攻击者可通过在CI/CD配置中构造特殊的正则表达式在编译过程中触发整数溢出,从而以Git账户身份执行任意代码。CVSS评分10.0,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。
GitLab是由GitLab Inc.开发的一个用于仓库管理系统的开源项目,使用Git作为代码管理工具,可通过Web界面访问公开或私人项目。
参考链接:
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-4-2-released/
影响范围
受影响版本
- 2.0 <= GitLab CE/EE < 19.2.8
- 3.0 <= GitLab CE/EE < 19.3.5
- 4.0 <= GitLab CE/EE < 19.4.2
注:攻击者需可访问公开项目的CI Lint接口且具备写入权限。
不受影响版本
- GitLab CE/EE >= 19.2.8
- GitLab CE/EE >= 19.3.4
- GitLab CE/EE >= 19.4.2
漏洞检测
版本检测
相关用户可通过版本检测的方法判断当前应用是否存在风险。
1、使用如下命令可查看当前使用的GitLab版本:
| cat /opt/gitlab/embedded/service/gitlab-rails/VERSION |

2、用户登录使用的GitLab后,在浏览器中输入GitLab实例地址/help,可查看当前GitLab的版本信息:
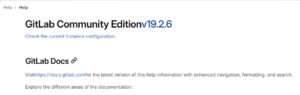
若当前版本在受影响范围内,则可能存在安全风险。
漏洞防护
官方升级
目前官方已发布新版本修复了该漏洞,请受影响的用户尽快升级版本进行防护,下载链接:https://about.gitlab.com/update
其他防护措施
若相关用户暂时无法进行升级操作,可根据业务实际情况对系统进行访问限制。
声明
本安全公告仅用来描述可能存在的安全问题,绿盟科技不为此安全公告提供任何保证或承诺。由于传播、利用此安全公告所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,绿盟科技以及安全公告作者不为此承担任何责任。
绿盟科技拥有对此安全公告的修改和解释权。如欲转载或传播此安全公告,必须保证此安全公告的完整性,包括版权声明等全部内容。未经绿盟科技允许,不得任意修改或者增减此安全公告内容,不得以任何方式将其用于商业目的。