• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

绿盟科技技术博客

公益译文威胁通告安全分享技术产品数智安全洞见RSA研究调研

【公益译文】网络安全框架制造篇-低影响性示例实施指南第2卷:流程型制造系统用例(四)

本次连载将介绍为韦斯特曼公司开发的PoC 技术方案实施方法,包括OPEN-AUDIT, CSET, GRASSMARLIN和WIRESHARK、安全洋葱、Veeam备份与配置和思科AnyConnect VPN等技术方案的实施
0
阅读
小蜜蜂翻译组 发布于 6 年前
绿盟威胁情报周报(20201130~20201206)

由于Drupal core 没有正确地处理上传文件中的某些文件名,导致在特定配置下后续处理中文件会被错误地解析为其他MIME 类型,未授权的远程攻击者可通过上传特定文件名的恶意文件,从而实现任意代码执行
0
阅读
威胁情报中心 发布于 6 年前
【威胁通告】TCP/IP协议库漏洞 AMNESIA:33

据Forescout显示,只有Contiki-NG、PicoTCP-NG、FNET和Nut/Net项目针对漏洞发布了补丁,uIP、Contiki和PicoTCP项目尚未发布补丁。
0
阅读
绿盟科技 发布于 6 年前
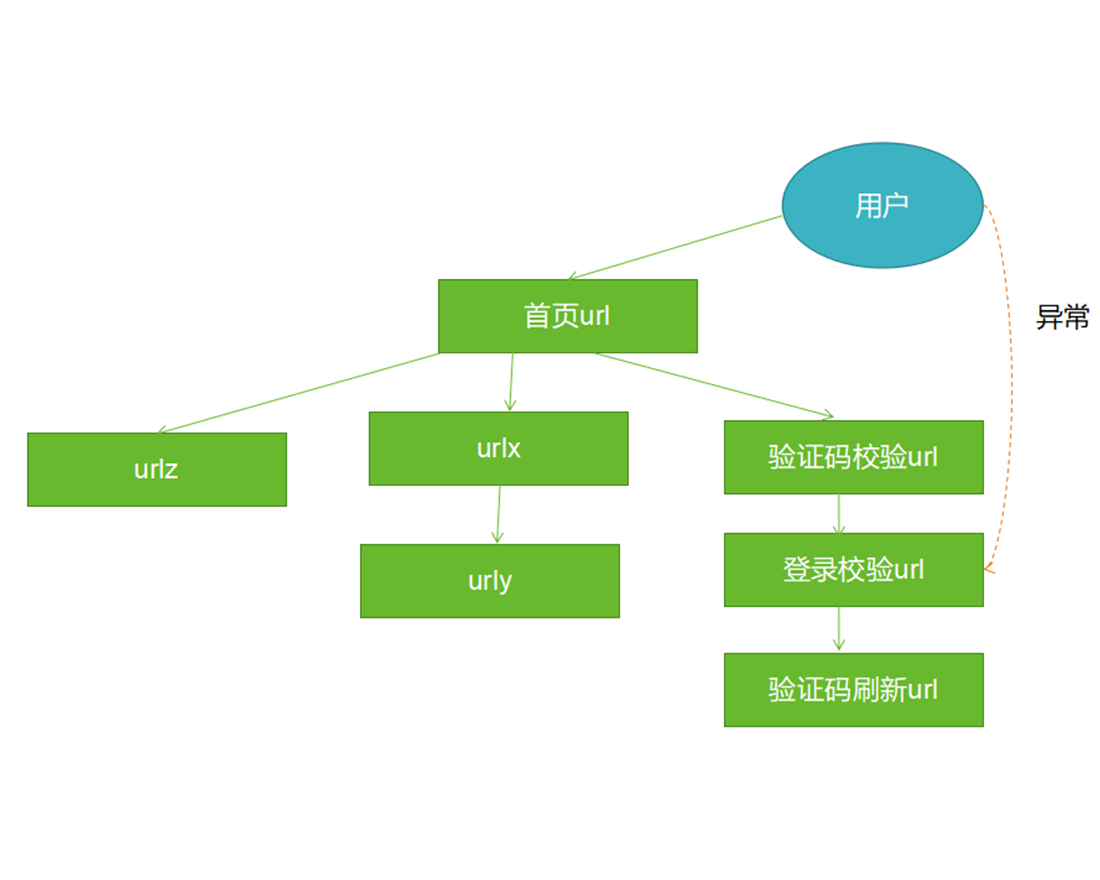
攻防演练中的业务逻辑漏洞及检测思路
攻防演练中的业务逻辑漏洞及检测思路

笔者总结了常见的业务逻辑漏洞以及它们产生的原因,并介绍当使用这些业务逻辑进行攻击时可以用什么样的方式来进行检测。
0
阅读
皮靖 发布于 6 年前
【安全通告】Struts2 S2-061 远程代码执行漏洞 (CVE-2020-17530)

漏洞缘于对输入验证不足,导致在计算原始用户输入时强制进行两次Object Graph Navigation Library(OGNL)计算。

0
阅读
绿盟科技 发布于 6 年前
【公益译文】网络安全框架制造篇-低影响性示例实施指南第2卷:流程型制造系统用例(三)

本次连载将介绍适用于流程型制造系统用例的网络安全操作文件和风险管理策略文件示例。
0
阅读
小蜜蜂翻译组 发布于 6 年前
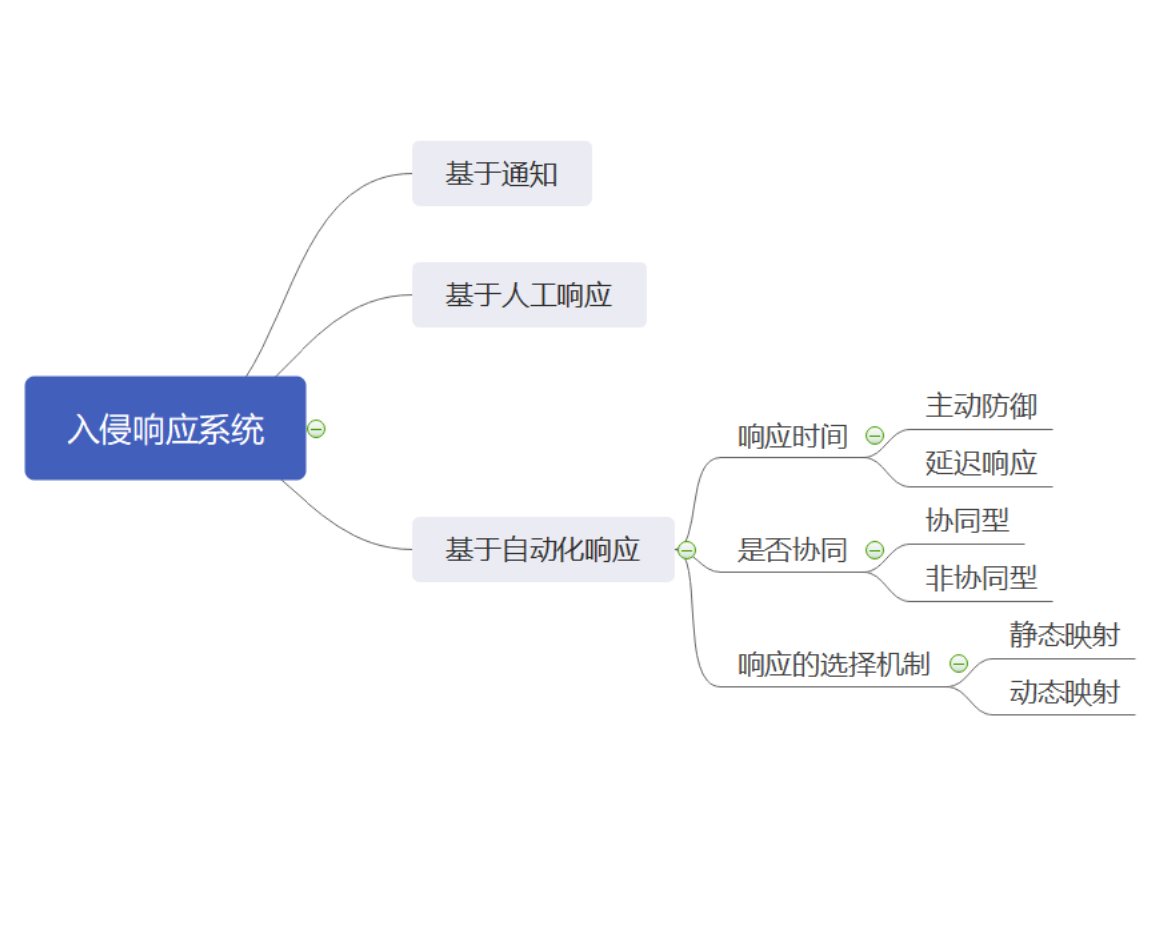
【天枢实验室】自动化入侵响应的理想与现实

工业界对于响应自动化的需求是迫切的,SOAR仅仅根据专家知识构建出一套可以自动化运行的脚本便可在安全市场内大放异彩,可以预见策略选择方法的进一步研究会推动该方向的发展
0
阅读
童明凯 发布于 6 年前
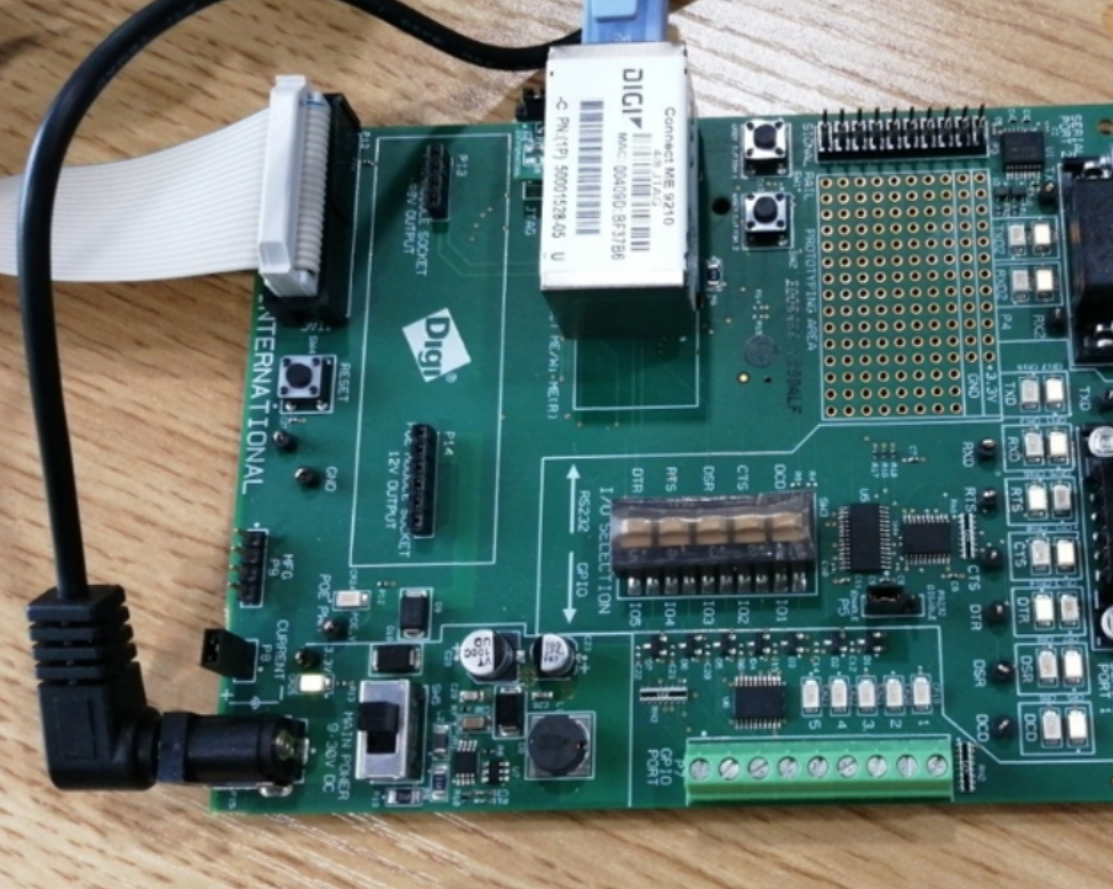
【格物实验室】DIGI开发板救砖指南
【格物实验室】DIGI开发板救砖指南

本文将救砖的过程进行讲解分享,以供更多的人参考、获取灵感动手救助自己成砖的设备。
0
阅读
高剑 发布于 6 年前
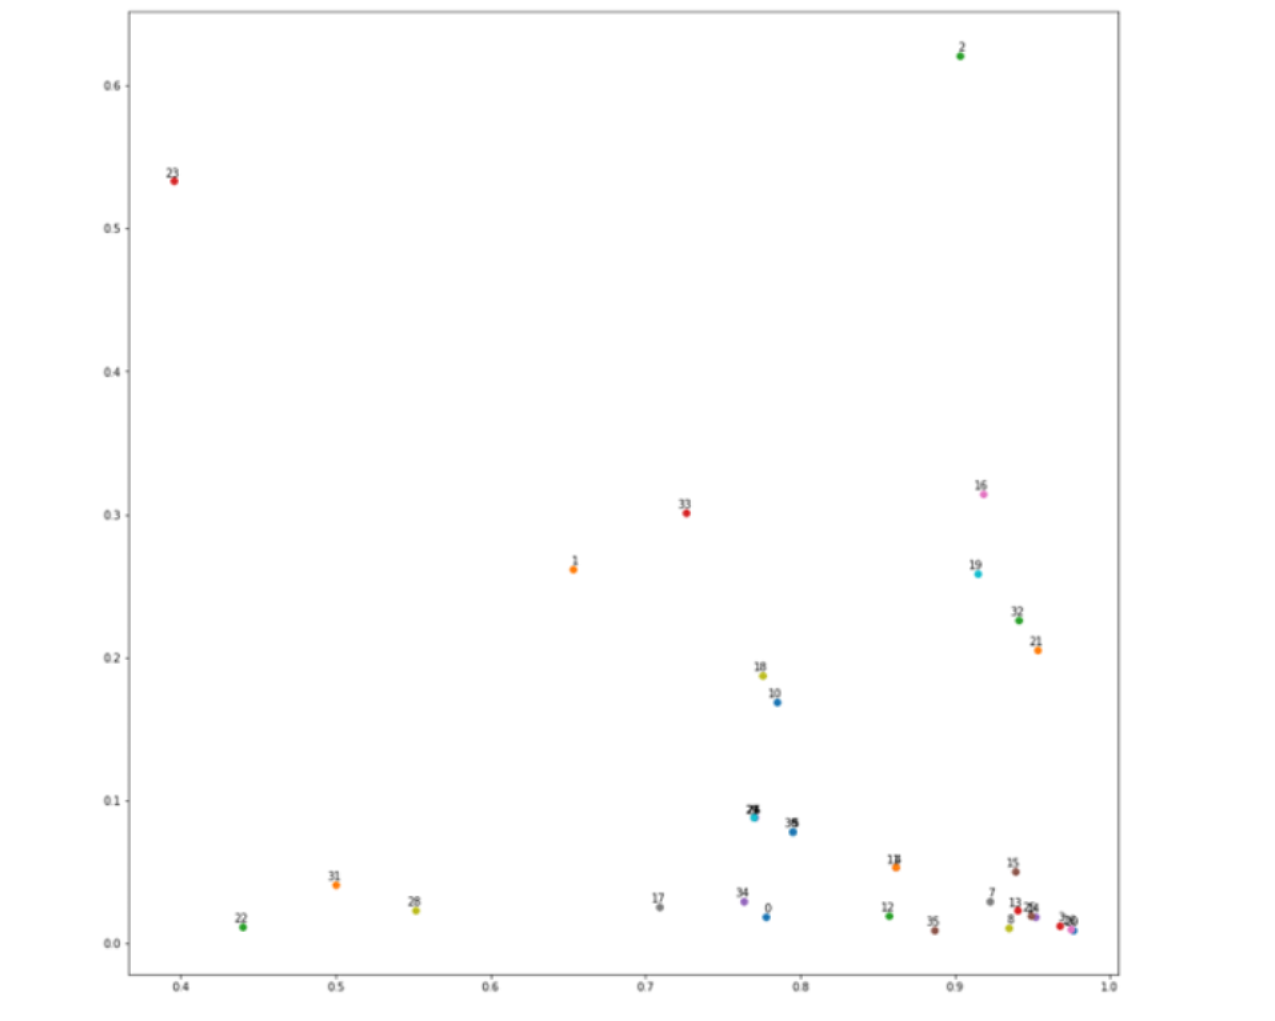
【天枢实验室】攻击意图评估(二):AI不好用?融入专家知识的告警筛选实战

实际上,有监督方法的效果也只能算是差强人意。但进一步实验表明,模型的准确率瓶颈已经从模型本身转移到了特征提取和标注数据量上。
0
阅读
吴复迪 发布于 6 年前
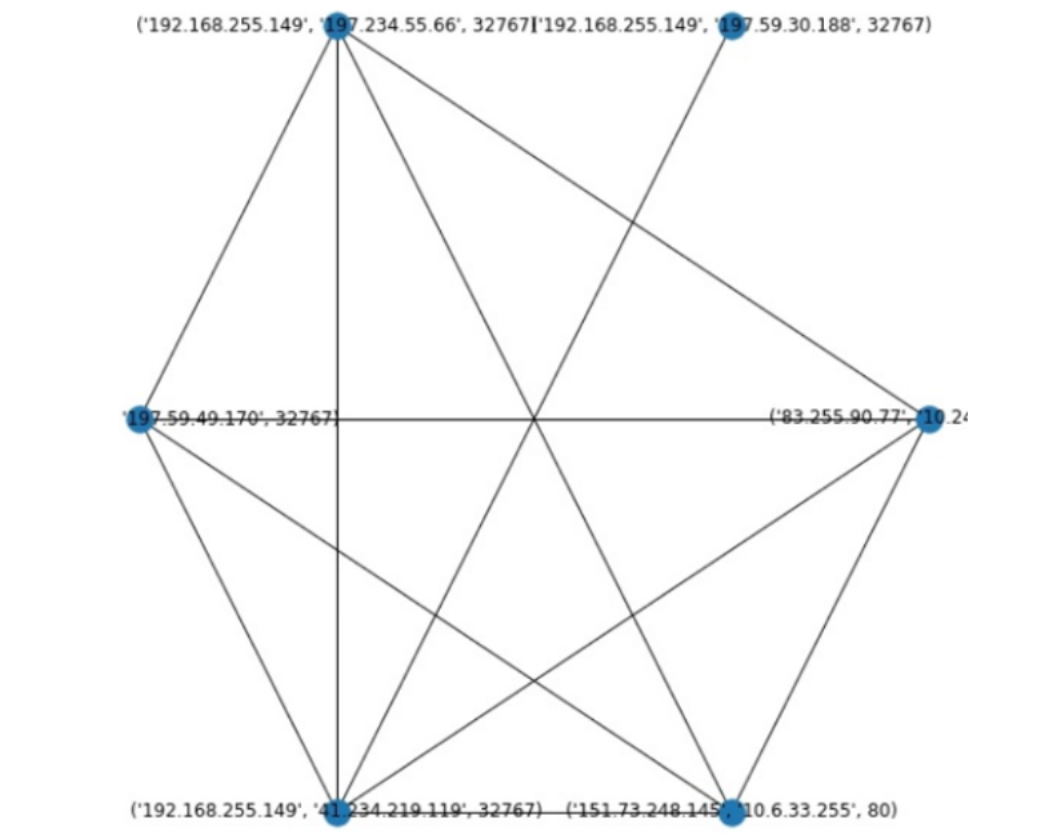
【天枢实验室】人工智能人工做——基于特征相似性的安全告警评估方法

该方法输出的高危告警需要经过安全专家进一步的研判,根据研判的结果进一步调整优化特征提取正则式,提高特征提取的准确度,进而提高评估算法的性能。
0
阅读
吴子建 发布于 6 年前
绿盟威胁情报月报(202011)
绿盟威胁情报月报(202011)

2020年11月绿盟科技安全漏洞库共收录287个漏洞, 其中高危漏洞68个,微软高危漏洞38个。

0
阅读
威胁情报中心 发布于 6 年前
绿盟威胁情报周报(20201123~20201129)

绿盟威胁情报周报

0
阅读
威胁情报中心 发布于 6 年前
页面导览
  • 131 / 284
  • « 最前
  • ‹ 往前
  • 页次 130
  • 目前页面 131
  • 页次 132
  • 往后 ›
  • 最后 »


著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.