• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

绿盟科技技术博客

公益译文威胁通告安全分享技术产品数智安全洞见RSA研究调研

【星云实验室】DHARMA——为微服务架构下的API修筑城墙

DHARMA模型定义一种微服务API的安全防护策略,其核心思想是区域化管理,就好比为这些服务修筑了城墙。
0
阅读
高深 发布于 6 年前
【伏影实验室】SolarWinds供应链攻击事件分析

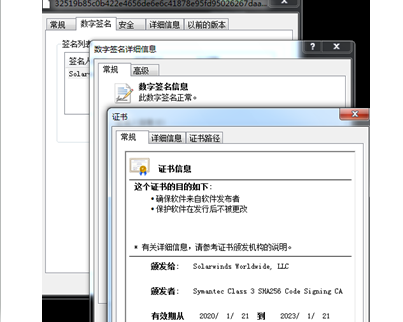
由于攻击者获取的是正规厂商的证书并利用其对自身进行签名,这使得所有信任该证书的机构都存在被入侵的风险。特别是在云服务中,攻击者可能通过此伪造的令牌绕过并登录其他公司的环境,进而完成更大范围的入侵活动。
0
阅读
伏影实验室 发布于 6 年前
【天枢实验室】我是人吗?关于人机验证绕过技术的一些总结

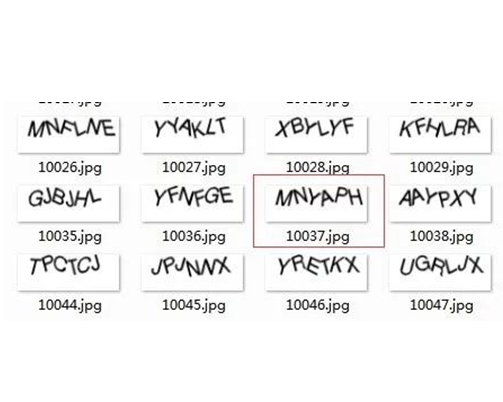
人机验证服务可以在保障用户体验的同时有效拦截机器风险,提供安全可靠的业务环境。对绕过技术的研究可以有效对恶意访问行为进行约束,对于反爬虫的信息保护也有极大的战略意义。
0
阅读
周鸿屹 发布于 6 年前
【天枢实验室】物联网资产标记方法研究(四):物联网资产自动化监控研究

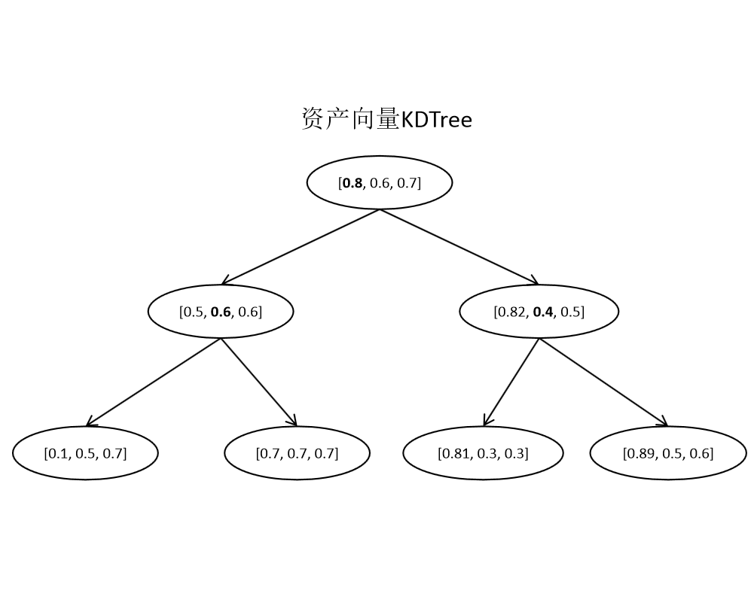
通过自动化监控资产的流程,将暴露在互联网上的新型物联网资产进行监控并告警。这对于物联网资产数据的长期运营以及安全研究来说,是一项有意义的工作。
0
阅读
张胜军 发布于 6 年前
绿盟威胁情报周报(20201207~20201213)

为保证各安全社区能提前采取应对措施,FireEye 公开了被盗工具的检测规则,以降低恶意用户滥用红队工具箱的威胁。

0
阅读
威胁情报中心 发布于 6 年前
【安全通告】SolarWinds 供应链攻击

这些恶意后门利用SolarWinds的数字证书绕过验证,并在休眠2周左右后和第三方进行通信,并根据返回的指令进行包括传输和执行文件、重启系统等操作。
0
阅读
绿盟科技 发布于 6 年前
【防护方案】FireEye 红队工具被盗事件

绿盟科技也在第一时间对FireEye公开的对策进行了分析,现已能针对被盗工具和其涉及的漏洞提供检测及防护能力。
0
阅读
绿盟科技 发布于 6 年前
以红队视角看FireEye武器泄漏事件
以红队视角看FireEye武器泄漏事件

绿盟科技M01N安全研究团队,作为长期关注红队技术的研究团队,第一时间根据发布的规则对这些被窃取的红队工具进行了分析。

0
阅读
绿盟科技 发布于 6 年前
【安全通告】OpenSSL拒绝服务漏洞(CVE-2020-1971)

当被比较的两个GENERAL_NAME都包含EDIPartyName时,将触发空指针解引用,造成程序崩溃最终导致拒绝服务。
0
阅读
绿盟科技 发布于 6 年前
【天枢实验室】攻击推理:基于攻击溯源图的威胁评估技术

基于攻击溯源图的威胁评主要有两类:一类是基于图异常检测思路的攻击识别;一类是引入外部知识构建相关规则进行攻击识别。

0
阅读
薛见新 发布于 6 年前
【安全通告】Microsoft Exchange 远程代码执行漏洞(CVE-2020-17144)

在微软最新发布的12月安全更新中公布了一个存在于 Microsoft Exchange Server 2010中的远程代码执行漏洞(CVE-2020-17144),官方定级 Important。
0
阅读
绿盟科技 发布于 6 年前
网络安全公司“火眼”被黑 红队工具被盗
网络安全公司“火眼”被黑 红队工具被盗

已泄露工具中一些是经过修改以逃避基本安全检测机制的公开工具,另一些工具和框架则是由红队内部开发。

0
阅读
绿盟科技 发布于 6 年前
页面导览
  • 130 / 284
  • « 最前
  • ‹ 往前
  • 页次 129
  • 目前页面 130
  • 页次 131
  • 往后 ›
  • 最后 »


著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.