
绿盟威胁情报月报(202010)
在本月的威胁事件中,涌现出了更多的攻击工具包,同时攻击更具有针对性。
在本月的威胁事件中,涌现出了更多的攻击工具包,同时攻击更具有针对性。
该漏洞能够在无需身份验证的情况下被触发,影响面较大。
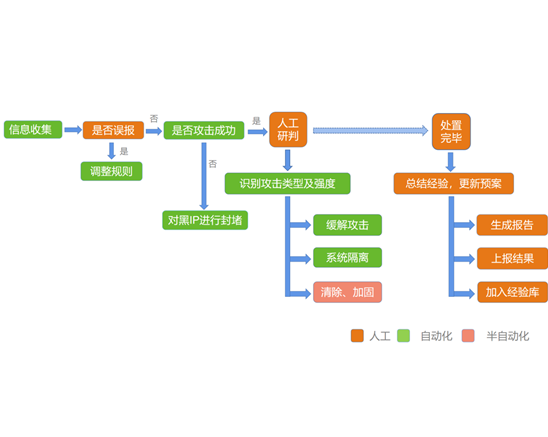
通过联动多个系统和平台来调整不同的安全工具和技术,SOAR将人和技术编入业务流程中,以简化流程,加快事件响应,减少MTTR时间。
阅读: 1,181
今年的逆向挑战赛展示了一个不一样的视角,从以前的可执行程序发展成为了基于数据的数字取证技术,在纷杂无规律的数据中找到最终的答案,内容也更切合实战。

绿盟科技以22.5%的市场份额毫无悬念地拔得头筹,持续领跑响应和编排软件市场。
Oracle强烈建议客户尽快应用关键补丁更新修复程序,对漏洞进行修复。
Oracle官方发布2020年10月关键补丁更新中,包括5个WebLogic的严重漏洞,未经身份验证的攻击者可通过此次的漏洞实现远程代码执行。
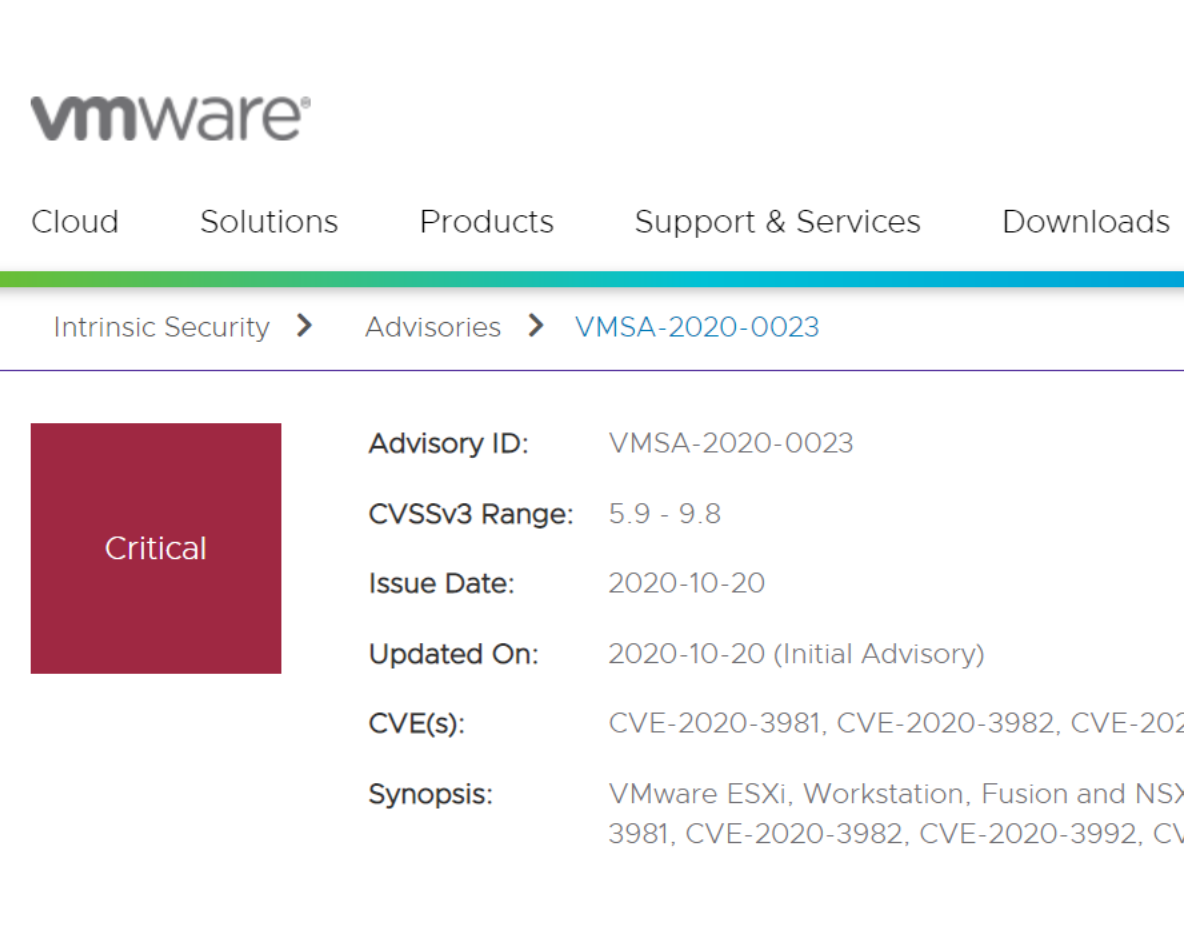
漏洞来源于ESXi中使用的OpenSLP存在“use-after-free”释放后重利用问题,当攻击者在管理网络中时,可以通过访问ESXi宿主机的427端口触发,从而导致远程代码执行。
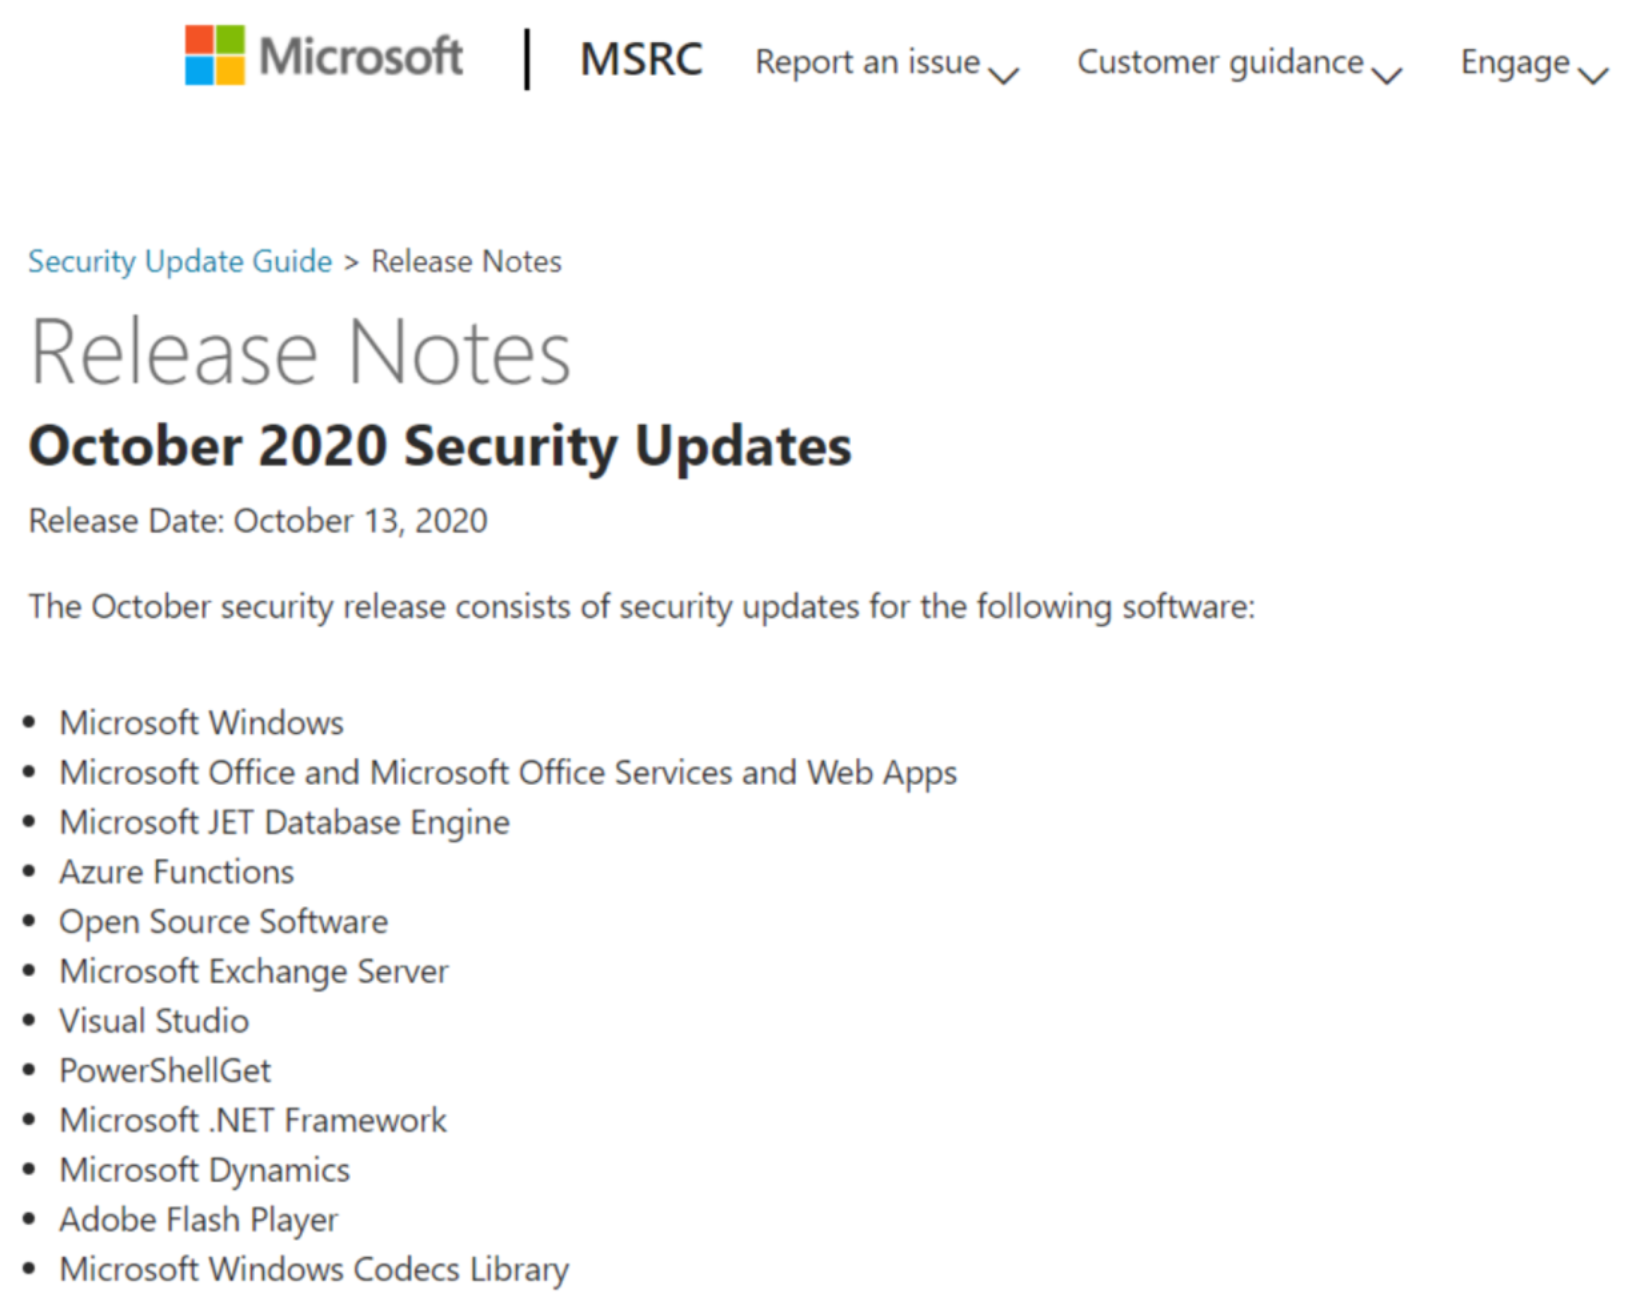
本月微软月度更新修复的漏洞中,严重程度为关键(Critical)的漏洞共有11个,重要(Important)漏洞有75个,1个 中等(Moderate)级别漏洞。
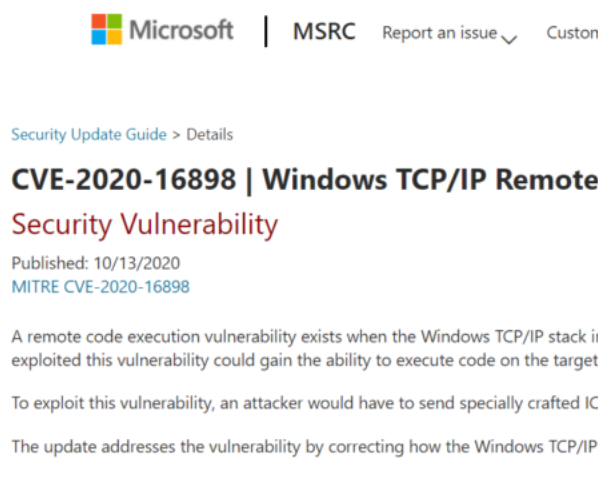
攻击者通过发送恶意制作的ICMPv6 Router Advertisement数据包,有可能在远程系统上执行任意代码。

绿盟科技46期刊物下载