• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

绿盟科技技术博客

公益译文威胁通告安全分享技术产品数智安全洞见RSA研究调研

【安全通告】微软11月补丁修复112个安全问题

其中Critical级别漏洞17个,Important 级别漏洞93 个,建议所有用户尽快安装更新。
0
阅读
绿盟科技 发布于 6 年前
【安全通告】Windows 网络文件系统漏洞(CVE-2020-17051、CVE-2020-17056)

当这两个漏洞被组合利用时,攻击者在Windows服务器上绕过漏洞缓解措施并实现远程利用的可能性将大大增加。
0
阅读
绿盟科技 发布于 6 年前
【公益译文】NIST制造业网络安全实施指南第2卷:流程型制造系统用例(二)

本次连载将介绍适用于流程型制造系统的网络安全政策和程序文件设计,包括网络安全计划和网络安全策略文件。
0
阅读
小蜜蜂翻译组 发布于 6 年前
绿盟威胁情报周报(20201102~20201108)

绿盟威胁情报周报

0
阅读
威胁情报中心 发布于 6 年前
【星云实验室】Serverless安全研究——Serverless安全风险

Serverless架构带来新的云计算模式下,应用必然会衍生新的安全风险,作为安全从业人员应当紧追技术前进的步伐。
0
阅读
孟祥聃 发布于 6 年前
【格物实验室】制造业常见攻击类型介绍
【格物实验室】制造业常见攻击类型介绍

本文立足制造业,梳理总结针对制造业的常见网络攻击类型,最终给出防护的建议。
0
阅读
高剑 发布于 6 年前
【安全通告】SaltStack多个高危漏洞

目前SaltStack官方已经发布新版本修复了以上漏洞,请受影响的用户尽快升级版本进行防护。

0
阅读
威胁对抗能力部 发布于 6 年前
【公益译文】NIST制造业网络安全实施指南第2卷:流程型制造系统用例(一)

本文档提供了概念验证(PoC)方案示例,展示在流程型制造环境中如何按照《网络安全框架制造篇》中的低影响性要求来部署使用开源产品和商用现成品(COTS)。

0
阅读
小蜜蜂翻译组 发布于 6 年前
【格物猎踪】突发:新型Gafgyt僵尸网络变种感染Seowon路由器

设备厂商除关注和修复CVE、CNVD等平台的漏洞外,也应重点关注Exploit-DB上的RCE漏洞,及时修复漏洞,以免造成更严重的损失。

0
阅读
魏佩儒 发布于 6 年前
绿盟威胁情报周报(20201026~20201101)

10 月21 日,绿盟科技监测到Oracle 官方修复了402 个危害程度不同的安全漏洞。其中包括5 个WebLogic 的严重漏洞。
0
阅读
威胁情报中心 发布于 6 年前
【防护方案】Weblogic Console CVE-2020-14882 补丁绕过

目前Weblogic Console CVE-2020-14882的官方补丁并不完善,存在被绕过的情况。
0
阅读
绿盟科技 发布于 6 年前
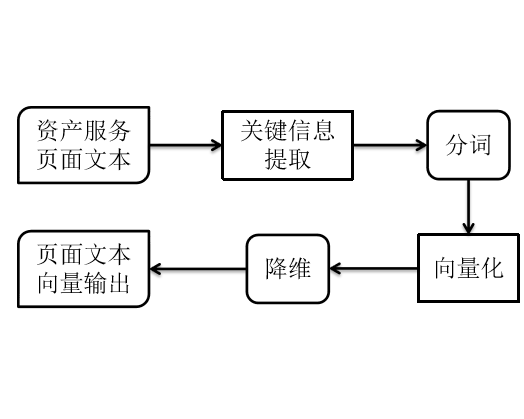
【天枢实验室】物联网资产标记方法研究(二):基于聚类算法的物联网资产识别算法

对于已知类型的物联网资产往往通过专家知识进行指纹提取,此类方法的人工成本和时间成本都比较高。在探索物联网资产识别的道路上,我们通过研究应用聚类算法取得了不错的效果。

0
阅读
张胜军 发布于 6 年前
页面导览
  • 133 / 284
  • « 最前
  • ‹ 往前
  • 页次 132
  • 目前页面 133
  • 页次 134
  • 往后 ›
  • 最后 »


著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.