• 技术产品
  • 数智安全
  • 威胁通告
  • 研究调研
  • 洞见RSA
  • 公益译文
  • 安全分享
  • 登录

绿盟科技技术博客

公益译文威胁通告安全分享技术产品数智安全洞见RSA研究调研

绿盟威胁情报周报(20201221~20201227)

北约是SolarWinds的客户之一。SolarWinds供应链攻击发生后,北约专家立即展开了对该攻击的调查,以确定对其基础设施的潜在影响。

0
阅读
威胁情报中心 发布于 6 年前
【星云实验室】Serverless安全研究——Serverless安全防护

虽然Serverless带来了更少的攻击面,但并不代表Serverless不再需要安全防护,只是安全防护点转移到了开发者测。

0
阅读
浦明 发布于 6 年前
【天枢实验室】基于图的技术在企业威胁评估中的应用

攻击源威胁评估是网络安全运营中的重要组成部分,基于图神经网络的异常检测技术可以为网络安全领域的攻击源评估提供新的思路。

0
阅读
王星凯 发布于 6 年前
【天枢实验室】模型又不适用了?论安全应用的概念漂移样本检测

本文介绍了概念漂移样本检测领域的最新研究工作,该方法在两个公开数据集上的F1值都能达到0.96,且提供了可解释性,在任何使用的机器学习的场景中均可使用,有利于对模型进行评估、纠错、更新。
0
阅读
童明凯 发布于 6 年前
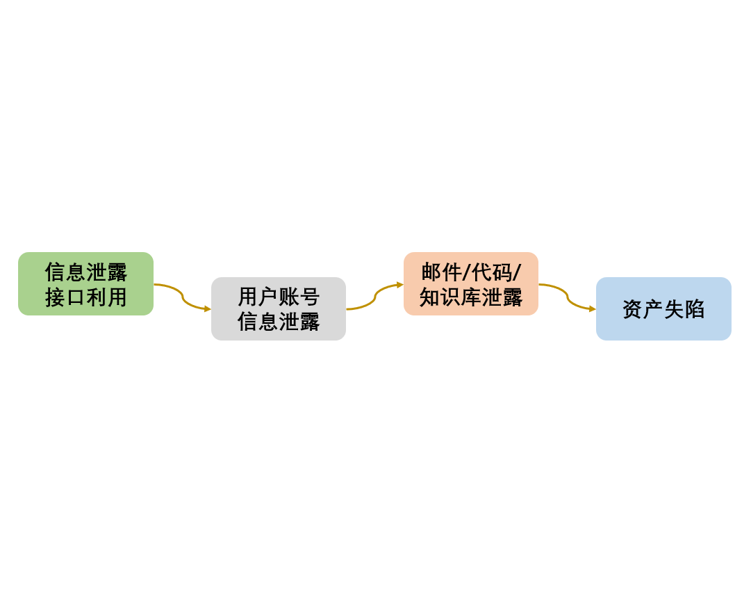
信息泄露引发的资产失陷与检测分析
信息泄露引发的资产失陷与检测分析

采用用户实体行为分析(UEBA)功能综合网络流量日志、终端日志安全分析,识别异常行为,并关联告警攻击行为,实现威胁事件分析“看得懂”,为帮助用户发现隐匿威胁提供了新的思路。
0
阅读
李璇 发布于 6 年前
初探 SolarWinds 供应链攻击事件来龙去脉

由于本次供应链攻击事件涉及行业广,造成影响大,因此美国当地的研究人员和政府官员均有意无意将矛头指向了外国的APT组织。

0
阅读
绿盟科技威胁响应中心(NS-SRC) 发布于 6 年前
【公益译文】应用于国防和国家安全的AI工程

随着国防和国家安全组织加大在AI解决方案方面的投资,AI工程将助力国防部实现其创建可行、可信、可扩展AI系统的愿景。

0
阅读
小蜜蜂翻译组 发布于 6 年前
【公益译文】美国网络空间组织架构
【公益译文】美国网络空间组织架构

本文介绍了最新的美国国务院、国防部、联合和军队网络空间组织构成及其职能职责划分。

0
阅读
小蜜蜂翻译组 发布于 6 年前
论文入选 CCNIS 2020 | 基于知识图谱的威胁识别详解

本次CCNIS入选论文中基于知识图谱的攻击者威胁评估和攻击行为识别,正是AISecOps的重要组成。

0
阅读
孟祥聃 发布于 6 年前
绿盟威胁情报周报(20201214~20201220)

微软12月安全更新多个产品高危漏洞通告

0
阅读
威胁情报中心 发布于 6 年前
绿盟科技首份《AISecOps智能安全运营技术白皮书》发布

绿盟科技推出《AISecOps智能安全运营技术白皮书》,旨在对AISecOps智能安全运营技术的关键概念、成熟度、架构、技术等维度进行一个全面的总结与介绍,期望为读者带来全新的技术思考,促进AISecOps技术生态的构建,助力网络安全运营产业的技术升级。

0
阅读
绿盟科技 发布于 6 年前
【星云实验室】从分布式追踪看云原生应用安全

分布式追踪是实现应用链路追踪的一种重要技术手段,同时也是实现云原生可观察性的重要组成部分,实现了微服务间链路的可见可观测。

0
阅读
江国龙 发布于 6 年前
页面导览
  • 129 / 284
  • « 最前
  • ‹ 往前
  • 页次 128
  • 目前页面 129
  • 页次 130
  • 往后 ›
  • 最后 »


著作权 © 2026 绿盟科技技术博客. 保留一切权利。 本站采用的布景主题为 Mynote.