第二,评估标准主观,风险研判困难。 人工测试质量参差不齐,易导致漏测或误判。安全团队缺乏量化标准,常在“过度防护浪费资源”与“忽视高危风险”之间摇摆,难以精准投入防御力量。
第三,检测模式静态,落后于业务迭代。 传统测试是“一次性动作”,报告交付时系统已更新。面对敏捷开发,旧结论很快失效,新模块风险形成盲区,安全防线始终处于被动追赶状态。
AI赋能渗透测试开启新篇章
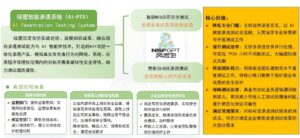
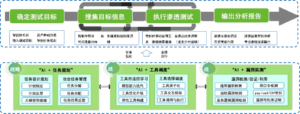
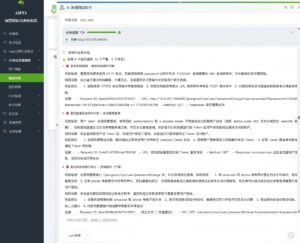
核心能力一:AI驱动业务场景漏洞检测,赋能全流程自动化
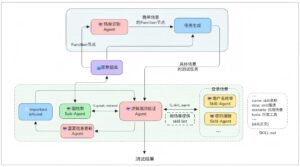
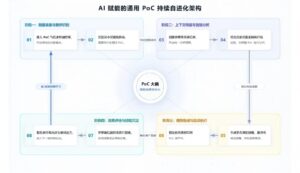
核心能力二:RAG知识库+AI自纠正迭代,保障测试精准度
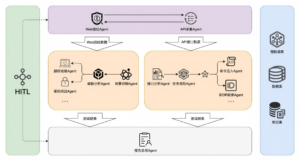
核心能力三:AI革新通用漏洞检测,实现全方位突破
3.1从规则匹配到语义泛化,大幅降低误漏报
传统漏洞检测依赖关键词规则匹配,易被编码混淆、语法变形等手段规避,且缺乏业务语义感知能力,误报率、漏报率居高不下。AI-PTS采用基于Transformer架构的LLM,实现语义级特征学习,能够深刻理解请求与响应间的关联及数据库上下文,将检测逻辑从浅层规则匹配升级为上下文感知的语义分析,通过识别、验证与评分的分层筛选机制,显著降低误报与漏报率。
3.2从人工半自动到全流程智能,提升测试效率
传统手动构造Payload、逐一测试参数的方式效率极低,时间成本随目标规模呈指数级增长。AI-PTS引入智能调度与并行生成机制,通过LLM对各注入点概率进行自动排序评估,由参数生成智能体批量生成包含编码、时间盲注等策略的多样化Payload,再通过重放模块执行并行验证,将检测过程从人工密集型转化为高吞吐量的自动化引擎,大幅提升响应速度与可扩展性,提升渗透测试漏洞检测效率。
3.3从单一场景到全场景覆盖,弥补检测盲区
传统漏洞扫描工具通常覆盖URL和表单参数,但是对HTTP头部字段、Cookie、API接口、云元数据等隐蔽入口检测不足。AI-PTS将爬虫技术与信息分析智能体深度结合,实现各类输入点的自动发现与结构化提取;借助RAG技术,融合外部漏洞知识库与当前目标上下文,有效探索云SSRF、路径遍历及模板逃逸等复杂场景,实现跨协议、跨平台、跨架构的全面覆盖,弥补传统方法在API、云WAF及NoSQL注入等领域的盲区。
攻克行业痛点:AI 智探业务逻辑漏洞,升级渗透测试效能
AI赋能深挖复杂业务逻辑漏洞